


Phylaxの新しいセキュリティシステムは、分散型金融(DeFi)プロトコルが悪意のある取引を決済前に阻止するのに役立つ可能性がある。
これにより、北朝鮮のハッカーや米国の制裁対象となっているアクターに対する暗号資産業界の防御力が高まるかもしれない。一方で、誰かに明示的に権限を与えることなく、スマートコントラクトの機能を凍結できる仕組みが持ち込まれる可能性もある。
そして、そうした制御が可能になることで、このシステムが分散型金融のためではなく、法執行機関のための中央集権的なツールになってしまうのではないかという懸念が生じる。
「問題は、リスクがあるかどうかだけではなく、そのリスクが許容できるかどうかです」と、イーサリアムのコンセンサスメカニズムにおける検閲耐性とコンプライアンス行動に関する研究の共著者、ステファニー・ボスは言う。
「このケースでは、ネットワークの安全性を高め、ネットワークやアプリケーションの価値観との整合性を高めることが目的なので、許容できるという側に傾きます」と彼女は言う。
凍結リスクを伴うセキュリティメカニズム
11月10日に発表されたPhylaxとブロックビルダーのTitan Builderとの統合により、イーサリアムのアプリケーションは、ブロック生成時に有害な結果をもたらす可能性のあるトランザクションを除外するルールを定められるようになる。
Phylaxによると、イーサリアムのブロックの2つに1つを生成するTitanは、トランザクションをブロックに含める前に、それらがルールに抵触しないか確認する。
攻撃が始まった後に監視システムや緊急介入に頼るのではなく、エクスプロイトが実行されるのを未然に防ぐことが狙いだ。「私たちの使命は、DeFiにおけるハッキングやエラーでユーザーが資金を失うのを防ぐことです」と発表には記されている。
Phylaxはブログで、脆弱なボルトが誤って、保有シェアの価値が1,000ドルしかないユーザーに100万ドルを送金してしまう状況を例に挙げている。このシステムを稼働させれば、サーキットブレーカーによって1回のトランザクションでボルトから引き出せる額に上限を設け、資金の流出を防げる。
同様の安全策は、悪意ある攻撃者が取引所のウォレットから資金を引き出し、分散型プロトコルを通じて大量の暗号資産を移動させた、63億ドルのBinanceハッキングや3億8,000万ドルのBitgetエクスプロイトのような大規模な攻撃による損失も抑えられる可能性がある。
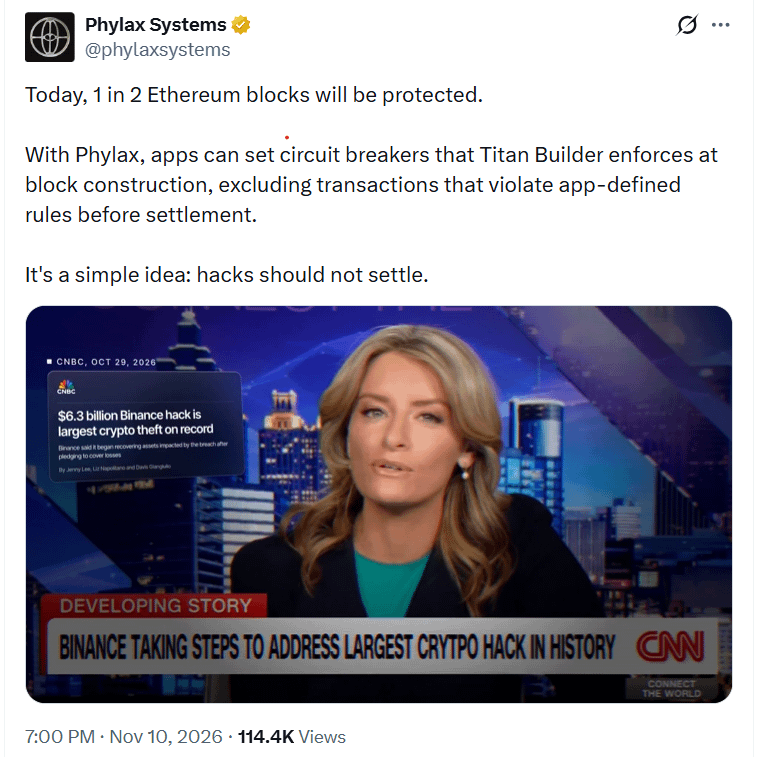
Phylaxは、ハッキングによる不正取引は確定されるべきではないと述べている。出典:Phylax Systems。
悪意あるトランザクションを防げれば暗号資産業界にとって大きな成果となる一方、デジタル資産専門の弁護士Gabriel Shapiroは、ビルダーが必要なアテステーションの提供をやめれば、このシステムを利用するアプリケーションが事実上凍結可能になるおそれがあると警告した。
彼の説明によると、スマートコントラクトは、必要なセキュリティチェックを実施したビルダーのブロックに含まれない限り、トランザクションを拒否するよう設定できる。そうしたビルダーがアテステーションの提供をやめると、再開するまで保護対象の機能がトランザクションを拒否し続ける可能性がある。
Phylaxの創業者兼CEO、Odysseas Lamtzidisは、システムのセキュリティチェックが利用できない場合でもトランザクションを通過させることで、プロトコルはそのリスクを回避できると言う。
「私たちがプロトコルに提供し、推奨している合理的なデフォルト設定は、フェイルオープン動作です」と彼はマガジンに語る。
ただし、この安全策は任意であり、セキュリティと可用性のどちらをどれだけ優先するかは各プロトコルの判断に委ねられている。「安全性を稼働性より優先するプロトコルもあるかもしれません」とLamtzidisは言う。
また、スマートコントラクトを変更不能にするか、ガバナンスを通じて変更可能にするかも、プロトコルが決められるという。
Shapiroは、フェイルオープンの保護策を必須にすべきであり、プロトコルがそれらを即座に取り除けないよう、安全策の変更には時間遅延を設けるべきだと言う。
イーサリアムのビルダー集中問題
このシステムが、すでに高度に集中しているイーサリアムのブロック生成市場をさらに集中させる可能性があるかどうかも、より広い懸念となっている。
イーサリアム研究者のFan Zhangは、Phylaxの技術が今になって実用化されつつあるのは、この集中があるからだと言う。「ようやく、これを効果的に実装する方法が見つかりました」と彼は言う。「しかし残念ながら、それはイーサリアムのビルダー市場がこれほど中央集権化したからこそです。」
Zhangは、Phylaxの手法には「特に、AIボットがこれまで以上の速さでバグを見つけられる時代において、魅力的なセキュリティ上の利点がある」と述べる。
しかし彼は、トランザクション処理のこのように重要な段階に追加コードを導入すると、実装ミスやビルダーの署名鍵の盗難・紛失・なりすましなど、新たな障害要因が生まれると警告する。
「コミュニティは中央集権的なビルダーを非常に懸念しており、その問題に取り組もうとしています。ですから、こうした取り組み同士が互いを損なうことにならないか心配です」と彼は付け加える。
イーサリアム研究者のSen Yangはマガジンにこう語る。「主要なプロトコルが、セキュリティの適用を少数のビルダーに依存すれば、そのビルダーに競争上の優位性を与え、市場の集中をさらに悪化させる可能性があります。」
Phylaxがサーキットブレーカーシステムを発表。出典:Phylax Systems
彼によると、今後のGlamsterdamアップグレードに含まれる予定の、イーサリアムが提案する提案者・ビルダー分離のプロトコル組み込み型アップグレード(ePBS)は、サードパーティのリレーへの依存を減らす可能性がある。「しかし、ビルダー市場の集中に直接対処するものではありません。」
Yangによると、支配的なビルダーに除外されたトランザクションも、検閲を行わないビルダーによってブロックに含められる可能性があるため、恒久的に排除されるというより、遅延が生じることになる。
セキュリティが検閲に変わるのはどこからか?
Phylaxは、ルールを定めるのはアプリケーション自身であるため、このシステムがイーサリアムのトランザクションに対する新たな権限を導入するものではないと主張する。Lamtzidisによると、この技術は「明確にオプトイン方式」です。
彼はチェックを、スマートコントラクトにすでに書き込まれている条件にたとえる。「『require()』文と何ら変わりません」と彼は言う。「検閲とは、恣意的な意思決定や強制を意味します。」
Zhangも、アプリケーションが自発的にトランザクションをフィルタリングすることと、外部の当事者が検閲を押しつけることを同様に区別する。「アプリケーションが自ら進んでフィルタリングを導入するのは問題ありません。ユーザーはそうしたアプリケーションを使わないという選択ができるからです」と彼は言う。「問題なのは、外部から強制される検閲です。そこが私の一線です。」
Bossは、トランザクションの実行者を対象とするルールよりも、その結果を対象とするルールのほうが懸念は少ないと言う。「このケースでは結果に基づくもので、それは一般にリスクが低いと考えられています」と彼女は語る。
彼女はセキュリティ上の目的は正当だと考え、「こうしたハッキングによる被害は、この種の排除による被害よりはるかに大きい」と主張する。
しかし彼女は、こうしたルールが制裁の執行や政治的動機による排除にも利用されかねないと警告する。
「こうしたルールが公平性を保ち、セキュリティを目的としたものとなるよう、適切な安全策が講じられていることを確かめるのが重要です」と彼女は言う。
マガジン:セキュリティや競争上の懸念から、銀行がAIエージェントを禁止