DeFiプロトコルが公開スマートコントラクト上で動いていれば、資金は安全なはずだ。大半の人はそう考えているが、それが誤りだと今まさに証明された。
一見すると、理にかなっている。コードは公開されていて、誰でも確認でき、誰か一人が単独で管理しているわけでもない。よさそうに聞こえる。しかし、$ETH やPolygon上で稼働する2つのプラットフォームがそれぞれ異なる攻撃を受け、どちらも同じ結果に終わった。誰の許可もないまま、資金がプロトコルの外へ持ち出されたのだ。
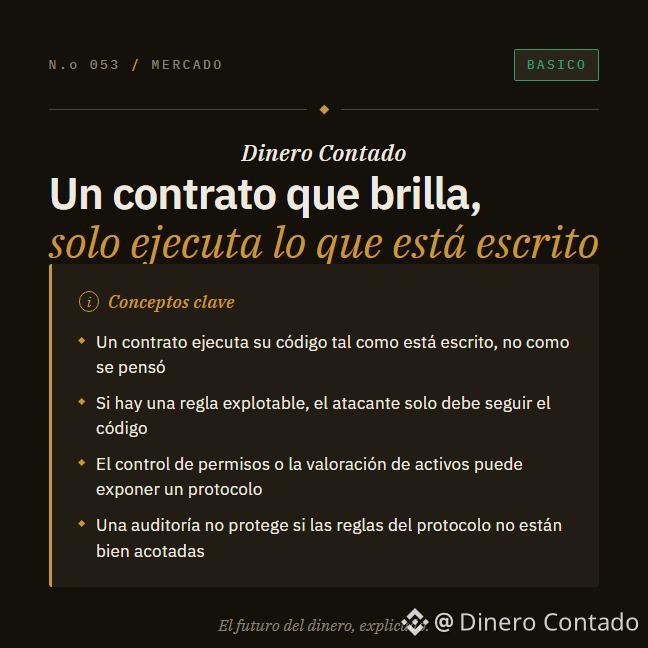
エクスプロイトはコードを破壊するのではない。コードに書かれたとおりに実行しつつ、開発チームが想定していなかった順序や状況を利用する。
重要な概念
- スマートコントラクトは、プログラマーの意図ではなく、コードに書かれた内容を実行する。この違いがエクスプロイトの温床となる。
- フラッシュローンは、同じトランザクション内で借りて返済するローンだ。攻撃者にとっての利点は、一瞬だけ非常に大きな資金を利用できることにある。それだけの資金があれば、プロトコル内部の価格を歪めるのに十分だ。
- プロキシコントラクトは些細な仕組みではない。どのコードを実行するかを決める仕組みだ。攻撃者がこれを変更できるなら、プロトコル全体を支配できる。
DeFiプロトコルの安全性を保証するのは技術ではない。開発者が、どのような不具合が起こり得るかをどこまで想像して備えたかだ。2つのプラットフォームが示したように、その作業に終わりはない。
透明性について:この投稿の資産シンボルまたは価格リンクをクリックして取引すると、Binanceから当方に手数料が支払われる場合があります。
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #暗号資産のリスク
一見すると、理にかなっている。コードは公開されていて、誰でも確認でき、誰か一人が単独で管理しているわけでもない。よさそうに聞こえる。しかし、$ETH やPolygon上で稼働する2つのプラットフォームがそれぞれ異なる攻撃を受け、どちらも同じ結果に終わった。誰の許可もないまま、資金がプロトコルの外へ持ち出されたのだ。
エクスプロイトはコードを破壊するのではない。コードに書かれたとおりに実行しつつ、開発チームが想定していなかった順序や状況を利用する。
重要な概念
- スマートコントラクトは、プログラマーの意図ではなく、コードに書かれた内容を実行する。この違いがエクスプロイトの温床となる。
- フラッシュローンは、同じトランザクション内で借りて返済するローンだ。攻撃者にとっての利点は、一瞬だけ非常に大きな資金を利用できることにある。それだけの資金があれば、プロトコル内部の価格を歪めるのに十分だ。
- プロキシコントラクトは些細な仕組みではない。どのコードを実行するかを決める仕組みだ。攻撃者がこれを変更できるなら、プロトコル全体を支配できる。
DeFiプロトコルの安全性を保証するのは技術ではない。開発者が、どのような不具合が起こり得るかをどこまで想像して備えたかだ。2つのプラットフォームが示したように、その作業に終わりはない。
透明性について:この投稿の資産シンボルまたは価格リンクをクリックして取引すると、Binanceから当方に手数料が支払われる場合があります。
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #暗号資産のリスク