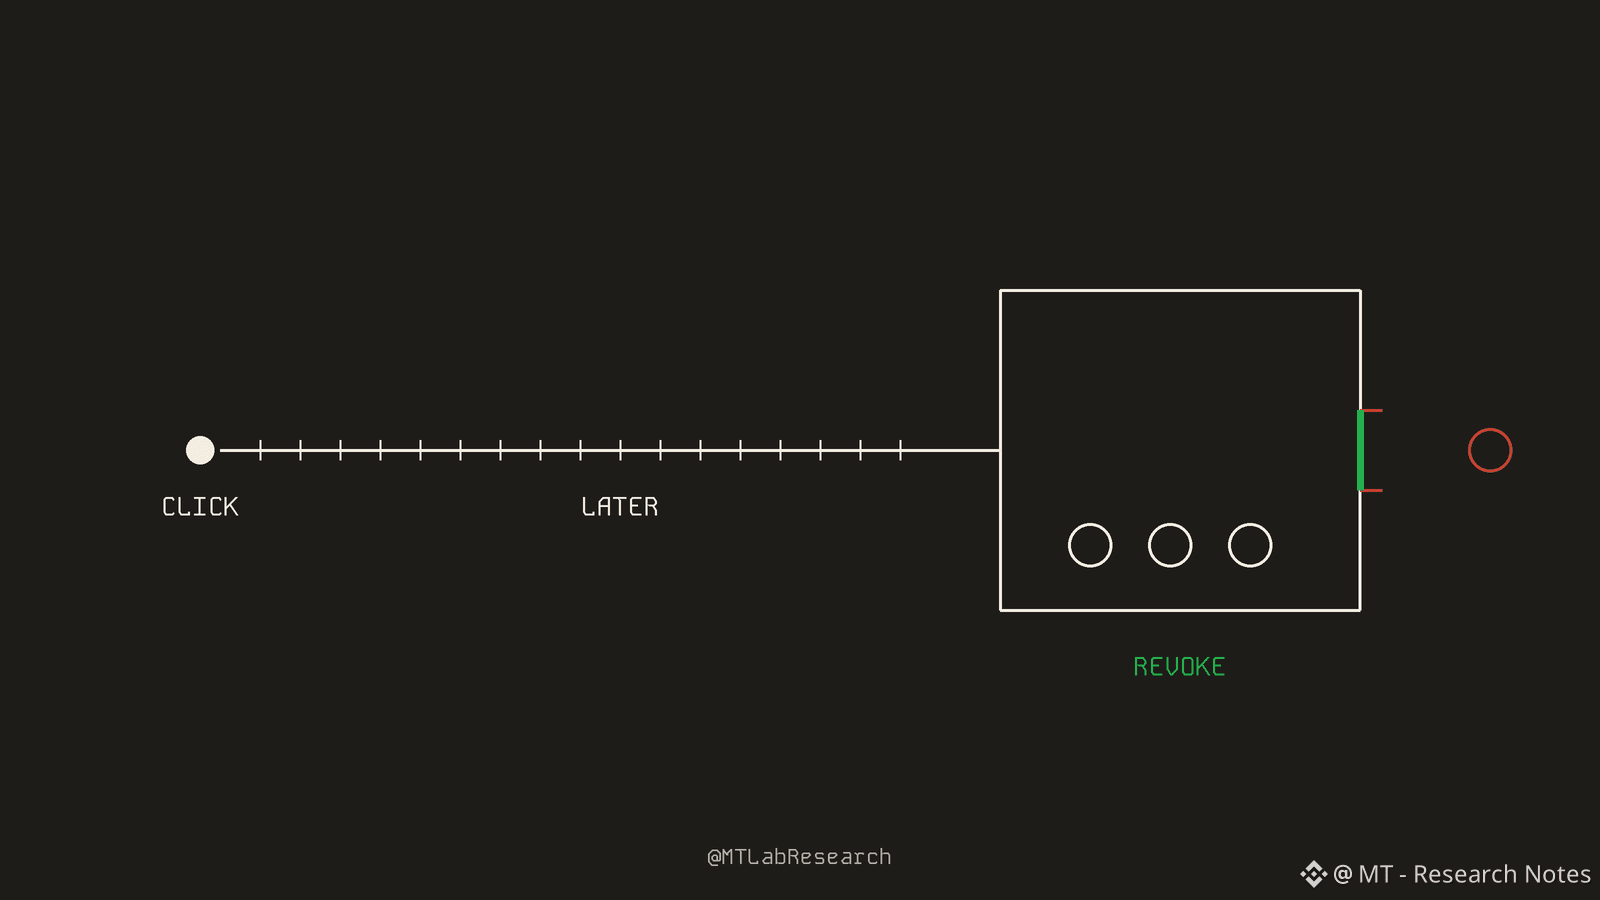
数か月前にクリックした操作が、今になって暗号資産ウォレットを空にすることがあります!
11月16日、カナダと米国は「承認フィッシング」に対する「オペレーション・ナイアガラ」を開始しました。これは、詐欺師があなたのトークンにアクセスできるよう「承認」させる詐欺です。
主導するのはオンタリオ州証券委員会(OSC)で、カナダの警察、米国シークレットサービス、Chainalysis、TRM Labs、Ellipticなどのブロックチェーン分析企業が参加しています。
詐欺の仕組みを簡単に説明すると:
> 信頼できるアプリからのものに見せかけた偽のポップアップが、何かを「承認」するよう求めてきます。ログインや請求のように感じるかもしれません。
> 実際には、詐欺師のアドレスにあなたのトークンを動かす許可を与えただけです。パスワードが盗まれたわけでも、ハッキングされたわけでもありません。
> あなた自身が署名したため、ブロックチェーンはその窃盗を許可されたものとして扱います。そして資金が移動してしまうと、通常は取り消せません。
報道によると、今回の新しい点は? この作戦では、アクセス権が盗まれていてもまだ使われていない場合を含め、ほぼリアルタイムで攻撃を検知し、資金が移動する前に被害者へ連絡することを目指しています。
まだわかっていないことは? OSCは、被害者数、詐欺ネットワークの数、被害額を公表していません。ですから、成果ではなく、始まりとして受け止めてください。3月に実施された前身の「オペレーション・アトランティック」では、詐欺に関連する4,500万ドル超相当の暗号資産が報告され、1,200万ドルが凍結され、120以上の詐欺ドメインが閉鎖されました。
この件から学べることは?
- 署名した後なら警察が警告できます。しかし、署名する前に決めるのはあなた自身です。
- ウォレットの確認画面で、何を誰に許可するのか読みましょう。判断できないなら署名しないでください。
- revoke(.)cashなどの取り消しツールで、現在有効な承認を確認し、使っていない古い承認を取り消しましょう。
- 長期保有するコインは、承認に署名したことのないウォレットに保管しましょう。
- 先に連絡してくる「当局者」には注意してください。メッセージ内のリンクは使わず、機関の公式電話番号を使って確認しましょう。
最後に承認を確認したのはいつですか?
これは経験の共有であり、金融アドバイスではありません。
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
11月16日、カナダと米国は「承認フィッシング」に対する「オペレーション・ナイアガラ」を開始しました。これは、詐欺師があなたのトークンにアクセスできるよう「承認」させる詐欺です。
主導するのはオンタリオ州証券委員会(OSC)で、カナダの警察、米国シークレットサービス、Chainalysis、TRM Labs、Ellipticなどのブロックチェーン分析企業が参加しています。
詐欺の仕組みを簡単に説明すると:
> 信頼できるアプリからのものに見せかけた偽のポップアップが、何かを「承認」するよう求めてきます。ログインや請求のように感じるかもしれません。
> 実際には、詐欺師のアドレスにあなたのトークンを動かす許可を与えただけです。パスワードが盗まれたわけでも、ハッキングされたわけでもありません。
> あなた自身が署名したため、ブロックチェーンはその窃盗を許可されたものとして扱います。そして資金が移動してしまうと、通常は取り消せません。
報道によると、今回の新しい点は? この作戦では、アクセス権が盗まれていてもまだ使われていない場合を含め、ほぼリアルタイムで攻撃を検知し、資金が移動する前に被害者へ連絡することを目指しています。
まだわかっていないことは? OSCは、被害者数、詐欺ネットワークの数、被害額を公表していません。ですから、成果ではなく、始まりとして受け止めてください。3月に実施された前身の「オペレーション・アトランティック」では、詐欺に関連する4,500万ドル超相当の暗号資産が報告され、1,200万ドルが凍結され、120以上の詐欺ドメインが閉鎖されました。
この件から学べることは?
- 署名した後なら警察が警告できます。しかし、署名する前に決めるのはあなた自身です。
- ウォレットの確認画面で、何を誰に許可するのか読みましょう。判断できないなら署名しないでください。
- revoke(.)cashなどの取り消しツールで、現在有効な承認を確認し、使っていない古い承認を取り消しましょう。
- 長期保有するコインは、承認に署名したことのないウォレットに保管しましょう。
- 先に連絡してくる「当局者」には注意してください。メッセージ内のリンクは使わず、機関の公式電話番号を使って確認しましょう。
最後に承認を確認したのはいつですか?
これは経験の共有であり、金融アドバイスではありません。
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing