


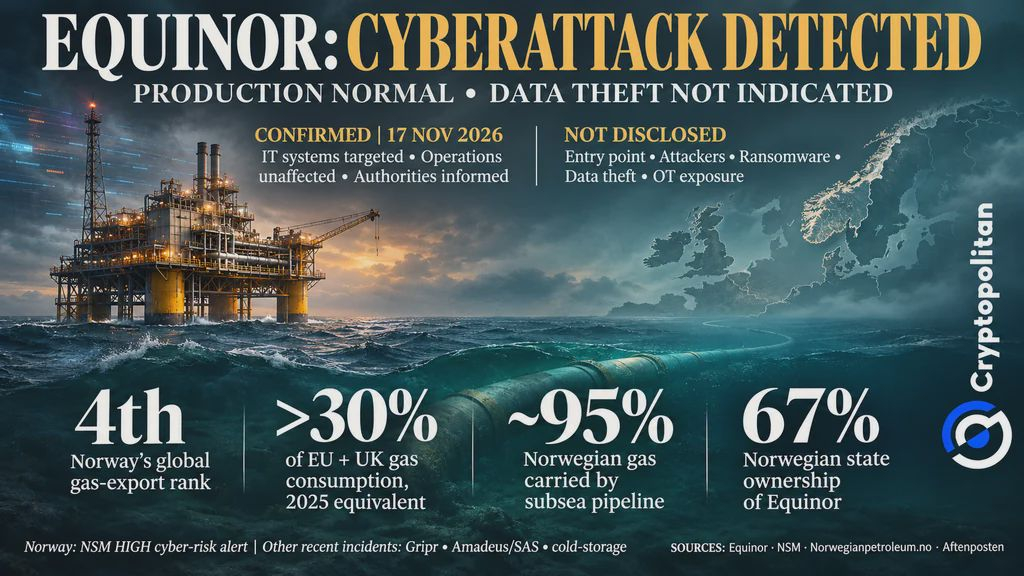
ノルウェーに本社を置く国際エネルギー企業エクイノールは2026年11月17日、一部のITシステムがサイバー攻撃を受けていると発表した。石油・ガスの生産は通常どおり続いており、データが盗まれた兆候は確認されていない。この事件は、ノルウェーが欧州への主要なガス供給国であることから、大きな注目を集めている。
エクイノールが確認したこと、確認していないこと
エクイノールは11月17日の声明で、サイバー攻撃が現在も続いていると説明した。同社は、攻撃を阻止するために人員や資源を投入し、関係当局への通知を進めていると述べた。また、エクイノールは次のように発表した。
データが盗まれたことを示す兆候はありません。この攻撃はEquinorの操業や生産に影響を及ぼしていません。
声明では、攻撃者が誰だったのか、どのように侵入したのか、マルウェアが使われたのかどうかについては言及されていません。Equinorは、産業用制御システムが何らかの影響を受けたかどうかについても明らかにしませんでした。同社はデータが盗まれたことを示すものは何もないと述べましたが、初期評価では、データが盗まれた可能性は否定されていません。
 EquinorへのITサイバー攻撃:ノルウェーのガス生産に影響なし
IT侵害が機械にまで及ぶ可能性
Equinorは、電子メール、業務用ソフトウェア、社内データを扱う情報技術(IT)システムへの攻撃を確認しました。しかし、攻撃者が機械を制御するシステムに侵入したかどうかは明らかにしていません。これらのシステムは運用技術(OT)に分類され、センサー、制御装置、エンジニアリングシステムなどが含まれます。ITシステムへの攻撃によって、攻撃者が自動的にOTシステムを制御できるようになるわけではありません。
ITシステムとOTシステムは目的が異なりますが、だからといって両者のネットワークが完全に分離されているとは限りません。ログイン認証情報の共有、請負業者の接続、脆弱なネットワークセキュリティによって、攻撃者がシステム間を移動できる場合があります。Dragosが2026年に実施した評価によると、石油・ガス業界の企業の29%で、ITとOTの分離が著しく不十分でした。Verizonが2026年に行ったサイバー攻撃に関するより広範な調査では、攻撃の31%で、最初の侵入にソフトウェアの脆弱性が利用されていたことが示されています。
いずれの報告書も、Equinorで何が起きたのかを詳しく述べていません。ITシステムへの攻撃だけで、操業が中断したことや、攻撃者が機械を掌握できたことが示されるわけではありません。そうした事態を裏付けるには、別の証拠が必要です。
ノルウェー、公式に公表されたサイバー警戒レベルとして過去最高に
Equinorが攻撃を公表した時点で、ノルウェーはすでに高いサイバー警戒態勢にありました。10月27日、国家安全保障局(NSM)は、5段階中で2番目に高い「HIGH」に同国のサイバーリスクレベルを引き上げました。同局が評価を公表したのはこれが初めてです。また、ノルウェーの組織に対するサイバー作戦の成功件数が、6か月間で3倍に増加したとも報告しました。
Aftenpostenは、Griprからのデータ窃取、Amadeusを通じたSASの乗客記録の流出、Enebakkの倉庫で冷蔵設備の温度が改ざんされた事件など、ほかの事案も報じました。これらの事案がEquinorや互いに関連していることを示す証拠は、公には確認されていません。
ノルウェーの供給停止が欧州の問題となる理由
サイバー攻撃によってガス生産が中断すれば、その影響はノルウェーを超えて広がる可能性があります。ノルウェーは世界第4位のガス輸出国です。2025年の輸出量は、EUと英国のガス消費量の30%を超えました。ノルウェー産ガスの約95%は海底パイプラインを通じて輸送されます。また、ノルウェー政府はEquinorの株式の67%を保有しています。
供給の混乱は報告されていません。しかし、IEAは、欧州が2026~27年の冬を異例に低いガス貯蔵量で迎えたと警告しました。供給停止が長引けば、供給が逼迫し、価格が上昇する可能性があります。これは潜在的なリスクであり、Equinorへのサイバー攻撃によって実際に生じた影響ではありません。
コロニアル・パイプライン事件を想起
コロニアル・パイプライン事件は、産業用制御システムへの干渉がなくても、企業のITシステムへの攻撃が石油やガスの供給に影響を及ぼし得ることを示しています。2021年にランサムウェア攻撃を受けた後、パイプラインの運営会社は予防措置として一時的に操業を停止しました。Cryptopolitanの報道によると、コロニアル・パイプラインはビットコインで440万ドルを支払いました。その後、米当局はそのうち230万ドルを回収しました。
サイバーセキュリティに関する報告書は、産業企業が引き続き大きな圧力にさらされていることを示しています。Dragosは2026年第3四半期に産業分野でのランサムウェア事案を1,266件記録し、前四半期から11%増加しました。一方で、ランサムウェア攻撃者が産業用制御システムを直接操作した事例は確認されませんでした。
Zscalerの報告書によると、2025年4月から2026年3月にかけて、ランサムウェアによるデータ窃取は275%超増加しました。いずれの報告書にも、Equinorの事案で何が起きたのかについての情報はありません。攻撃がどれほど広範囲に及んだのかは、依然として明らかになっていません。
暗号資産業界の最も聡明な人々は、すでに私たちのニュースレターを読んでいます。あなたも参加しませんか?