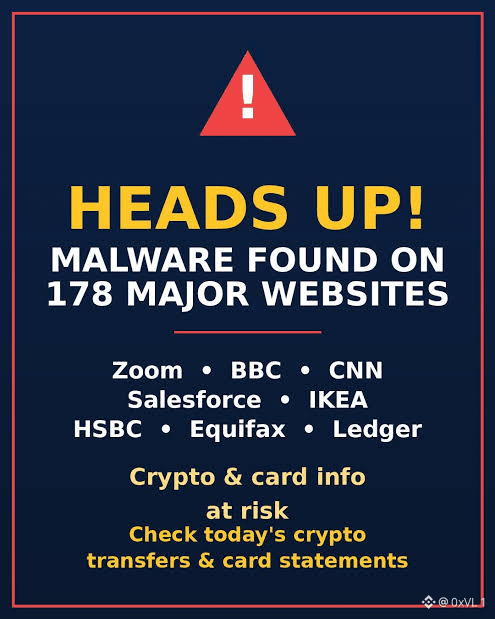
これは非常に鋭い指摘です。特に、サプライチェーンやサードパーティ製スクリプトの脆弱性は、従来型金融でもWeb3でも、最も見過ごされがちな攻撃経路の一つです。侵害されたベンダー依存関係や未検証のコードスニペット一つが、HSBC、BBC、Ledgerのような著名なドメインを含む178のドメインに一気に静かに広がる可能性があるというのは、実に興味深いことです。企業向けの高度な境界セキュリティでさえ、最も弱い外部連携と同程度の強さしかないことを示しています。
一方で、責任を上流のプロバイダーだけに押しつけるのは、それらのフロントエンドを運用する組織にとって都合のよい言い訳のようにも感じられます。機密性の高いユーザーセッションやハードウェアウォレットのインターフェースを扱う企業は、本番環境でサードパーティ製スクリプトを盲信するのではなく、厳格なSubresource Integrityハッシュ、厳密なContent Security Policy、そして依存関係の厳格なバージョン固定を実施すべきです。企業が基本的なクライアント側のセキュリティ対策よりも迅速なデプロイを優先すると、まさにこうした単一障害点の侵害に対して無防備になり、結局その代償をエンドユーザーが企業の怠慢のせいで払うことになります。$BTC $ETH
一方で、責任を上流のプロバイダーだけに押しつけるのは、それらのフロントエンドを運用する組織にとって都合のよい言い訳のようにも感じられます。機密性の高いユーザーセッションやハードウェアウォレットのインターフェースを扱う企業は、本番環境でサードパーティ製スクリプトを盲信するのではなく、厳格なSubresource Integrityハッシュ、厳密なContent Security Policy、そして依存関係の厳格なバージョン固定を実施すべきです。企業が基本的なクライアント側のセキュリティ対策よりも迅速なデプロイを優先すると、まさにこうした単一障害点の侵害に対して無防備になり、結局その代償をエンドユーザーが企業の怠慢のせいで払うことになります。$BTC $ETH