第三者サービスプロバイダーのセキュリティインシデントの影響を受け、Ledger公式サイトなど複数のウェブサイトがサイバー攻撃を受ける
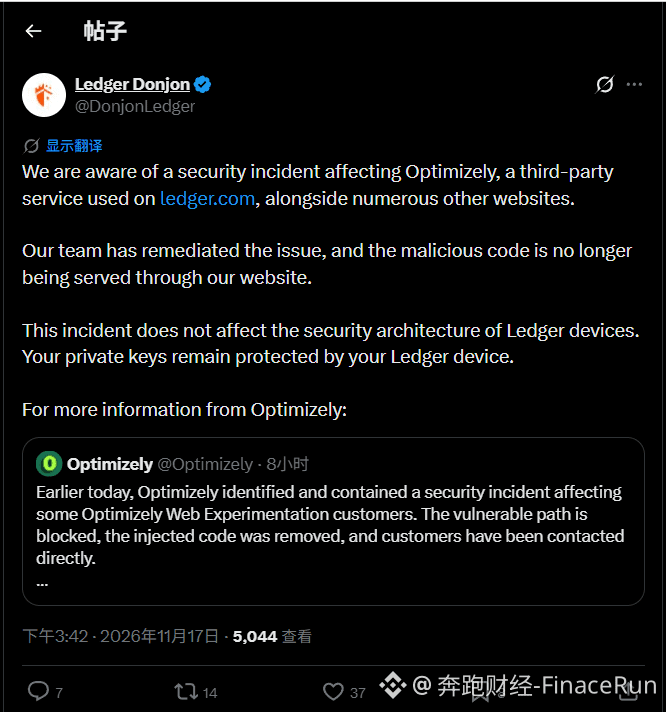
11月17日、LedgerのセキュリティチームLedger DonjonはXで、第三者サービスプロバイダーのOptimizelyで発生したセキュリティインシデントにより、同サービスを利用しているLedger公式サイトなど複数のウェブサイトが影響を受けたと発表しました。
発表によると、Ledgerチームは関連するセキュリティ修正を完了し、悪意のあるコードは公式サイトから削除されました。公式サイトへのアクセスがユーザーに脅威をもたらすことは、もはやありません。今回のインシデントは、ウェブサイトで使用されていた第三者サービスに起因するもので、影響はウェブ版に限られています。
Ledgerは特に、今回のインシデントがハードウェアウォレットのセキュリティ構造に影響していないことを強調しました。ユーザーの秘密鍵は引き続きデバイス本体によって保護されており、資産の安全性に影響はありません。
記事執筆時点で、Ledgerは今回のインシデントにおける具体的な攻撃手法や影響を受けたユーザー数、実際に資産の損失が発生したかどうかを明らかにしていません。
まとめると、Ledgerに関するセキュリティインシデントのニュースを見ると不安になりがちですが、今回は公式サイトの第三者スクリプトに起因するリスクであり、ハードウェアウォレット内の秘密鍵は影響を受けていません。
皆さんはどう思いますか?ハードウェアウォレットを使う際、公式サイトの付帯サービスに潜むリスクにも普段から注意していますか?ぜひコメント欄で意見を交換してください。
#Ledger安全事件
11月17日、LedgerのセキュリティチームLedger DonjonはXで、第三者サービスプロバイダーのOptimizelyで発生したセキュリティインシデントにより、同サービスを利用しているLedger公式サイトなど複数のウェブサイトが影響を受けたと発表しました。
発表によると、Ledgerチームは関連するセキュリティ修正を完了し、悪意のあるコードは公式サイトから削除されました。公式サイトへのアクセスがユーザーに脅威をもたらすことは、もはやありません。今回のインシデントは、ウェブサイトで使用されていた第三者サービスに起因するもので、影響はウェブ版に限られています。
Ledgerは特に、今回のインシデントがハードウェアウォレットのセキュリティ構造に影響していないことを強調しました。ユーザーの秘密鍵は引き続きデバイス本体によって保護されており、資産の安全性に影響はありません。
記事執筆時点で、Ledgerは今回のインシデントにおける具体的な攻撃手法や影響を受けたユーザー数、実際に資産の損失が発生したかどうかを明らかにしていません。
まとめると、Ledgerに関するセキュリティインシデントのニュースを見ると不安になりがちですが、今回は公式サイトの第三者スクリプトに起因するリスクであり、ハードウェアウォレット内の秘密鍵は影響を受けていません。
皆さんはどう思いますか?ハードウェアウォレットを使う際、公式サイトの付帯サービスに潜むリスクにも普段から注意していますか?ぜひコメント欄で意見を交換してください。
#Ledger安全事件