


Google脅威インテリジェンスグループ(GTIG)は、攻撃者が人間による逐次的な指示なしに、AI大規模言語モデル(LLM)のフレームワークを使ってソフトウェアの脆弱性の発見と悪用を自動化していることを初めて確認したと述べた。
月曜日に公開された報告書で、研究者らは、外部に公開されたステージングサーバー上で発見されたツールについて説明した。このツールはソフトウェアのバージョンを比較し、潜在的な欠陥を特定して、エクスプロイトコードを生成・実行していた。
「前四半期、GTIGは、人間が介在することなく、LLMのフレームワークを使って脆弱性の発見と悪用を完全に自動化する脅威アクターを初めて確認した」と研究者らは述べた。
GTIGは、複数のエージェントを用いる脆弱性の調査・武器化フレームワークをホストする、外部に公開されたステージングサーバーを特定した。このサーバーは、人気のウェブアプリケーションを対象に、パッチの発表前後のコードを比較する差分分析を継続的に実施するよう設定されていた。このモデルはソフトウェアの脆弱性を自律的に発見し、悪用することが可能だった。
Googleは、こうした自動化されたワークフローによって、攻撃者が脆弱なシステムを悪用する方法を編み出す前に、組織がセキュリティパッチを適用できる時間が短くなると警告した。
GTIGは9月のレポートで、「現時点では、脅威アクターが実環境の標的に対して完全自律型のパイプラインを展開した事例は確認していない」と述べた。
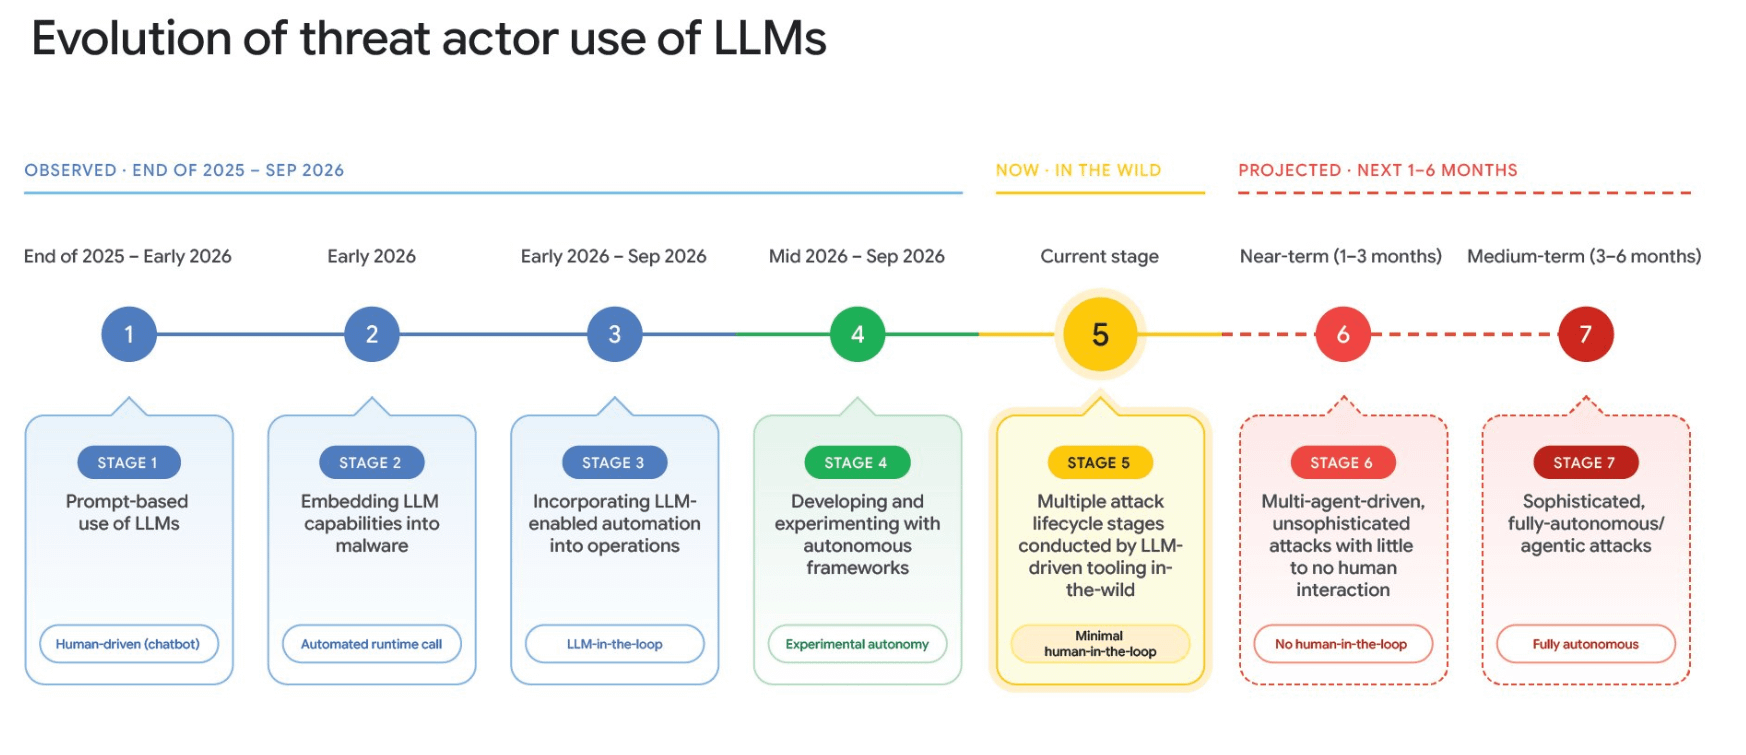
LLMを利用する脅威アクターによるエクスプロイトの進化。出典:Google
AIエージェントがパッチ適用の猶予期間を短縮
攻撃者はAIエージェントのフレームワークを活用し、差分分析によるパッチのリバースエンジニアリングを自動化するとともに、一般に知られているセキュリティ上の欠陥であるNデイ脆弱性を武器化している。
レポートは、LLMによって攻撃者が「人間の介入なしに、インターネットに公開されたサーバーに対するエクスプロイトのパイプラインを拡大できる」と警告した。
Googleによると、脆弱性の公表件数は1月から8月にかけて2倍以上に増加した。悪用されたゼロデイ脆弱性の件数は、2025年には月平均8件、2026年1月から8月までは月平均11件で、8月には22件に達した。
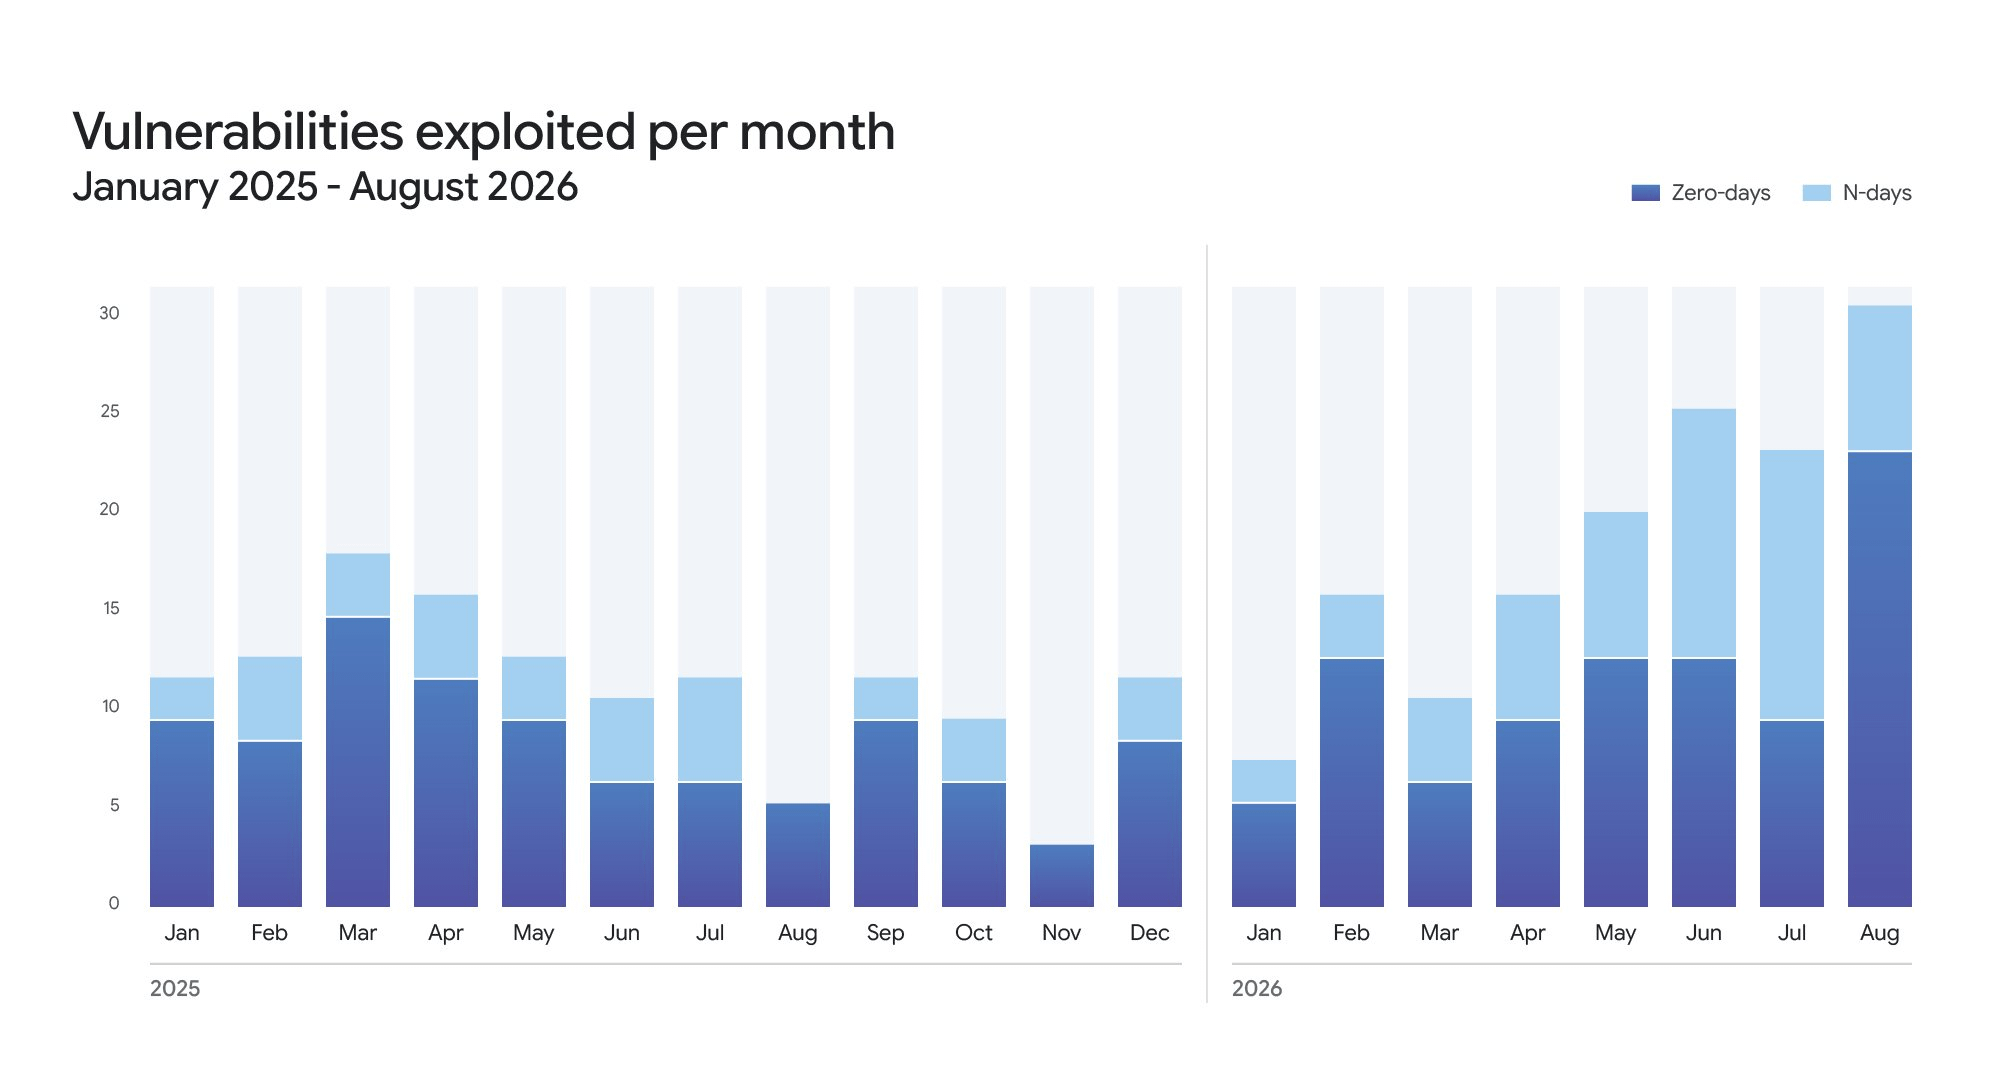
Nデイおよびゼロデイ別に見た、悪用された脆弱性の件数(2025年1月~2026年8月)。出典:Google
こうした自動化されたワークフローは、初期アクセスからドメイン管理者権限の取得に至るまでの攻撃者の能力も高める。レポートは、サイバーセキュリティ企業GreyNoiseの報告として、2026年8月のPaperCutを標的とした攻撃キャンペーンで、攻撃者が数分以内にそのレベルの制御を獲得した事例を挙げた。
Cloudflareも10月、顧客を標的にPHPの脆弱性を悪用しようとする試みを報告した。レポートによると、悪用が試みられた2つのPHP脆弱性はLLMによる分析で発見された。10月21日のパッチ公開前に技術情報が公開されていたため、研究者や攻撃者が脆弱性を調査し、エクスプロイトを試みることが可能になったという。
AI企業Anthropicも9月のレポートで、AIを活用した攻撃が複数エージェントによる作戦へと進化し、発見から悪用、データ窃取に至るサイバー攻撃のサイクルの大部分を自動化していると警告した。
Anthropicは、以前であれば複数の作業者チームが必要だった「エージェント型AIを用いた複数の被害者を狙う攻撃キャンペーン」を実行する脅威アクターについて説明した。
マガジン:「間違い電話」のメッセージが340万ドルの暗号資産詐欺に発展した経緯