ハードウェアウォレットの安全性は確保できても、配送先住所はそうとは限りません。
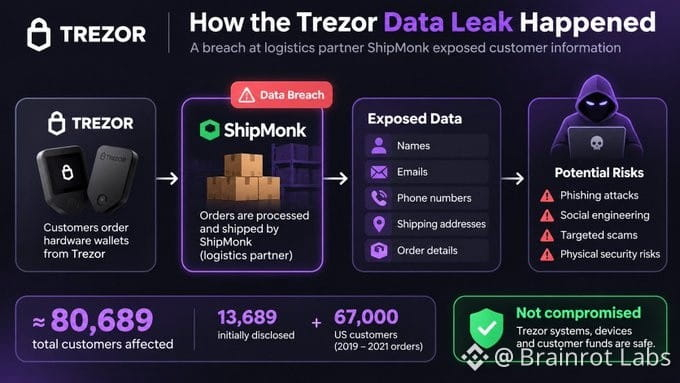
Trezorは、物流パートナーのShipMonkで発生したデータ漏えいにより、約80,689人の顧客に影響が及んだと明らかにしました。
最初の発表で公表された顧客は13,689人。
さらに、2019年から2021年までの古い注文記録が流出した米国の顧客が、67,000人います。
流出したデータには、氏名、メールアドレス、電話番号、配送先住所、注文の詳細が含まれていました。
Trezorによると、自社のシステムやデバイス、ウォレット内の資産は侵害されていません。
しかし、誰かの身元や自宅の住所、ハードウェアウォレットを所有していることが知られれば、詐欺師にとってフィッシングや、さらには物理的な脅威を仕掛ける格好の標的になってしまいます。
兄弟は自己管理のためにハードウェアウォレットを買ったのに、配送業者のデータベースの安全性を確保するのは忘れていたようです。
Trezorは、物流パートナーのShipMonkで発生したデータ漏えいにより、約80,689人の顧客に影響が及んだと明らかにしました。
最初の発表で公表された顧客は13,689人。
さらに、2019年から2021年までの古い注文記録が流出した米国の顧客が、67,000人います。
流出したデータには、氏名、メールアドレス、電話番号、配送先住所、注文の詳細が含まれていました。
Trezorによると、自社のシステムやデバイス、ウォレット内の資産は侵害されていません。
しかし、誰かの身元や自宅の住所、ハードウェアウォレットを所有していることが知られれば、詐欺師にとってフィッシングや、さらには物理的な脅威を仕掛ける格好の標的になってしまいます。
兄弟は自己管理のためにハードウェアウォレットを買ったのに、配送業者のデータベースの安全性を確保するのは忘れていたようです。