


11月13日、FBIはハッカーがARTEXを使用していると警告しました。ARTEXは、AIを活用したペネトレーションテスト向けに設計されたオープンソースのフレームワークです。ハッカーの主な標的は、銀行、テクノロジー企業、およびそれらのサプライヤーです。
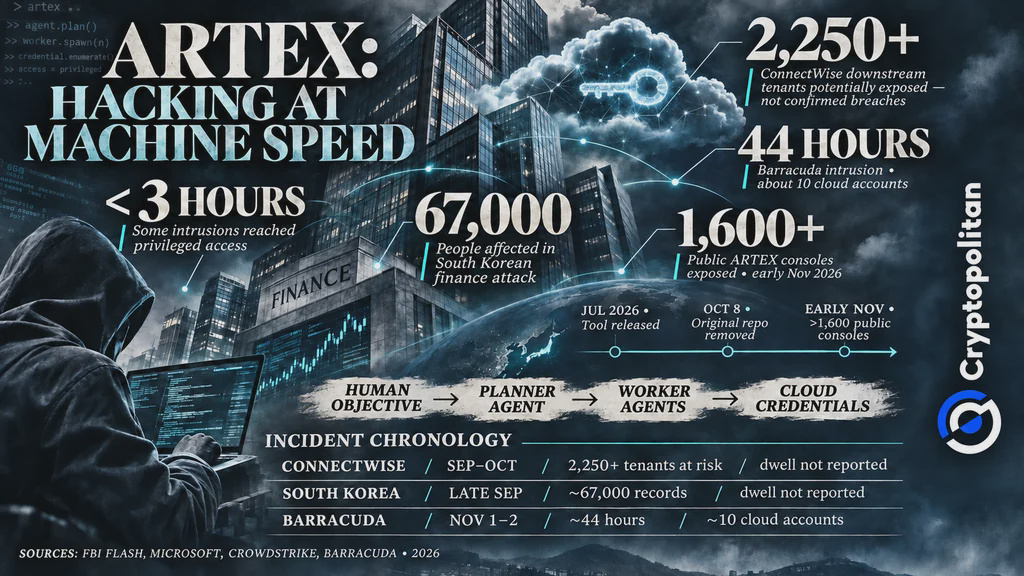
攻撃者は標的を選んでから3時間足らずで、特権アクセスを獲得したケースもありました。政府機関のほか、医療、エネルギー、半導体分野の組織も標的となりました。
問題は新たなマルウェアの登場ではなく、攻撃の自動化にあります。ARTEXはさまざまな脆弱性を非常にすばやく見つけるのに役立ちます。そのため、サイバーセキュリティチームは攻撃に対応する時間を十分に確保できません。
エージェントが侵入を連鎖させる仕組み
ARTEXはGoプログラミング言語を使って開発されました。Claude、GPT、DeepSeekなどの外部AIモデルを利用し、自動化されたハッキングエージェントを誘導します。人間のオペレーターが目標を設定します。
「プランナー」エージェントが次に何をするかを決定します。一方、「ワーカー」エージェントはセキュリティ上の弱点を探し、認証情報を収集し、ほかのシステムへのアクセスを試みます。Barracudaの説明によると、エージェントは共通のマップを通じて調査結果を共有します。人間のオペレーターは重要な場面で介入できます。
ARTEXの開発者は10月8日、GitHubから元のプロジェクトを削除しました。このプロジェクトが悪用されているとの報告を受けた後のことです。しかし、ARTEXのコピーはすでにほかのプラットフォームで共有されていました。
オリジナル版だけでなく、改変版のARTEXもオンラインで共有されていました。11月初めまでに、オンラインで確認されたARTEXのコントロールパネルは1,600件を超えました。ただし、そのすべてがサイバー攻撃に使われていたとは限りません。
2,250の顧客に影響が及んだサプライチェーン侵害
事例の一つはConnectWise Cloud Backupに関するものでした。Microsoftは、この侵害を中国政府と連携するハッキンググループ、Storm-0940によるものと特定しました。同グループは9月からARTEXを使い、世界中の組織への攻撃を加速させていました。
攻撃者は、承認済みのアプリケーションを悪用し、認証手続きを経ずにMicrosoft 365環境へアクセスしました。その後、ログイン認証情報の変更や、アクセス権限の拡大を試みました。
FBIによると、この侵害によって2,250を超える下流の顧客へのアクセスが可能になりました。ただし、前述の組織すべてでセキュリティインシデントや何らかのデータ損失が発生したことを意味するものではありません。
ソウルの銀行から、借用されたクラウドキーまで
ARTEXは、9月下旬から10月上旬にかけて韓国の金融機関を標的としたサイバー攻撃にも関与したとされています。CrowdStrikeは、攻撃者のサーバー上でARTEXのファイルとAIセッションのログを発見しました。
サイバーセキュリティ企業は、攻撃者の動機は金銭目的で、中国語を話していた可能性が高いとみていますが、その確信度は中程度です。FBIは、約67,000人分の個人情報が盗まれたと報告しました。
Barracudaは別の侵入被害に遭いました。同社はAI関連の請負業者にクラウドアクセスキーを発行しましたが、無効化しませんでした。その後、ハッカーは請負業者のシステムに侵入し、キーを発見しました。
11月1日から2日にかけて、攻撃者は44時間にわたり、約10個のクラウドアカウントにアクセスしました。認証情報や暗号資産ウォレットを探しましたが、Barracudaはウォレット関連のデータが見つからなかったとしています。
これらのインシデントは別々の作戦によるもので、以前のCryptopolitanの報道で取り上げたARTEXの広範な悪用を反映しています。
 FBI、ARTEX AIハッキングツールが銀行やサプライチェーンへの攻撃を加速させていると警告
自動化の進展が防御側にもたらす代償
サプライヤー1社への侵害で、多数の顧客が危険にさらされる可能性があります。OECDは、共有されているテクノロジーのプロバイダーを通じて、金融市場全体に混乱が広がる恐れがあると警告しています。
Verizonの2026年レポートによると、侵害の61%でシステムへの侵入が確認されました。一方、PwCの調査では、セキュリティ部門と財務部門の責任者の84%がサイバーセキュリティ予算の増加を見込んでいますが、完全自律型のAI防御を許容すると答えたのは、調査対象者のわずか22%でした。Googleも、攻撃の高速化と自動化の進展を報告しています。
AIを使った攻撃が裏目に出ることもある理由
速さは、必ずしも技術の高さを意味しません。11月11日にダブリンで開催されたIRISSCONカンファレンスで、Proofpointの研究者セレナ・ラーソン氏は、AIが生成したマルウェアは失敗することがあり、フィッシングメールには見え透いた間違いが含まれる場合もあると述べました。
Infosecurity Magazineの報道によると、同氏は騒がしいBlueMoonブラウザーのエクスプロイトチェーンを例に挙げました。メッセージは明快です。AIは攻撃を仕掛けやすくできますが、攻撃をより巧妙にするとは限りません。
暗号資産のニュースを読むだけでなく、理解しましょう。ニュースレターに登録してください。無料です。