
TREZORのデータ侵害で顧客の注文27,000件が流出!
ハードウェアウォレットメーカーのTrezorは、配送パートナーのSkladonに関するセキュリティ侵害を公表しました。
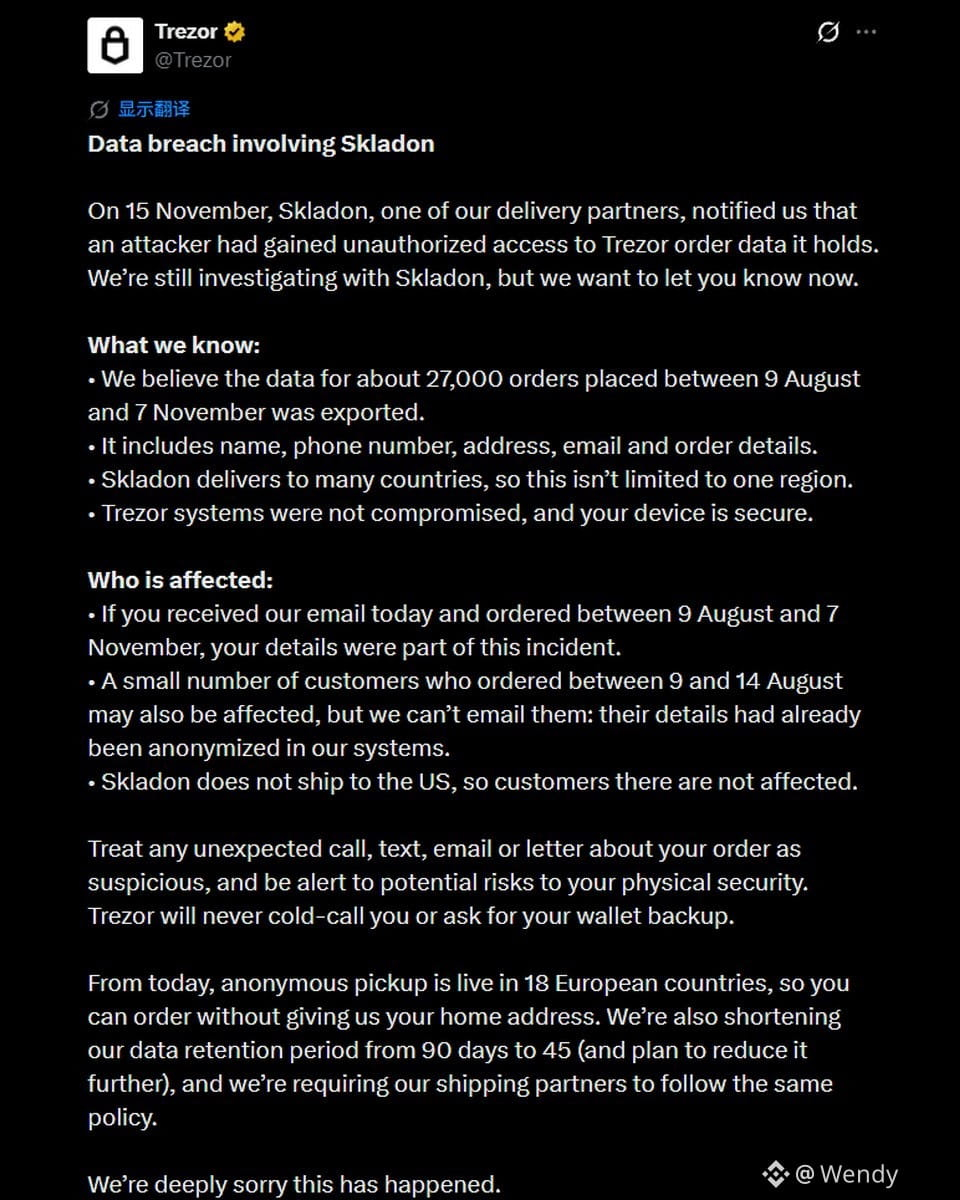
Trezorによると、攻撃者は8月9日から11月7日までに行われた約27,000件の注文に関する個人情報にアクセスした可能性があります。
流出したデータには以下が含まれます。
• 顧客の氏名と電話番号
• 自宅住所
• メールアドレス
• 注文の詳細
この侵害は複数の国に影響しましたが、米国の顧客は影響を受けていません。
重要な点として、Trezorは自社のシステムとハードウェアウォレットは引き続き安全だと説明しています。
⚠️ 最近Trezorを注文した方は、フィッシングメール、不審な電話、物理的なセキュリティ上のリスクにご注意ください。
#Trezor #CryptoSecurity
ハードウェアウォレットメーカーのTrezorは、配送パートナーのSkladonに関するセキュリティ侵害を公表しました。
Trezorによると、攻撃者は8月9日から11月7日までに行われた約27,000件の注文に関する個人情報にアクセスした可能性があります。
流出したデータには以下が含まれます。
• 顧客の氏名と電話番号
• 自宅住所
• メールアドレス
• 注文の詳細
この侵害は複数の国に影響しましたが、米国の顧客は影響を受けていません。
重要な点として、Trezorは自社のシステムとハードウェアウォレットは引き続き安全だと説明しています。
⚠️ 最近Trezorを注文した方は、フィッシングメール、不審な電話、物理的なセキュリティ上のリスクにご注意ください。
#Trezor #CryptoSecurity