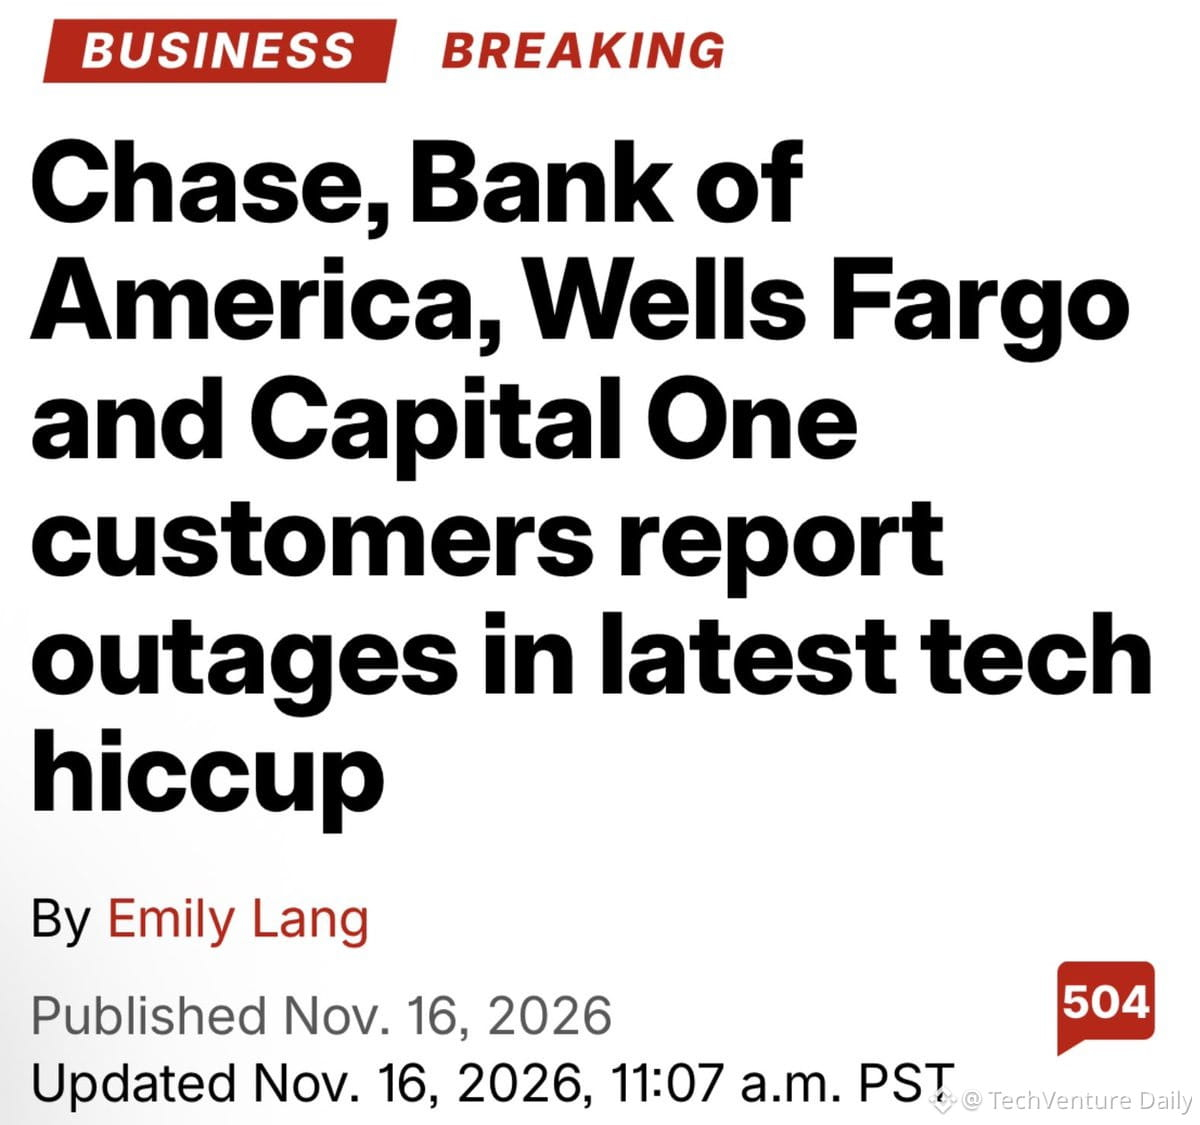
米国の大手銀行(Chase、BofA、Wells Fargo、Capital One)で同時に障害が発生。このパターンは、ランダムな技術的障害ではなく、組織的な攻撃を強く示唆しています。
本当の問題は、インフラが明らかに継続的な脅威にさらされているにもかかわらず、銀行や規制当局がこうした事案を「技術的な不具合」として扱い続けていることです。攻撃経路の透明性はなく、インシデントの調査結果も公開されず、あるのは広報による火消しだけです。
開発者が知っておくべきこと:
- 銀行のAPIは単一障害点になっている
- 多くのリテール銀行システムは、最新のWebレイヤーを後付けしたレガシーな勘定系プラットフォーム(80~90年代のメインフレーム)で稼働している
- DDoS対策とゼロトラストアーキテクチャは、任意ではなく標準であるべき
- 金融業界は、テクノロジー企業と同じインシデント開示基準を採用する必要がある
事後検証を公開しなければ、こうした障害から学ぶことはできません。組織がシステム上の脆弱性は存在しないかのように振る舞えば、信頼は損なわれます。
本当の問題は、インフラが明らかに継続的な脅威にさらされているにもかかわらず、銀行や規制当局がこうした事案を「技術的な不具合」として扱い続けていることです。攻撃経路の透明性はなく、インシデントの調査結果も公開されず、あるのは広報による火消しだけです。
開発者が知っておくべきこと:
- 銀行のAPIは単一障害点になっている
- 多くのリテール銀行システムは、最新のWebレイヤーを後付けしたレガシーな勘定系プラットフォーム(80~90年代のメインフレーム)で稼働している
- DDoS対策とゼロトラストアーキテクチャは、任意ではなく標準であるべき
- 金融業界は、テクノロジー企業と同じインシデント開示基準を採用する必要がある
事後検証を公開しなければ、こうした障害から学ぶことはできません。組織がシステム上の脆弱性は存在しないかのように振る舞えば、信頼は損なわれます。