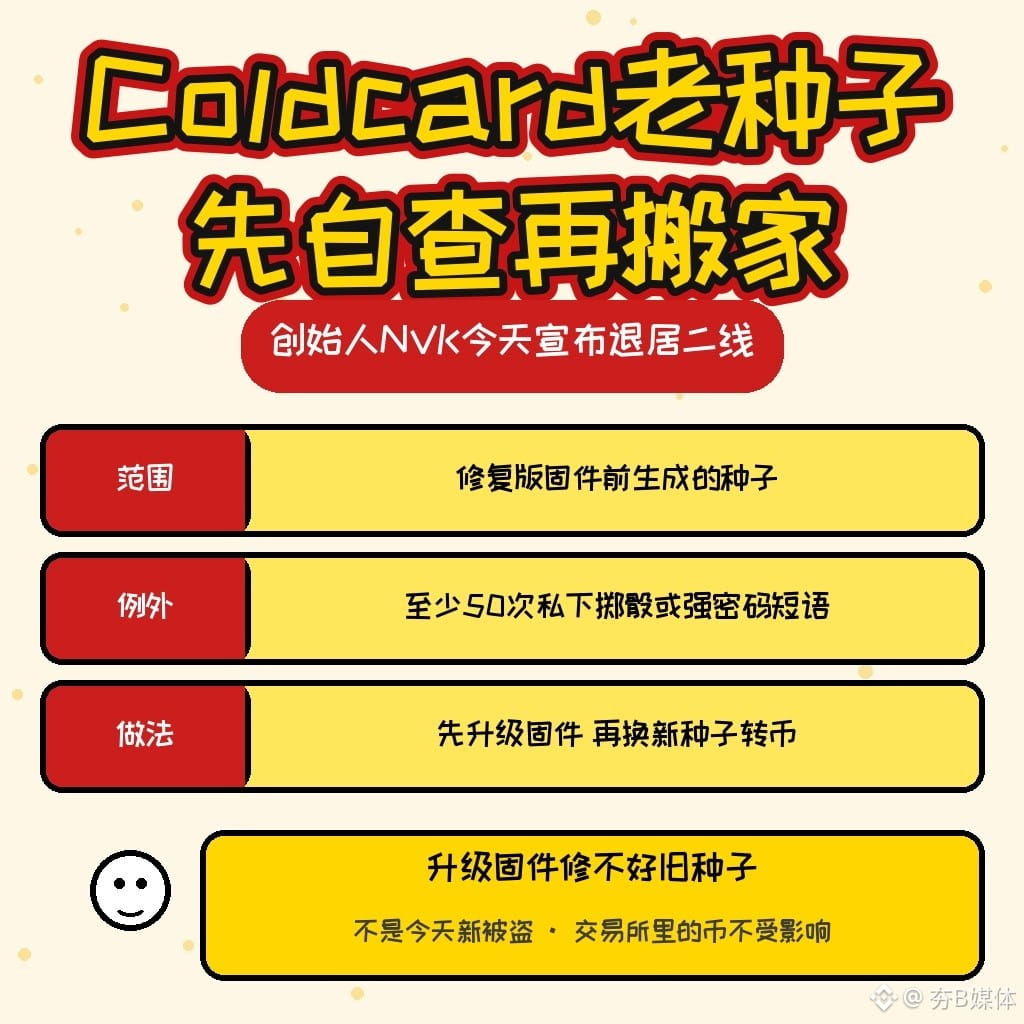
Coldcard創業者のNVK、今日一線を退くと発表:シード乱数の脆弱性は未解決、2021年以降に同機器で生成したリカバリーフレーズはまず確認を
Coldcardハードウェアウォレットを手がけるCoinkiteの共同創業者NVKは今朝(香港時間約08:11)、Xへの投稿で、ビットコイン業界で18年間活動してきたが「この業界での自分の任期は終わった」と述べ、今後は一線を退くと発表した。新たな盗難事件が起きたわけではないが、彼の退任を機に、未解決のままの問題であるColdcardのシード乱数脆弱性が再び注目されている。
何が起きたのか:Coinkiteの公式発表によると、2021年3月のファームウェア4.0.1以降、コンパイル時のリンクエラーによってシード生成に弱いソフトウェア乱数が使われ、生成されたリカバリーフレーズの強度が設計値を大きく下回っていた。機器そのものが遠隔から侵入されたわけではなく、攻撃者はオフラインで秘密鍵を逆算した。TRM LabsとGalaxy Researchの集計によると、7月30日から8月初旬にかけて、5,200超のアドレスから約1,816 BTC(約1億1,600万ドル相当)が送金された。
影響を受けるのは誰か:修正版ファームウェアが公開される前にColdcard(Mk2/Mk3/Mk4/Mk5/Q)でシードを生成し、その際に自分で少なくとも50回サイコロを振っていない場合、またウォレットに強固で固有のBIP-39パスフレーズを設定していない場合、公式はリスクがあるものとして扱うよう勧めている。重要なのは、ファームウェアの更新で修正されるのは今後生成するシードだけで、古いシードは修正されないという点だ。公式の推奨手順は、まず修正版ファームウェアをインストールし、新しいシードを生成して、資金を移すこと。取引所に預けている暗号資産は、この脆弱性の影響を受けない。
今後確認すべきこと:公式によると、技術的な詳細を含む完全な事後検証報告はまだ公開されていない。NVKが一線を退いた後、Coinkiteが影響を受けたユーザーへのサポートを今後どうするかは、公式の説明を待つ必要がある。
あなたのハードウェアウォレットのシードは、自分でサイコロを振って生成しましたか?それとも機器が直接生成しましたか?
投資助言ではありません。
出典:NVKのX投稿(2026-11-16 08:11 HKT、https://x.com/nvk/status/2122120239588458919);Coinkiteのセキュリティ告知(https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/)および調査補足(https://blog.coinkite.com/adding-to-public-record/);TRM Labsのレポート(https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack)・2026-11-16 香港時間
#硬件钱包 #钱包安全 #Coldcard #夯B媒体 $BTC
Coldcardハードウェアウォレットを手がけるCoinkiteの共同創業者NVKは今朝(香港時間約08:11)、Xへの投稿で、ビットコイン業界で18年間活動してきたが「この業界での自分の任期は終わった」と述べ、今後は一線を退くと発表した。新たな盗難事件が起きたわけではないが、彼の退任を機に、未解決のままの問題であるColdcardのシード乱数脆弱性が再び注目されている。
何が起きたのか:Coinkiteの公式発表によると、2021年3月のファームウェア4.0.1以降、コンパイル時のリンクエラーによってシード生成に弱いソフトウェア乱数が使われ、生成されたリカバリーフレーズの強度が設計値を大きく下回っていた。機器そのものが遠隔から侵入されたわけではなく、攻撃者はオフラインで秘密鍵を逆算した。TRM LabsとGalaxy Researchの集計によると、7月30日から8月初旬にかけて、5,200超のアドレスから約1,816 BTC(約1億1,600万ドル相当)が送金された。
影響を受けるのは誰か:修正版ファームウェアが公開される前にColdcard(Mk2/Mk3/Mk4/Mk5/Q)でシードを生成し、その際に自分で少なくとも50回サイコロを振っていない場合、またウォレットに強固で固有のBIP-39パスフレーズを設定していない場合、公式はリスクがあるものとして扱うよう勧めている。重要なのは、ファームウェアの更新で修正されるのは今後生成するシードだけで、古いシードは修正されないという点だ。公式の推奨手順は、まず修正版ファームウェアをインストールし、新しいシードを生成して、資金を移すこと。取引所に預けている暗号資産は、この脆弱性の影響を受けない。
今後確認すべきこと:公式によると、技術的な詳細を含む完全な事後検証報告はまだ公開されていない。NVKが一線を退いた後、Coinkiteが影響を受けたユーザーへのサポートを今後どうするかは、公式の説明を待つ必要がある。
あなたのハードウェアウォレットのシードは、自分でサイコロを振って生成しましたか?それとも機器が直接生成しましたか?
投資助言ではありません。
出典:NVKのX投稿(2026-11-16 08:11 HKT、https://x.com/nvk/status/2122120239588458919);Coinkiteのセキュリティ告知(https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/)および調査補足(https://blog.coinkite.com/adding-to-public-record/);TRM Labsのレポート(https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack)・2026-11-16 香港時間
#硬件钱包 #钱包安全 #Coldcard #夯B媒体 $BTC