


Uberは、第三者AIプロバイダーの1社が関与した最近のセキュリティインシデントについて、米国全土の数千人のドライバーへの連絡を開始しました。この情報漏えいにより、免許証の詳細情報を含むドライバーの個人データが流出した可能性があります。同社は11月10日にドライバーへ送付した通知で、インシデントの詳細を説明しました。
Uberが委託先の情報漏えいを知った経緯
ハッカーが内部認証情報を入手し、それを悪用してUberのアカウントにアクセスした後、プロバイダーは2026年10月9日にUberへ連絡しました。Uberによると、データ接続を直ちに遮断し、調査を開始しました。10月13日までに、同社はドライバーの個人データへの不正アクセスを確認しました。
Uberは、Cyberscoutによる無料のモニタリングと不正利用への支援をユーザーに提供しています。これまでのところ、不正利用の報告はありません。
このインシデントについてドライバーに送られた通知の日付は11月10日で、検証から28日が経過していたことになります。ただし、検証から影響を受けたドライバーへの通知までに時間が空いたからといって、報告義務違反があったことを意味するわけではありません。
TechCrunchの報道によると、プロバイダーはFireworks AIです
TechCrunchによると、影響を受けたプロバイダーは、開発者にAIモデルへのアクセスを提供する企業、Fireworks AIでした。Uberも同メディアに対し、Fireworksが同社のデータの一部を保管していたことを認めました。
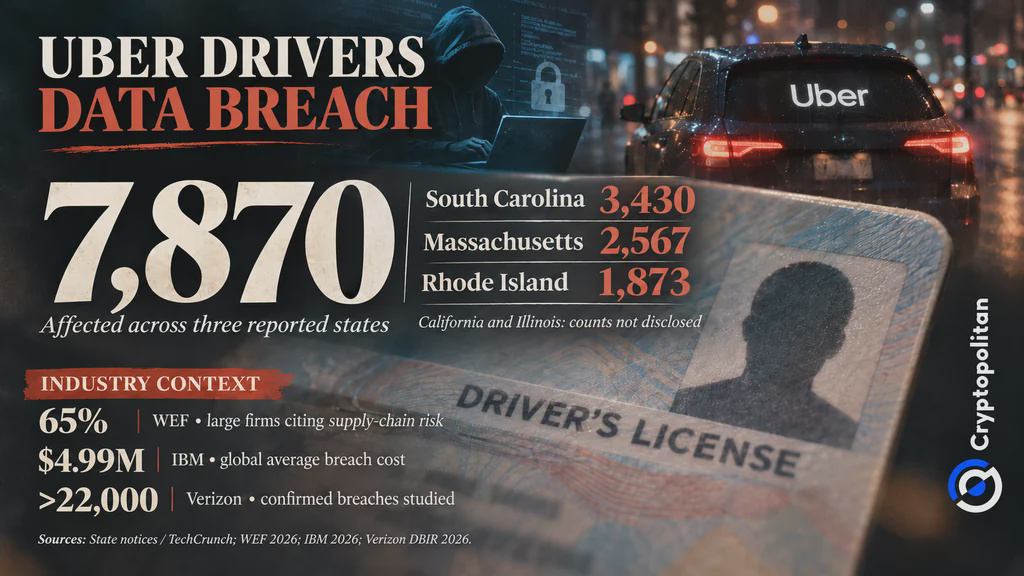
これまでに報告された数字によると、3州で計7,870人が影響を受けました。内訳はサウスカロライナ州が3,430人、マサチューセッツ州が2,567人、ロードアイランド州が1,873人です。サウスカロライナ州消費者問題局も、州内の人数を独自に確認しています。
ただし、侵害の全容は依然として不明です。カリフォルニア州とイリノイ州は人数を公表していないため、合計7,870人という数字は、人数が報告された3州のみを対象としています。影響を受けたドライバーの全国的な人数は、まだ分かっていません。
 Fireworks AIへのハッキングでUberの運転免許証データが流出、3州で7,870人に影響
「LLMJacking」に関連した認証情報の窃取
Fireworksは11月9日の発表で、この侵害は認証情報の窃取にとどまらず、より深刻なものだったと明らかにしました。アカウント情報と請求情報がアクセスされました。一部の顧客については、秘密情報、データセット、開発中のAIモデルにもアクセスされました。Fireworksは、決済カード番号には影響がなかったと説明しています。
同社は、別の侵害についても明らかにしました。10月23日、Fireworksのシステムをホスティングしていたクラウドサービスプロバイダーが攻撃を受けました。ハッカーは翌日、そのクラウドサービスへのアクセスを利用して、顧客情報をさらに入手しました。Fireworksによると、10月25日以降、新たな侵害に成功した事例はありません。
Fireworksは、今回の攻撃を、AIモデルへのアクセス権の窃取を基盤とする手口「LLMJacking」と関連付けています。別の事例では、GoogleとMandiantが、不正なAI利用により、わずか1日で10万ドルを超える費用が発生したと明らかにしました。ただし、この費用はUberとは関係ありません。
今回の侵害が2016年の隠蔽事件とは異なる理由
Uberは過去にも大規模なデータ侵害を経験していますが、その対応は今回とは異なっていました。2018年、カリフォルニア州司法長官は、5,700万人に影響した2016年の侵害を隠蔽したとして、1億4,800万ドルの和解を発表しました。捜査当局によると、Uberはハッカーに口止め料として10万ドルを支払い、カリフォルニア州のドライバー17万4,000人以上に通知しませんでした。
今回は、影響を受けたプロバイダーとの接続を速やかに切断し、ドライバーに通知したうえで、信用情報のモニタリングを提供したとUberは説明しています。これまでに公表された情報からは、同様の隠蔽があったことを示す証拠は見つかっていません。
今や、より大きなリスクはサードパーティーにある
Uberの最新の侵害は、懸念が高まっている問題を浮き彫りにしています。企業は、依存するベンダーを通じて機密情報を失う可能性があります。世界経済フォーラムによると、大企業の65%が、サードパーティーやサプライチェーンの脆弱性をサイバー・レジリエンスにおける最大の課題とみなしており、2025年の54%から上昇しました。
一方、IBMは世界のデータ侵害による平均損失額を499万ドルと推定しました。Verizonは145カ国で確認された侵害2万2,000件以上を調査しました。これらの数字はサイバーセキュリティ上のより広範なリスクを示すものであり、Uberの実際の損失額ではありません。
Cryptopolitanは以前、Vercelが関与した同様のサードパーティー製AIツールの侵害を報じました。Uberについては、3つの疑問が残っています。全国で何人のドライバーが影響を受けたのか。具体的にどの情報が流出したのか。FireworksによるUberのデータへのアクセスは、どのような安全対策で管理されていたのか。同社の公表した通知では、これらの疑問に答えていません。
この記事を読んでいるあなたは、すでに一歩先を行っています。ニュースレターを購読して、その先を進みましょう。