


米司法省は木曜日、Binanceから盗まれた63億ドル相当の暗号資産のうち、12億ドル超を差し押さえ、または凍結する許可を裁判所から得たと発表した。
この許可は、10月29日のハッキング以降、米当局と民間部門の協力機関が凍結した、27億ドル超の盗難資産の一部を対象としている。同省の発表によると、捜査当局はさらなる資金の回収に向け、引き続き取り組んでいる。
FBIはサイバー警告の中で、Binanceへのハッキングは北朝鮮の「TraderTraitor」グループによるものだとした。北朝鮮の金正恩最高指導者の妹、金与正氏は、北朝鮮の関与を否定した。
Binanceは、影響を受けた資産を自社資金で補填したと述べ、木曜日にXへ投稿した内容によると、新たな準備金証明のスナップショットでは顧客資産が少なくとも1対1で裏付けられていることが示された。
2025年11月、米司法省(DOJ)は、APT38として知られる北朝鮮のハッカーに関連する約1,500万ドル相当の暗号資産を標的とした、別個の法執行措置を発表した。
FBI、FaceStealerによるディープフェイクのビデオ通話に警告
別の事件では、過去18か月間に暗号資産で4億ドル超を盗んだ北朝鮮のソーシャルエンジニアリング活動「FaceStealer」で使われたクラウドインフラを、米当局が押収したとDOJは発表した。
ハッカーたちは、過去の被害者をひそかに撮影した映像や、著名な暗号資産業界関係者をAIで作成したディープフェイクに利用し、ビデオ通話で標的の信頼を得ていた。DOJによると、偽の技術的な修正方法を示して、標的にマルウェアをインストールさせていた。
この活動は、暗号資産やWeb3の分野で働く人々を標的にしていた。ハッカーたちは、端末やソフトウェアリポジトリのアカウントへのアクセスを得ようと、オープンソースソフトウェアの開発者やメンテナーも次第に標的にするようになった。
FBIは連邦令状に基づき、FaceStealerの被害者がウェブカメラで撮影された動画を900本以上押収した。また、同局は公的な注意喚起の中で、この手口から身を守る方法や、侵害を受けた後に取るべき対応についてのガイダンスも公表した。
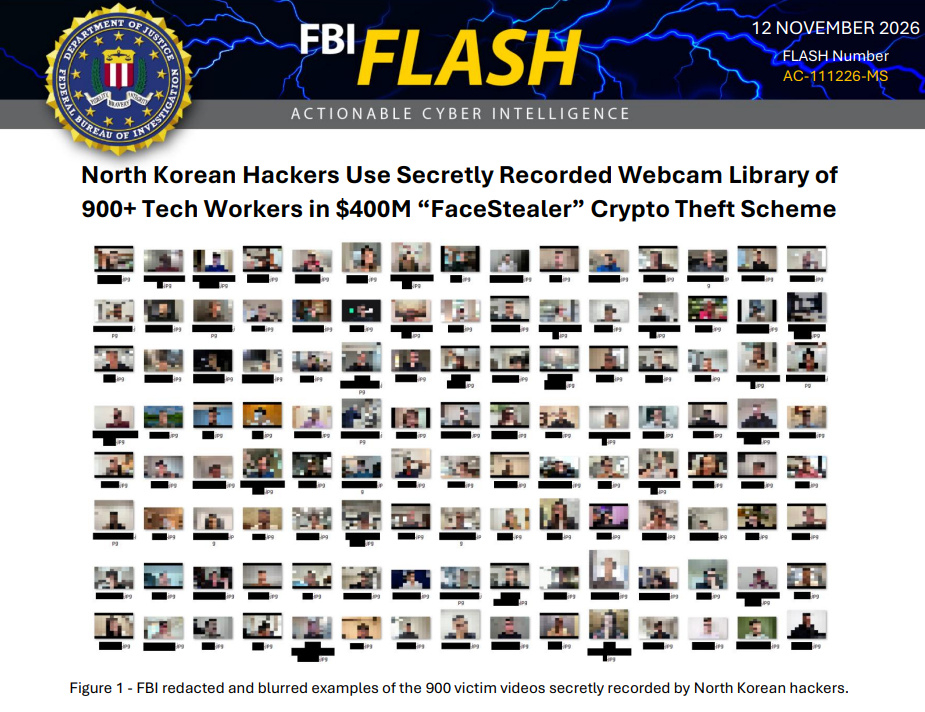
FaceStealerのハッカーがウェブカメラで撮影した動画から切り取った、匿名化済みの静止画。出典:FBI
DOJによると、FaceStealerを操るハッカーは、Sapphire Sleet、UNC1069、Dangerous Password、CryptoCore、APT38、BlueNoroff、Stardust Chollimaなど、複数の名称で知られている。
マガジン:THORChain創設者が凍結要請を拒否、CZがシークレットサービスに感謝:Hodler’s Digest