Pennysiaの決済コントラクトが悪用:承認済みならまず取り消しを、取引所が盗まれたわけではない
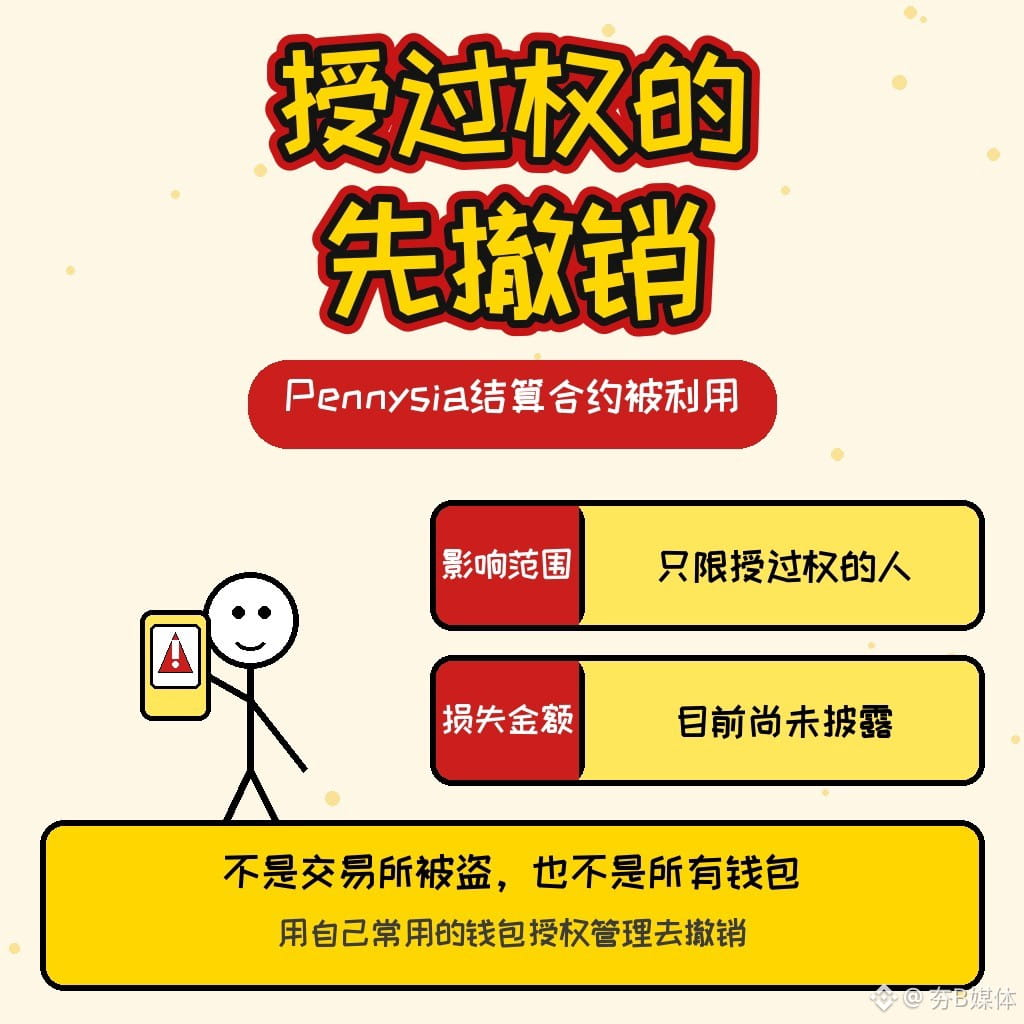
今日午後約14:57(香港時間)、慢霧が警告を発表しました。ユーザーから資金盗難の報告を受けて調査したところ、分散型取引アグリゲーターPennysiaのイーサリアム上のSettlement決済コントラクトが、「任意の外部呼び出し」脆弱性を悪用されていたことが判明しました。攻撃者は、ユーザーが以前このコントラクトに与え、まだ取り消していないトークンの利用権限を行使できる状態です。吴说と深潮もこの情報を伝え、現時点で具体的な損失額はまだ公表されていないと報じました。記事執筆時点で、プロジェクトの公式アカウントからの説明は確認できていません。
影響を受けるのは、この決済コントラクトにトークンの利用を承認したことがある人だけです。すべてのウォレットが対象ではなく、取引所が盗まれたわけでも、プラットフォーム全体で入出金が停止したわけでもありません。コントラクトアドレスは0x3aad97e5a91b8e43b7dc830aceb004307678795eです。慢霧は、承認したことがある人は、普段使っているウォレットの承認管理画面から、このアドレスへの承認をすぐに取り消すよう勧告しています。「代わりに取り消してあげる」とうたう見知らぬリンクをクリックしたり、公式を名乗る人物にシードフレーズや秘密鍵を渡したりしないでください。
今後確認すべきなのは、プロジェクト側が正式に声明を出すかどうか、そして損失の規模です。
この決済コントラクトに利用を承認したことはありますか?
投資助言ではありません。
出典:慢霧X(@SlowMist_Team、2026-11-13 約14:57 HKT、https://x.com/SlowMist_Team/status/2121135351377047735);吴说による転載(約15:05 HKT、https://x.com/wublockchain12/status/2121137326969565576) · 2026-11-13 約15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
今日午後約14:57(香港時間)、慢霧が警告を発表しました。ユーザーから資金盗難の報告を受けて調査したところ、分散型取引アグリゲーターPennysiaのイーサリアム上のSettlement決済コントラクトが、「任意の外部呼び出し」脆弱性を悪用されていたことが判明しました。攻撃者は、ユーザーが以前このコントラクトに与え、まだ取り消していないトークンの利用権限を行使できる状態です。吴说と深潮もこの情報を伝え、現時点で具体的な損失額はまだ公表されていないと報じました。記事執筆時点で、プロジェクトの公式アカウントからの説明は確認できていません。
影響を受けるのは、この決済コントラクトにトークンの利用を承認したことがある人だけです。すべてのウォレットが対象ではなく、取引所が盗まれたわけでも、プラットフォーム全体で入出金が停止したわけでもありません。コントラクトアドレスは0x3aad97e5a91b8e43b7dc830aceb004307678795eです。慢霧は、承認したことがある人は、普段使っているウォレットの承認管理画面から、このアドレスへの承認をすぐに取り消すよう勧告しています。「代わりに取り消してあげる」とうたう見知らぬリンクをクリックしたり、公式を名乗る人物にシードフレーズや秘密鍵を渡したりしないでください。
今後確認すべきなのは、プロジェクト側が正式に声明を出すかどうか、そして損失の規模です。
この決済コントラクトに利用を承認したことはありますか?
投資助言ではありません。
出典:慢霧X(@SlowMist_Team、2026-11-13 約14:57 HKT、https://x.com/SlowMist_Team/status/2121135351377047735);吴说による転載(約15:05 HKT、https://x.com/wublockchain12/status/2121137326969565576) · 2026-11-13 約15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH