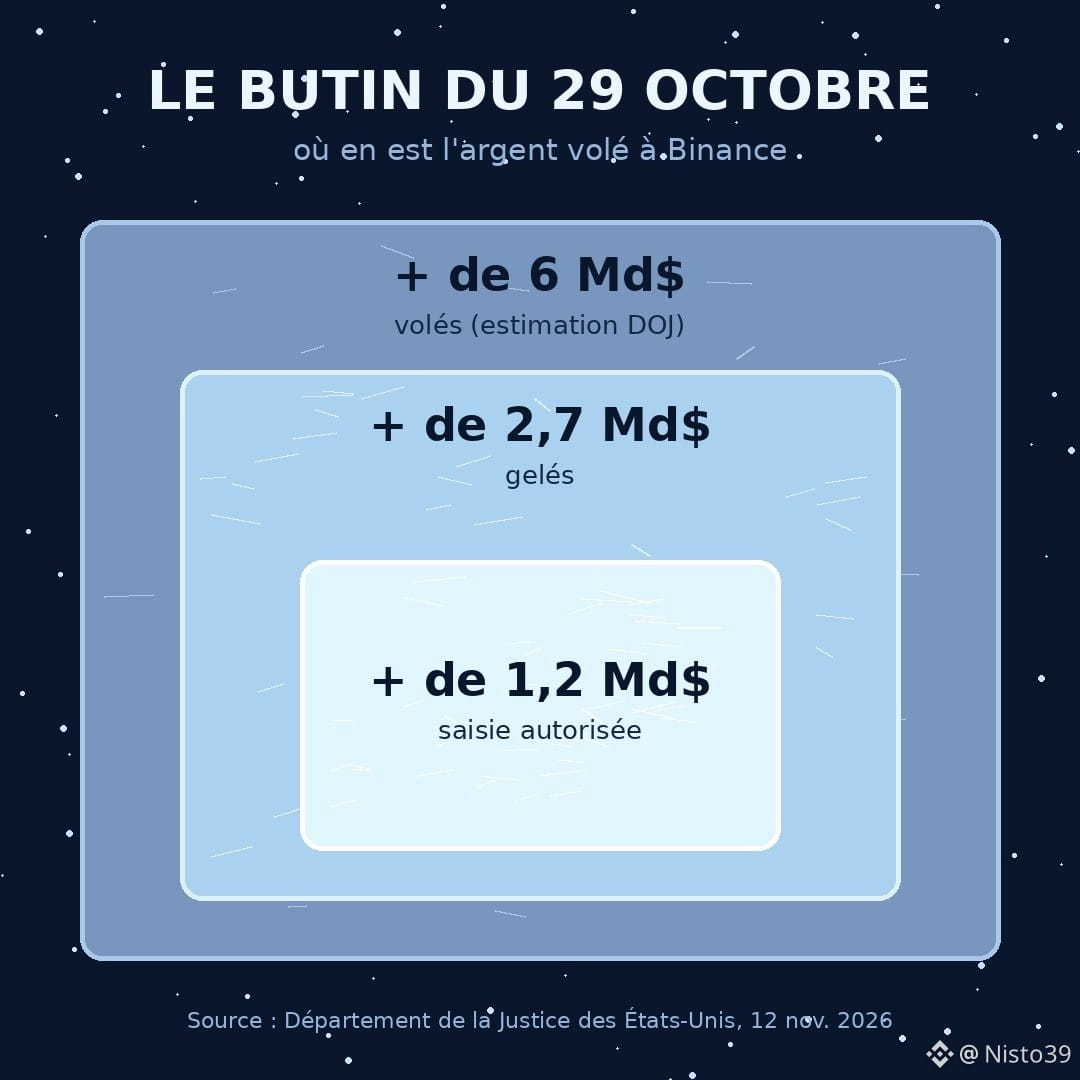
10月29日のBinance強盗事件:60億ドル以上が盗まれた。昨日、米司法省が被害状況を発表した。27億ドル以上が凍結され、裁判所は12億ドル以上の差し押さえを許可した。
盗まれた資金のほぼ半分が、わずか2週間で凍結された。
Bloomberg Lawによると、その大部分を凍結したのは、$USDTと$USDC の発行元であるTetherとCircleだ。ステーブルコインとは、ドルに連動するトークンのこと。企業が管理しており、ボタンひとつでアドレスを凍結できる。
みんなが賛成するとは限らない私の意見だが、この27億ドルを救ったのは分散化ではない。まさにその逆だ。民間の発行元が持つ「凍結」ボタンだ。同じボタンがいつか、誤って無実の人を凍結することもあり得る。
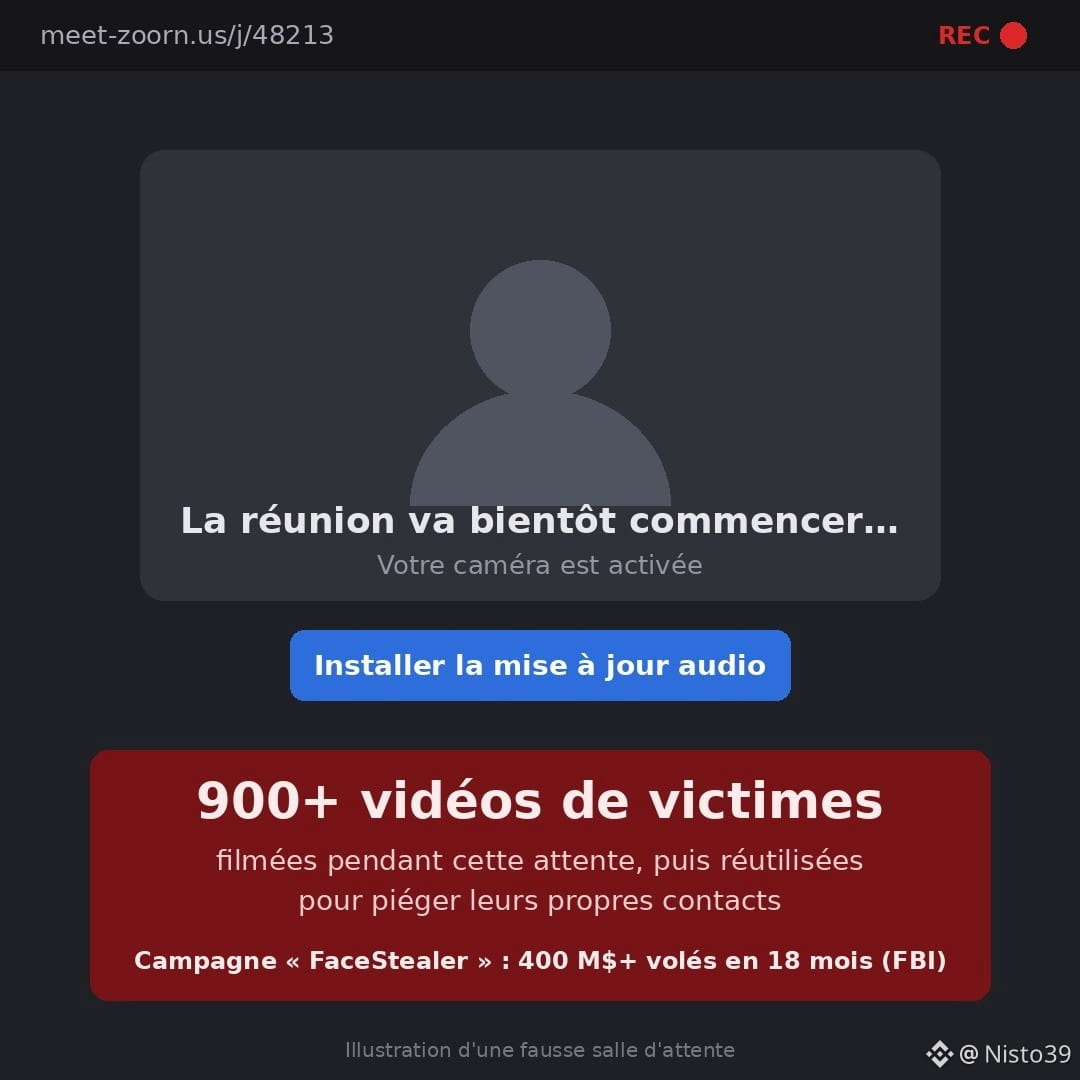
発表のもう一つの内容のほうが、私には強く印象に残った。FBIは、北朝鮮による攻撃キャンペーン「FaceStealer」のサーバーを押収した。偽の知人から、ZoomやTeamsを装った通話への招待が届く。ドメイン名は本物とほとんど同じだ。会議が始まるのを待っている間に、あなたのウェブカメラが撮影される。被害者の動画が900本以上見つかり、本人になりすましてその知人をだますために再利用されていた。18か月で4億ドル以上が盗まれた。
簡単なルール:会議リンクから「アップデート」やプラグインのインストールを求められたら、閉じること。本物の会議がダウンロードから始まることはない。
残りの資金は今も、ブリッジやミキサーを通じて洗浄されている。
盗まれた資金を凍結できる発行元は、保護なのか、それとも過剰な権力なのか?賛成か反対かだけでなく、皆さんの意見を聞かせてほしい。
出典:DOJ、CyberScoop、CoinDesk、Bloomberg Law(2026年11月12日)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
盗まれた資金のほぼ半分が、わずか2週間で凍結された。
Bloomberg Lawによると、その大部分を凍結したのは、$USDTと$USDC の発行元であるTetherとCircleだ。ステーブルコインとは、ドルに連動するトークンのこと。企業が管理しており、ボタンひとつでアドレスを凍結できる。
みんなが賛成するとは限らない私の意見だが、この27億ドルを救ったのは分散化ではない。まさにその逆だ。民間の発行元が持つ「凍結」ボタンだ。同じボタンがいつか、誤って無実の人を凍結することもあり得る。
発表のもう一つの内容のほうが、私には強く印象に残った。FBIは、北朝鮮による攻撃キャンペーン「FaceStealer」のサーバーを押収した。偽の知人から、ZoomやTeamsを装った通話への招待が届く。ドメイン名は本物とほとんど同じだ。会議が始まるのを待っている間に、あなたのウェブカメラが撮影される。被害者の動画が900本以上見つかり、本人になりすましてその知人をだますために再利用されていた。18か月で4億ドル以上が盗まれた。
簡単なルール:会議リンクから「アップデート」やプラグインのインストールを求められたら、閉じること。本物の会議がダウンロードから始まることはない。
残りの資金は今も、ブリッジやミキサーを通じて洗浄されている。
盗まれた資金を凍結できる発行元は、保護なのか、それとも過剰な権力なのか?賛成か反対かだけでなく、皆さんの意見を聞かせてほしい。
出典:DOJ、CyberScoop、CoinDesk、Bloomberg Law(2026年11月12日)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews