


北朝鮮のハッカーは、以前の被害者から盗んだアカウントを使って新たな標的をビデオ通話に招待し、その標的が知っている人物のウェブカメラ映像をひそかに録画したものを再生していた。
FBIが「FaceStealer」と名付けたこの手口では、18か月間で4億ドル相当を超える暗号資産が盗まれたと、司法省は木曜日に発表した。
司法省はFaceStealerのクラウドインフラを停止させた。FBIも連邦令状に基づき、この手口の被害者のウェブカメラ映像900本以上を押収した。
司法省によると、偽の音声トラブルで標的をだまし、マルウェアをインストールさせていた
司法省は発表文で、犯行グループは暗号資産やWeb3の分野で働く人々を標的にしていると述べた。標的が通話に参加すると、ハッカーはその人物自身のウェブカメラ映像を録画し、既知の連絡相手の事前録画映像を再生して、信頼する同僚が通話に参加しているように見せかける。
ハッカーは、同省が「スーパーインテリジェンス」と呼ぶ技術を使い、暗号資産やWeb3の分野で影響力のある人物のディープフェイク動画を作成し、同じ会議で再生する。
通話の途中で、標的の声が聞こえないなど、偽の技術的トラブルが発生する。
その後、問題を「解決」するためのリンクや指示が表示され、気づかれないままマルウェアがインストールされる。
コンピューターがハッキングされると、ハッカーは暗号資産を盗んだり、標的が他のシステムにアクセスできる権限を悪用したりできる。場合によっては、最初の侵入から数カ月後、あるいは1年以上たってから、窃盗やアカウントの乗っ取りが行われた。
ハッカーは新たな被害者の連絡先リストやソーシャルメディア、メッセージアプリも調べる。そこで見つかった個人的・仕事上の知人が、次の標的となる。
「この攻撃は、広く使われているビデオ会議プラットフォームや、大切な人間関係に対する私たちの信頼を悪用します。自分が被害に遭う状況を想像できないという人は、想像力が足りません。」
FBIロサンゼルス支局の担当次長、パトリック・グランディ氏はそう述べた。
司法省が12億ドルを差し押さえるなか、FaceStealerはオープンソース開発者にも標的を広げる
オープンソースソフトウェアの開発者が、ますます標的にされている。ハッカーは開発者の端末や、開発者が管理するコードリポジトリーのアカウントを狙っている。司法省によると、これはサプライチェーン攻撃を可能にすることを目的としているとみられる。
司法省によると、FaceStealerは、Sapphire Sleet、UNC1069、Dangerous Password、CryptoCore、APT38、BlueNoroff、Stardust Chollimaという北朝鮮系グループと関連づけられている。
2月、Cryptopolitanは、UNC1069が暗号資産企業の幹部のTelegramアカウントを乗っ取り、標的を偽のZoom通話に誘い込んだと報じた。攻撃者は音声の不具合を装い、被害者にトラブルシューティング用のコマンドを実行させた。
FBIは、この手口の仕組みを説明する報告書を公開し、被害者向けに対策や助言を示した。また、情報提供の拠点としてFaceStealerのウェブサイトも開設した。
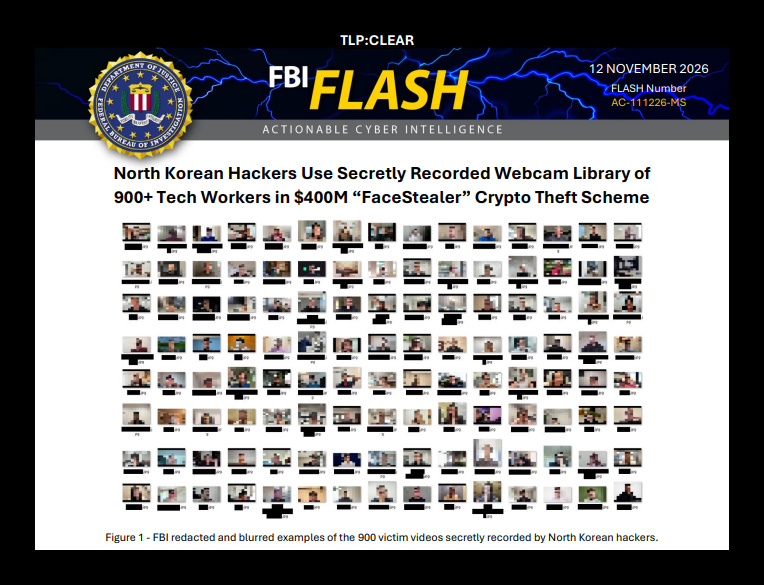 2026年11月12日にIC3で公開されたFBIのFLASH報告書から、被害者900人のウェブカメラ映像の一部を、個人が特定できないよう加工・ぼかし処理した例。
司法省はFaceStealerの摘発に、別の措置も組み合わせた。Binanceから盗まれた12億ドル超の資金について、差し押さえ、または凍結する裁判所の承認を得た。これまでに凍結された資金は、合計27億ドルを超える。
同省は、10月29日ごろに取引所から60億ドル超を吸い上げたのは、TraderTraitorと呼ぶ北朝鮮の軍事ハッカーだと非難した。北朝鮮は関与を否定している。
「北朝鮮政府は、暗号資産の窃盗を通じて、ならず者体制と違法な兵器開発計画の資金を賄っています」と、国家安全保障担当の司法次官補代理、M・スコット・プロクター氏は述べた。
TraderTraitorは今も、暗号資産ブリッジ、ミキサー、取引所を経由してBinanceから盗んだ資金を洗浄している。資金の追跡、凍結、差し押さえ、没収に向けた取り組みは続いている。
暗号資産業界のトップクラスの人々は、すでに私たちのニュースレターを読んでいます。あなたも参加しませんか?