


AIツールのドメイン名を打ち間違えると、エラーページが表示されるだけでは済まないかもしれない。エンタープライズブラウザーのセキュリティ企業Islandは、11月12日に公開したレポートで、既知のAIブランド27社のドメインに似たドメインを186件確認した。この数字はウェブアドレスの数であり、感染が実際に確認された件数ではない。一部のアドレスは広告ページにユーザーを転送する一方、悪意のあるサイトに誘導するものもある。
タイプミスで別の場所にたどり着く
Islandはこの手法を「TypoPrompting」と呼んでいる。最も頻繁に模倣されているAIブランドはChatGPTで、類似ドメインは25件。次いでClaudeが18件、DeepSeekが16件、Runwayが12件となっている。Perplexity、Lovable、Character.aiはそれぞれ11件だった。
見た目が似たアドレスでも、すべてが同じ行き先につながるわけではありません。広告収入を生み出すものもあれば、訪問者をトラフィックブローカーに送るものもあります。ブローカーは、訪問者の所在地、ブラウザー、デバイスに応じて、転送先を決定します。
入力ミスした名前からマルウェアに至る3つの経路
Islandの調査により、見た目が似たアドレスに関連するハッキングされた経路が3つあることが判明しました。最初の経路は、Claudeに関連するスペルミスのドメイン名、cloude[.]aiから始まります。訪問者は不正なCloudflare認証ページに転送され、Windowsを使っている場合はPowerShellコマンドを実行するよう求められました。このページは、AI事業とは無関係の企業になりすましたドメインを含む、211のドメインから成るネットワークを形成していました。
2つ目の経路は、Net Guardを宣伝する偽の「セキュリティチェック」につながっていました。Microsoft Storeから入手できるアプリですが、Islandの調査によると、ブラウザーを乗っ取り、外部から提供されたスクリプトを実行できる可能性がありました。
3つ目の経路には、検索を乗っ取るブラウザー拡張機能が30個含まれていました。そのうち13個は排除されましたが、17個は引き続き使用されており、累計ユーザー数は97万2,000人に上りました。この数字は拡張機能ストアの掲載情報に基づくもので、感染が確認された事例に基づくものではありません。
ClickFixが自動防御をすり抜ける理由
偽のCloudflare認証にはClickFixが使われています。Microsoftの説明によると、この手口は、使い慣れたWindowsツール上で利用者自身に悪意のあるコマンドを実行させるものです。これにより、攻撃が自動防御を回避しやすくなります。
ブラウザーセキュリティ企業のPush Securityは、ClickFixによるマルウェア配信のコンバージョン率が96.3%というMicrosoftの数値を引用しました。また、ClickFixはPush Securityが毎月検知する攻撃の半数以上を占めています。いずれの統計も、Islandのキャンペーンを測定したものではありません。
訪問者が被害に遭ったとき、誰が利益を得るのか
感染に至らずに終わった訪問であっても、収益につながることがあります。Islandは、共通のトラッキングIDを通じて、一部のリダイレクトが広告収入やアフィリエイト報酬につながっていることを突き止めました。
DNSセキュリティ企業のInfobloxによると、パークドメインを使ったテストで、訪問の90%超が詐欺、望ましくないソフトウェア、またはマルウェアに行き着きました。
これとは別に、ソフトウェアサプライチェーンのセキュリティ企業Socketは、検索を乗っ取る拡張機能を319個特定しました。ユーザー数は約1,340万人です。これらは別個の調査であり、TypoPromptingの被害者が増えたということではありません。
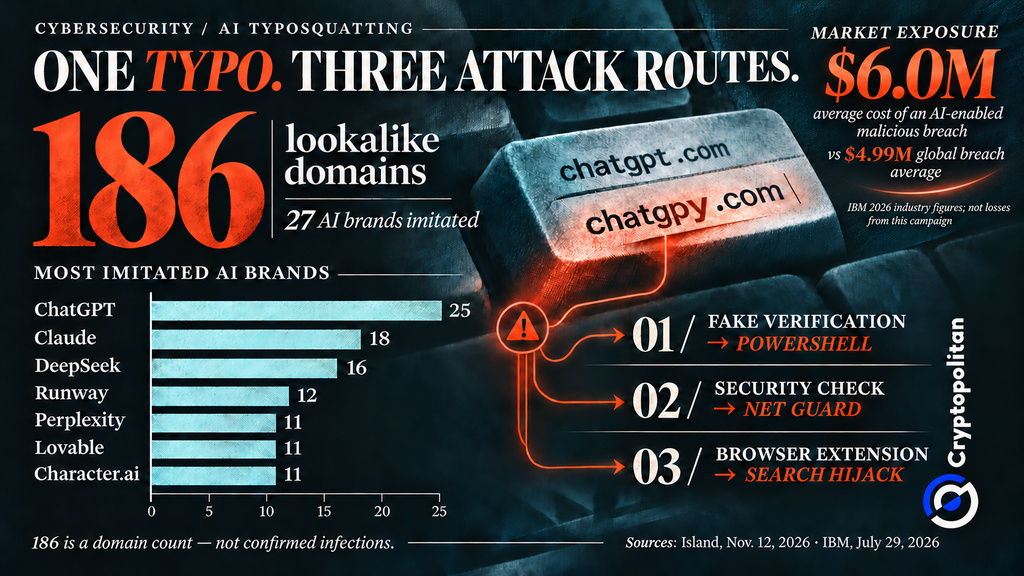 186個の偽AIドメインがChatGPT・Claudeユーザーをマルウェアの罠に誘い込む
ブラウザーを乗っ取られた場合、企業にどのような損害が及ぶのか
企業にとって、ブラウザーの乗っ取りは、望ましくないサイトへのリダイレクトよりはるかに大きな脅威となり得ます。攻撃者は企業アカウントや内部システムへのアクセスを得る可能性があります。ただし、Islandはこのキャンペーンによる金銭的損失を確認していません。
より広範なサイバーセキュリティ調査から、潜在的な影響が見えてきます。Verizonの2026年レポートによると、システム侵入は侵害パターンの61%を占め、最も多く見られます。IBMの2026年の調査では、AIを活用した悪意ある侵害の平均被害額は600万ドルで、侵害全体の平均である499万ドルを上回っています。
いずれの数字にも、Islandが確認した偽AIドメインによる損失は含まれていません。AIツールを導入する企業が増えるなか、OECDの2026年展望は、デジタルセキュリティへの懸念が高まっていると警鐘を鳴らしています。
読者が今できること
リスクは、ウェブアドレスの入力ミスだけにとどまりません。別のキャンペーンについて、Cryptopolitanは以前、26万人以上のChromeユーザーが、AIアシスタントを装う悪意ある拡張機能を少なくとも30個インストールしていたと報じました。どちらの事例も、攻撃者がよく知られたAIブランドへの信頼につけ込んでいることを示しています。同じ対策で、こうした罠を避けることができます。公式AIサイトをブックマークし、ウェブページの指示でターミナルコマンドを実行せず、インストール済みのブラウザー拡張機能を定期的に確認しましょう。保護を強化するため、二要素認証を有効にしてください。企業は、許可されていないアドオンの使用も制限すべきです。
暗号資産ニュースを読むだけでなく、理解しましょう。ニュースレターに登録してください。無料です。