
🚨 データ漏えい後、SafePalユーザーが郵送フィッシングの標的に!
イタリアのハードウェアウォレット利用者に、SafePalを装った偽のセキュリティ通知が送られていると報告されています。
この手紙には実際の顧客の氏名、住所、注文情報が記載されており、本物のように見えます。
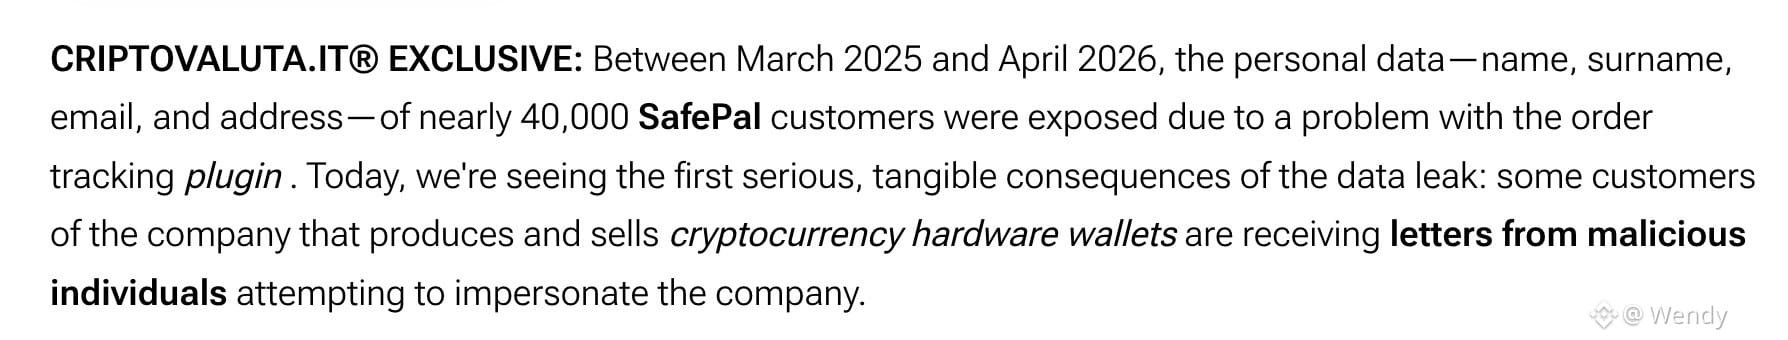
イタリアの暗号資産メディア、Criptovaluta.itによると:
• 約4万人の顧客の個人情報が流出しました。
• 2025年3月から2026年4月にかけて、注文追跡プラグインに関連する情報漏えいが発生しました。
• 偽の手紙は、ファームウェアの脆弱性があると警告しています。
• QRコードを読み取ると、SafePalになりすましたフィッシングサイトに誘導されます。
SafePalは以前、流出した顧客情報がフィッシング詐欺に悪用されていることを確認しています。
⚠️ SafePalのセキュリティ通知を受け取っても、QRコードを読み取ったり、リカバリーフレーズを入力したりしないでください。セキュリティに関する通知は、SafePalの公式窓口で確認しましょう。
暗号資産に関するフィッシングの手紙を受け取ったことはありますか?
#SafePal #CryptoSecurity
イタリアのハードウェアウォレット利用者に、SafePalを装った偽のセキュリティ通知が送られていると報告されています。
この手紙には実際の顧客の氏名、住所、注文情報が記載されており、本物のように見えます。
イタリアの暗号資産メディア、Criptovaluta.itによると:
• 約4万人の顧客の個人情報が流出しました。
• 2025年3月から2026年4月にかけて、注文追跡プラグインに関連する情報漏えいが発生しました。
• 偽の手紙は、ファームウェアの脆弱性があると警告しています。
• QRコードを読み取ると、SafePalになりすましたフィッシングサイトに誘導されます。
SafePalは以前、流出した顧客情報がフィッシング詐欺に悪用されていることを確認しています。
⚠️ SafePalのセキュリティ通知を受け取っても、QRコードを読み取ったり、リカバリーフレーズを入力したりしないでください。セキュリティに関する通知は、SafePalの公式窓口で確認しましょう。
暗号資産に関するフィッシングの手紙を受け取ったことはありますか?
#SafePal #CryptoSecurity