Telegramの新しいチャット機能が、マルウェアの侵入口になる可能性があります。アップデートする前に注意してください。
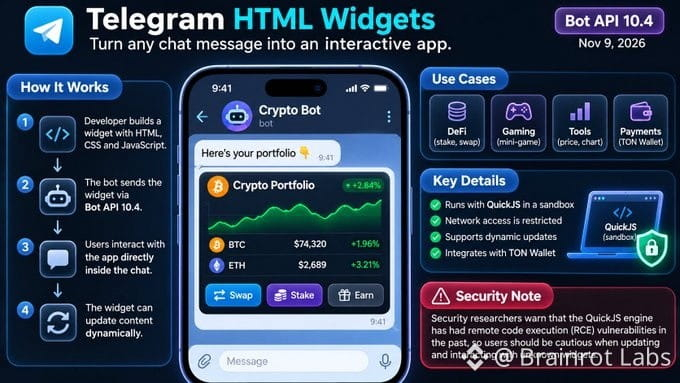
SlowMistの創設者である余弦氏は、チャットメッセージ内にインタラクティブなアプリケーションを直接埋め込めるTelegramの新機能について警告しています。
この機能は11月9日にBot API 10.4で導入され、QuickJSを使ってJavaScriptコードを実行します。
セキュリティ研究者が懸念している理由:
- QuickJSは、コードの実行を隔離するために設計されたサンドボックス内で動作します。
- Telegramによってネットワークアクセスが制限されています。
- しかし研究者たちは以前、関連するエンジンでリモートコード実行の脆弱性を特定しており、サンドボックスによる隔離を回避される可能性があります。
サンドボックス化とネットワーク制限によってリスクは低減しますが、基盤となるJavaScriptエンジンの脆弱性に対する完全な保護が保証されるわけではありません。
Telegramのチャットは、ますますインタラクティブになっています。有用なミニアプリを装ったマルウェアを操作していないか、十分に注意してください。
Telegramのメッセージに埋め込まれたインタラクティブアプリを、すべて信頼できますか?
SlowMistの創設者である余弦氏は、チャットメッセージ内にインタラクティブなアプリケーションを直接埋め込めるTelegramの新機能について警告しています。
この機能は11月9日にBot API 10.4で導入され、QuickJSを使ってJavaScriptコードを実行します。
セキュリティ研究者が懸念している理由:
- QuickJSは、コードの実行を隔離するために設計されたサンドボックス内で動作します。
- Telegramによってネットワークアクセスが制限されています。
- しかし研究者たちは以前、関連するエンジンでリモートコード実行の脆弱性を特定しており、サンドボックスによる隔離を回避される可能性があります。
サンドボックス化とネットワーク制限によってリスクは低減しますが、基盤となるJavaScriptエンジンの脆弱性に対する完全な保護が保証されるわけではありません。
Telegramのチャットは、ますますインタラクティブになっています。有用なミニアプリを装ったマルウェアを操作していないか、十分に注意してください。
Telegramのメッセージに埋め込まれたインタラクティブアプリを、すべて信頼できますか?