
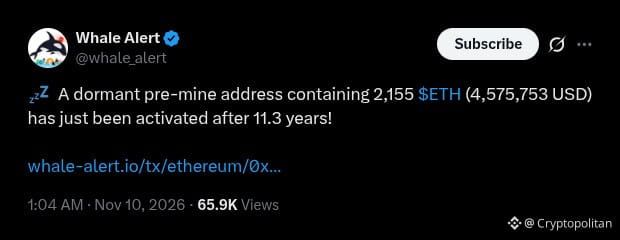


ネットワークの2015年のジェネシスブロックに由来するイーサリアムウォレットが、11年ぶりに初めて資金を送金してから、わずか3分足らずで、詐欺師たちがそのウォレットに少額のダストをばらまき始めた。
所有者は、当時約460万ドル相当の2,154.94 ETHを、よく似たアドレスを無視して、正しい送金先へ移動した。
末尾が1A44の、よく似た2つのアドレスが、新しい受取先を模倣した
そのアドレスは2015年7月、イーサリアムのジェネシスブロックで初めてETHを受け取り、2016年3月にはさらに755 ETHを受け取った。月曜日の遅い時間まで一度も送金していなかったが、22:04 UTCに0.05 ETH(106ドル相当)のテスト送金を実行した。
Whale Alertは、2,155 ETHを保有し、11.3年ぶりに再び動き出した休眠中のプレマインアドレスとして、この取引に警告を発しました。
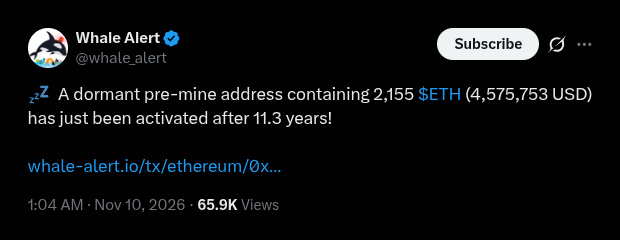 Whale Alertは、11.3年ぶりに動き出した休眠中のプレマインアドレスについて、2026年11月9日(UTC)遅くに@whale_alertがXに投稿したと報告しました。
テスト送金は、0x1321beb8で始まり1A44で終わる新しいアドレスに移されました。3分以内に、古いウォレットは、送金先に見えるように作られた2つのアドレスから少額のETHを受け取り始めました。
一方は0x13211fで始まり、もう一方は0x1321FBで始まります。どちらも1A44で終わります。
どちらの偽アドレスにも、Etherscanで「Fake_Phishing」とラベル付けされたアカウントから資金が送られていました。より活発な方の偽アドレスは、ジェネシスウォレットに少額の送金を43回行いました。
所有者は38分後、正しいアドレスに2,154.94 ETHを送金
22:20 UTCに新しいウォレットは0.01 ETHを送金し、そのほぼ全額が3分後に戻ってきました。
最初のテストから38分後の22:42 UTCに、古いウォレットは2,154.94 ETH全額を正しいアドレス0x1321beb8に送金しました。ジェネシスウォレットには現在約0.0004 ETHが残り、送金先は約2,155 ETHを保有しています。
0x1321FBの偽アドレスは23:03 UTCに再び送金し、1A44で終わる3つ目の偽アドレスは火曜日の03:36と03:49 UTCに価値ゼロの送金を行いました。
アドレス・ポイズニングは、ウォレットが長いアドレスを省略表示する仕組みを悪用します。42文字すべてを表示する代わりに、ウォレットには0x6D90…2E48のように表示されます。
攻撃者は、標的の実際のアドレスの先頭と末尾の文字が一致するものが見つかるまで、何百万ものバニティアドレスを次々と作成します。
その後、少額または価値ゼロの取引を送り、被害者の最近の取引履歴に偽アドレスを紛れ込ませます。ユーザーが次の送金でそのアドレスをコピーすると、攻撃者に資金を送ってしまいます。
イーサリアムの送金は取り消せません。
2025年12月、あるトレーダーは、5,000万ドルのテスト送金の直後にスクリプトによって取引履歴を汚染され、約5,000万ドル相当のUSDTを失いました。
Cryptopolitanによると、イーサリアムでは1日に100万件を超えるポイズニングの試みがあります。1月にはCitiが、スパムによってイーサリアムの取引件数が過去最高に押し上げられており、その大半は1ドル未満の価値だと警告しました。
2026年1月、ある被害者は攻撃者が管理するアドレスに4,556 ETH(1,225万ドル相当)を送金しました。別の被害者は2月に60万ドルを失いました。
この記事を読んでいるあなたは、すでに一歩先を行っています。ニュースレターを購読して、その位置を保ちましょう。