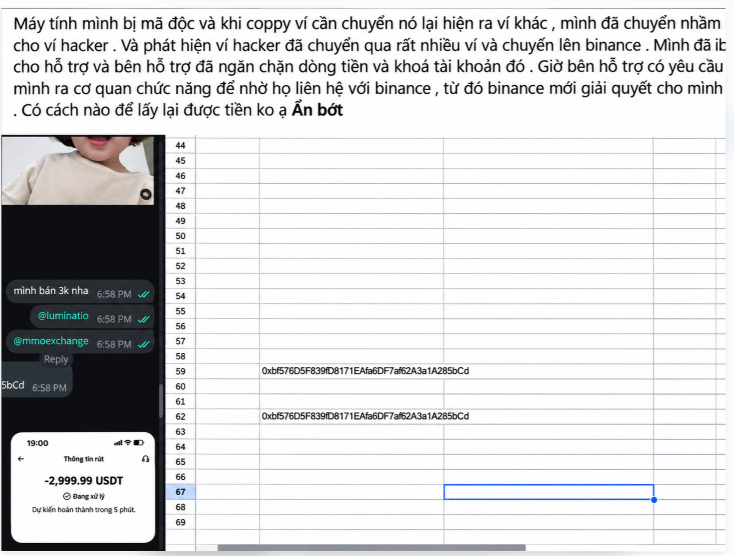
ウォレットアドレスをコピーして貼り付けたら、ハッカーのウォレットに変わっていた。ある人は、Ctrl+Vの操作で約3,000 USDTを失ったと語っています。
マルウェアがクリップボード内のアドレスをすり替えていました。投稿によると、資金はいくつものウォレットを経由した後、Binanceに送られたそうです。
関係するアカウントは凍結されたとされていますが、資金を取り戻せるかどうかはまだ分かっていません。送金先のウォレットを確認し忘れただけで、大きな代償を払うことになりかねません。
マルウェアがクリップボード内のアドレスをすり替えていました。投稿によると、資金はいくつものウォレットを経由した後、Binanceに送られたそうです。
関係するアカウントは凍結されたとされていますが、資金を取り戻せるかどうかはまだ分かっていません。送金先のウォレットを確認し忘れただけで、大きな代償を払うことになりかねません。