


11月6日のEllipticの報告によると、Binanceから総額64億3,000万ドル相当の暗号資産を盗んだハッカーは、盗んだアルトコイン1億2,400万ドル相当をビットコインに交換しました。これらの取引は、Binanceが顧客向けの出金機能を再開するのと同時に行われています。
アルトコインを交換、現金化はせず
ハッカーがアルトコインを交換して得たのは、約1,650 BTCでした。これは、10月29日の攻撃で盗まれた14億8,000万ドル相当の暗号資産とは別のものです。これまでに約5,000万ドル相当のXRPが移動されましたが、2億2,600万ドル相当は依然としてハッカーのウォレットに残っています。約8,700万ドル相当の盗まれたSolanaは、ほぼすべてが他の暗号資産に交換されたか、ブロックチェーン間で移動されたか、出所を隠すための取引を通じて移動されています。
しかし、最近の数字だけでは、盗まれた資金の状況を完全には把握できません。Ellipticの推計によると、28億5,000万ドル(総額の44.3%)が凍結されている一方、31億1,000万ドル(総額の48.4%)は依然として関連ウォレットに保管されています。これらの数字を合計すると、盗まれた64億3,000万ドルのうち59億6,000万ドルになります。つまり、報告された合計額には、依然として4億7,000万ドル(総額の7.3%)が含まれていません。資産価値の算定や報告時期の違いが、数字の不一致につながっている可能性があります。
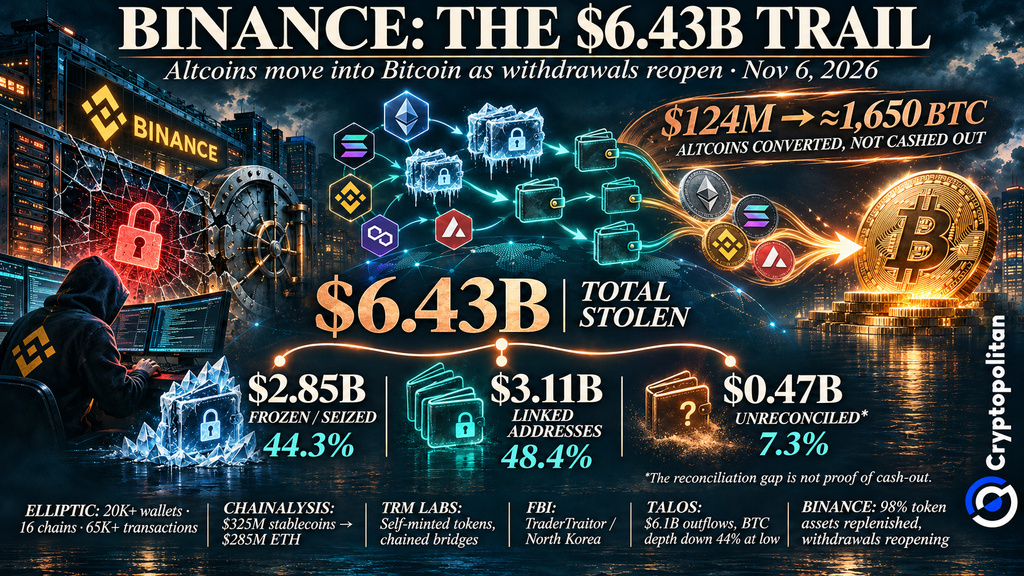 Binanceで64億3,000万ドル相当のハッキング被害:ハッカーが1億2,400万ドルをビットコインに交換する中、28億5,000万ドルが凍結
ビットコインに交換された1億2,400万ドルは、別個の金額として扱うべきではありません。ハッカーは暗号資産を別の種類の暗号資産に交換しただけだからです。この点に関して重要なのは、Ellipticによると、盗まれた資金のうち引き出されたのはごく一部にすぎないということです。
資金洗浄はどのように続いているのか
盗まれた資金は複数の取引を通じて移動しています。Ellipticの分析によると、16の異なるブロックチェーン上で6万5,000件の取引が確認され、2万以上の暗号資産ウォレットが追跡されています。活動は自動化されているように見えますが、AIエージェントがこれを制御しているという証拠はありません。
TRM Labsによると、ハッカーは送金を隠すため、Tron上でトークンと流動性プールを作成しました。また、レンディングの受取証トークンや接続されたブロックチェーンブリッジを通じて資金を移動させ、資産が凍結される可能性のあるウォレットを迂回しました。
これに先立ち、Chainalysisは3億2,500万ドル相当のステーブルコインが20分以内に2億8,500万ドル相当のイーサに交換されたことを追跡しました。凍結を回避するためだったとみられます。
一部のXRP交換はTHORChainを経由しました。Cryptopolitanの報道によると、同サービスのウェブサイトはFBIの要請を受けて不審なアドレスをブロックしましたが、独立したノードは引き続き取引を処理していました。
出金再開と流動性への試練
盗まれた資金が流通し続ける中、Binanceは出金の再開を進めています。11月6日の発表で同取引所は、翌週末までにHYPE、INJ、APT、PLASMA、NEAR、LTCの出金を再開することを目指していると述べました。
Binanceはまた、影響を受けたトークン資産の98%を10月31日までに補充したと発表しました。顧客の損失を補償すると約束しましたが、盗まれた資産を補充することは、資産を取り戻したことを意味するわけではありません。
出金再開により、Binanceの流動性には圧力がかかっています。Talosの記録では、純流出額は61億ドルに達しました。ビットコインの注文板の厚みは、価格の1%以内で初日に28%低下し、11月1日頃にはハッキング前の水準を約44%下回る最低水準に達した後、回復しました。
攻撃後、ビットコインも約5%下落しました。しかし、Talosによると、FTXの破綻時と比べ、市場全体への波及を示す兆候は限定的でした。
取引所とコンプライアンスにとっての意味
FBIは10月31日、この窃盗を北朝鮮のTraderTraitorグループによるものと断定しました。ハッカーに関連するアドレスを公表し、THORNodeの運営者、DeFiサービス、即時交換サービスに対し、関連する取引をブロックするよう呼びかけました。
高度な資金洗浄が行われた一方で、攻撃の発端となったのは、よく知られたセキュリティ上の弱点でした。Binanceの調査によると、偽の採用面接、エンジニアのコンピューターへのマルウェアのインストール、社内AIツールの悪用がありました。最終的に攻撃者は、ウォレット取引への署名に関わるシステムへのアクセスを得ました。
この侵害は、取引所が直面する2つの課題を浮き彫りにしています。従業員や機密システムを侵入から守ること、そして盗まれた資金が分散型ネットワークを移動するのを阻止することです。
この記事を読んでいるあなたは、すでに一歩先を行っています。ニュースレターを購読して、その先を行き続けましょう。