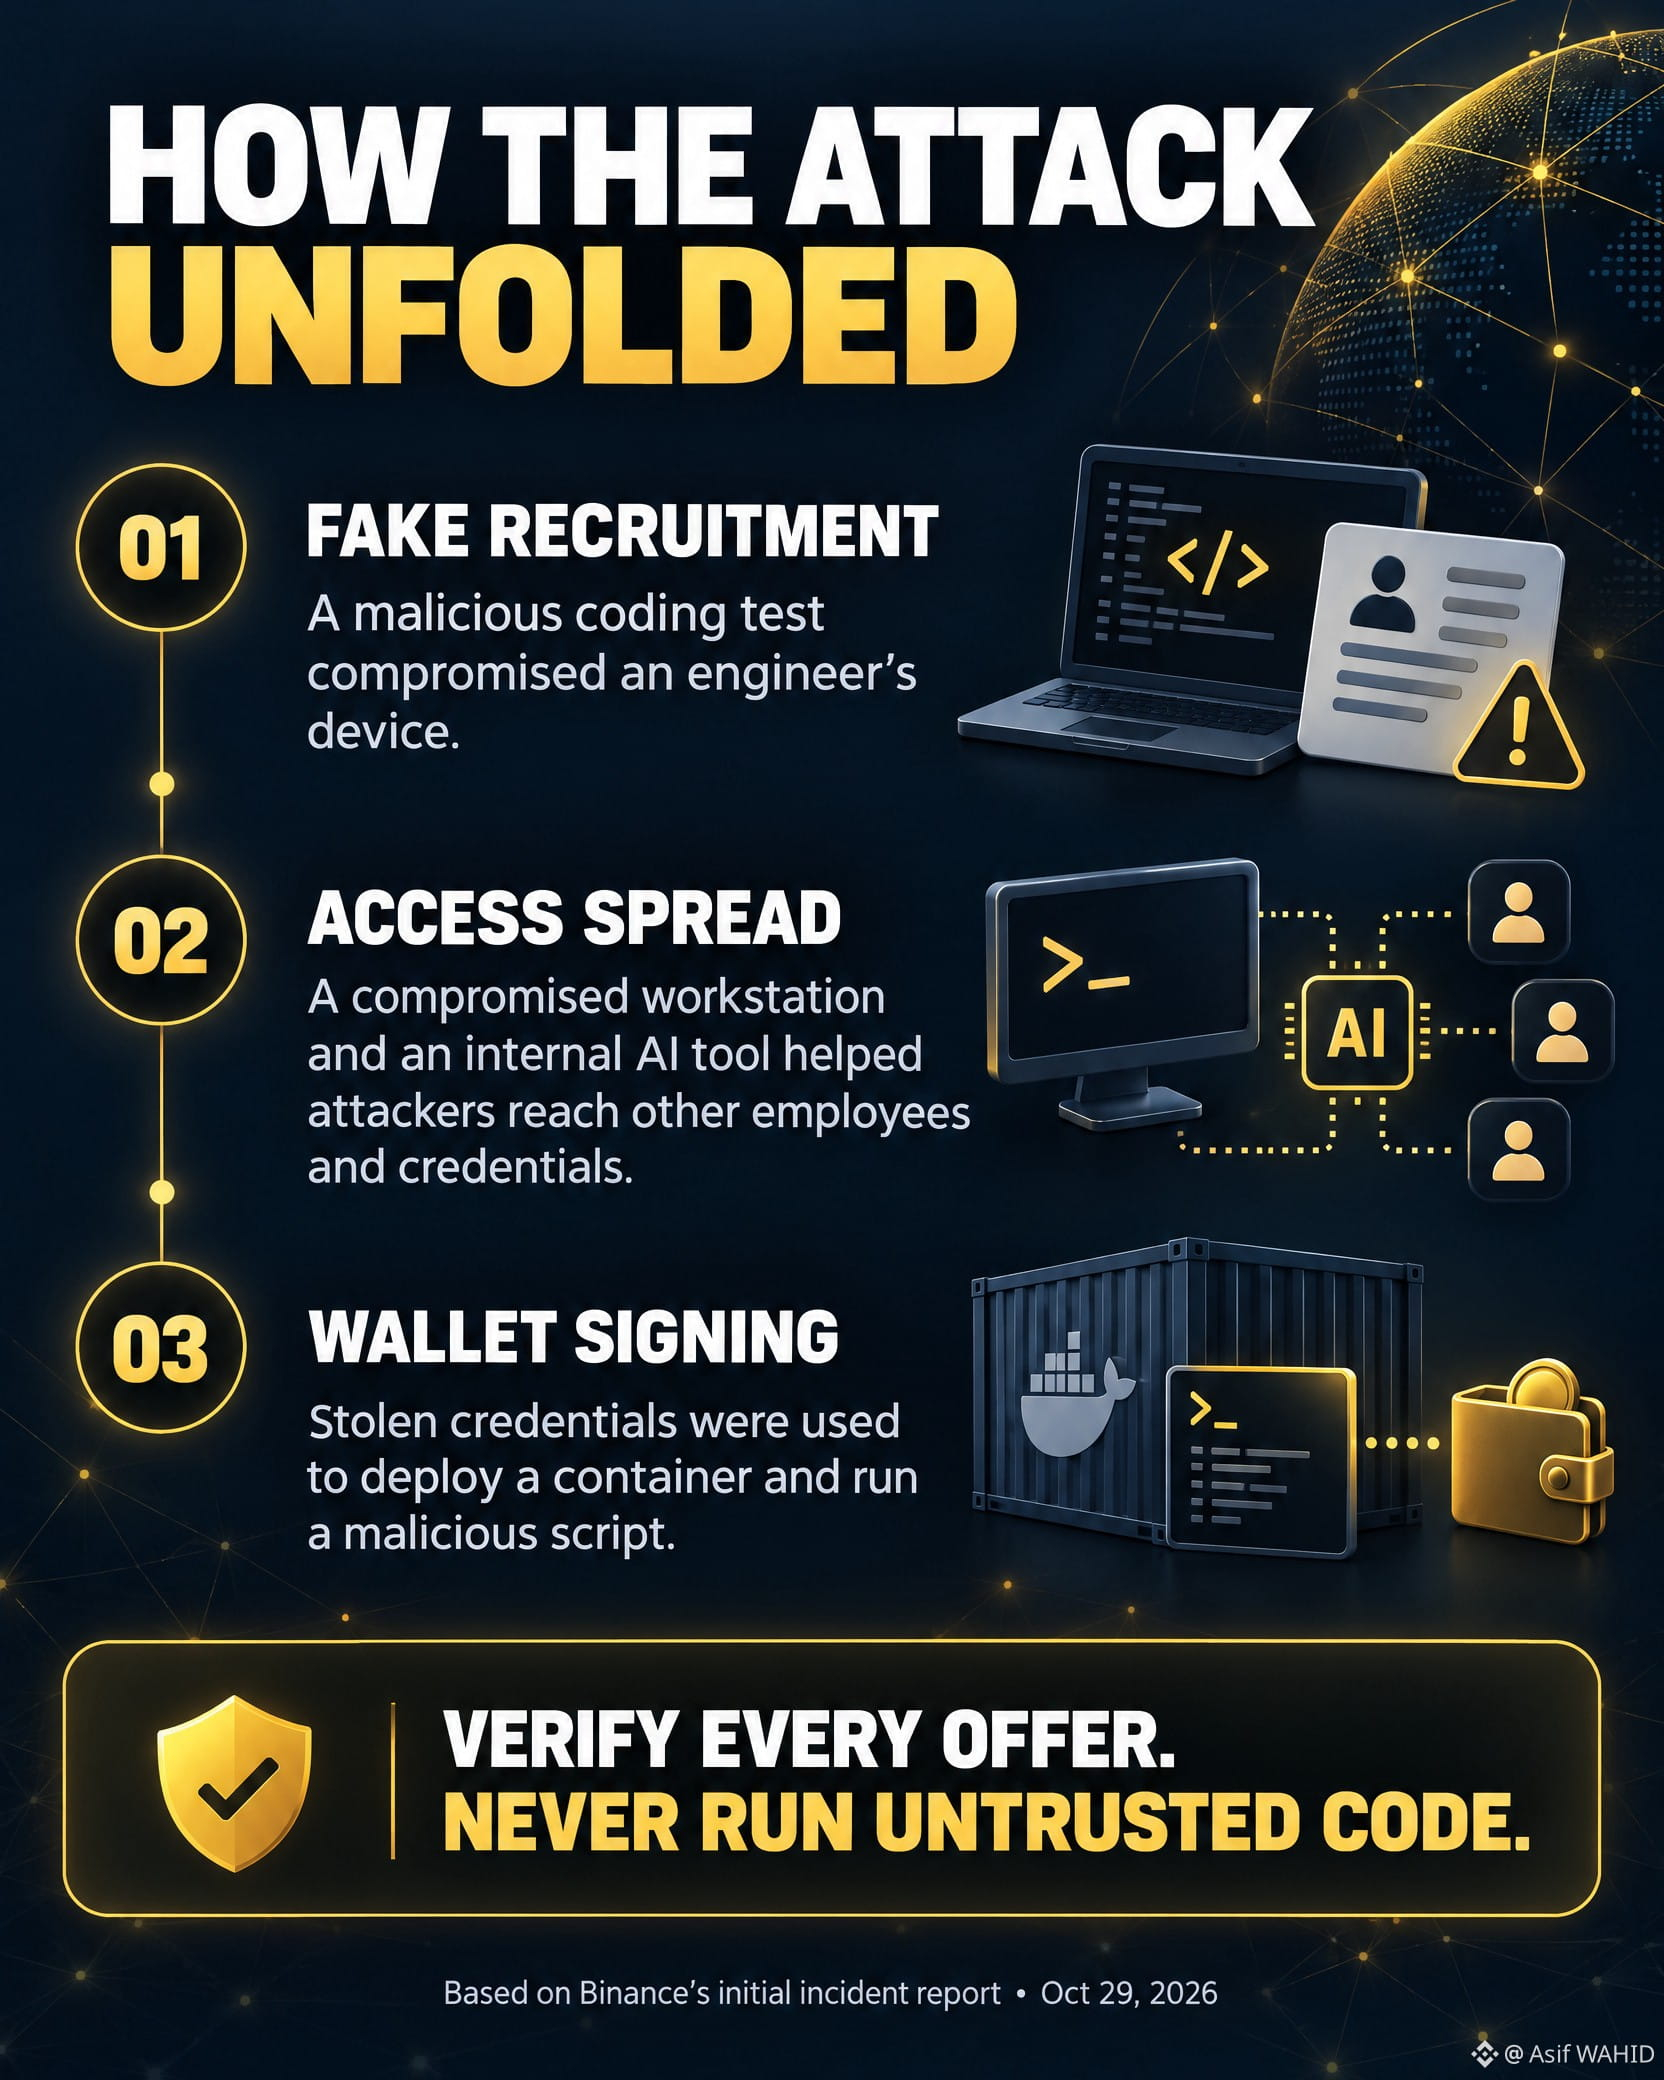
$BTC Binanceの初期報告によると、攻撃者はまず、偽の採用プロセスを通じてエンジニアの端末を侵害しました。「課題テスト」には検知を回避するマルウェアが仕込まれていました。攻撃者はその後、侵害したワークステーションと社内AIツールを使い、ほかの従業員のデバイスや認証情報にアクセスしました。
> 10月29日、攻撃者はその認証情報を使ってコンテナをデプロイし、ウォレットの署名処理を標的とする悪意のあるスクリプトを実行しました。
> すべての暗号資産業界関係者への教訓です。採用担当者の身元は独自に確認し、信頼できないコードを業務用デバイスで決して実行せず、見慣れたツールを使うものであっても、予期しないアクセス要求はセキュリティリスクとして扱いましょう。
> **暗号資産のセキュリティは、テクノロジーだけでなく、人から始まります。常に警戒を怠らないでください。**
$AAPLB
#Binance #CryptocurrencyWealth #cyberToken #Web3
#BinanceReopensWithdrawalsForMoreAssets