


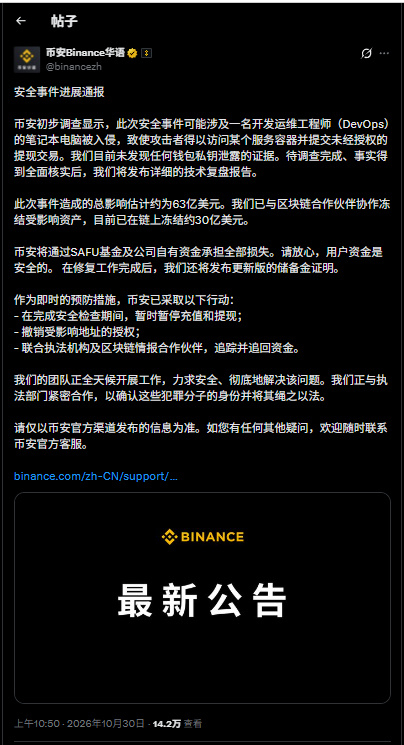
10月29日夜、バイナンス取引所から約63億ドル相当のデジタル資産が盗み出された。偽の面接メールをきっかけに、10のブロックチェーンにまたがり、総額63億ドルに上る前代未聞の巨額窃盗事件が発生した。
ハッカーが4カ月にわたって潜伏し、わずか20分でホットウォレットの資金をすべて持ち去った一方、複数の関係者がクロスチェーン追跡と資金凍結に乗り出した。この5日間にわたる攻防は、映画以上にスリリングな展開となった。
致命的な20分:4カ月にわたって練られた、周到な侵入計画
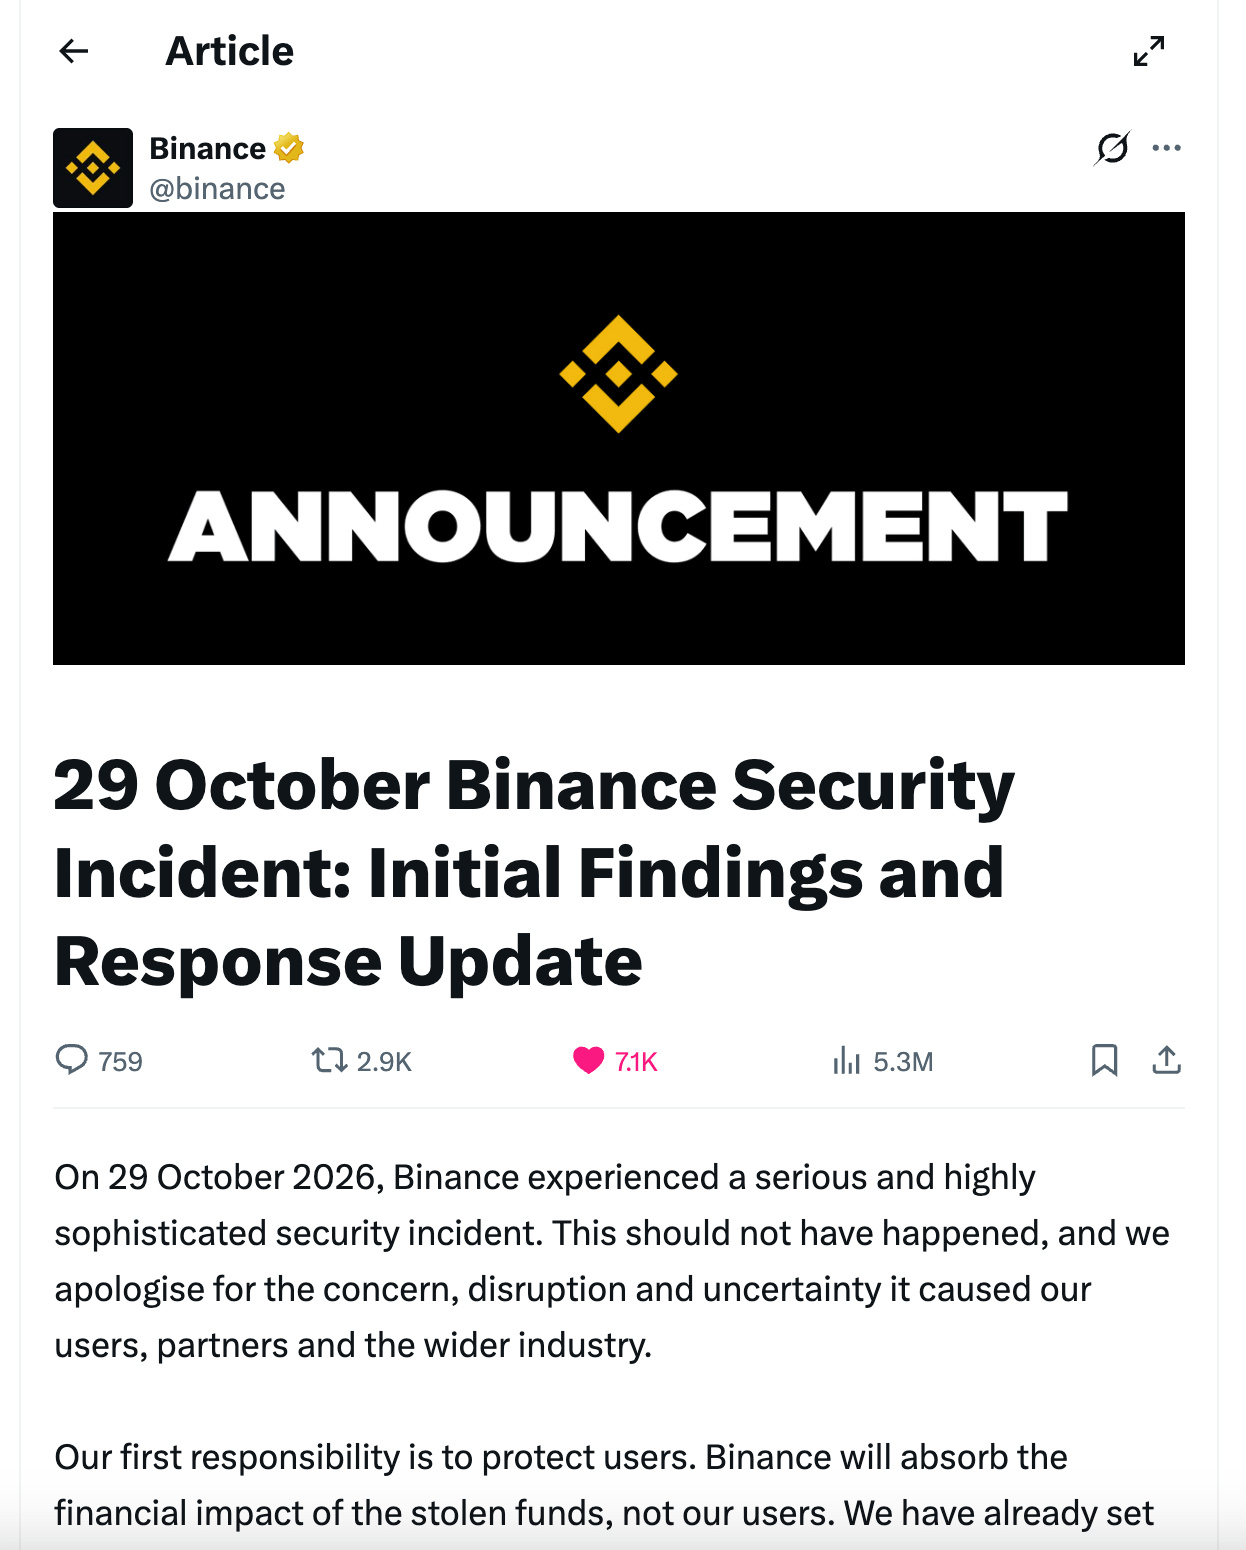
北京時間10月30日午前4時05分、バイナンスは史上最大規模のセキュリティ侵害に遭い、約63億ドル相当のデジタル資産がわずか20分で盗み出された。
市場分析によると、10のブロックチェーンにまたがるこの完璧な盗難の背後には、4カ月にわたって綿密に計画されたソーシャルエンジニアリング攻撃があった。一瞬の惨事に見えた出来事は、実際には数カ月に及ぶ周到な計画が一気に実行されたものだった。
攻撃者は36時間前にオンチェーンでの準備を完了し、事前に署名された50件の認証情報を手にしていた。そのうちの1件が有効になってからわずか3分24秒後、バイナンスのイーサリアムホットウォレットは一掃され、16万7,000枚を超えるETHが瞬く間に消えた。
凍結と追跡:並行して展開する「いたちごっこ」
危機発生から37分後、テザーがいち早く凍結措置に踏み切り、9億7,100万ドル相当のUSDTを凍結した。3分後にはサークルも続き、8億2,300万ドル相当のUSDCを凍結した。
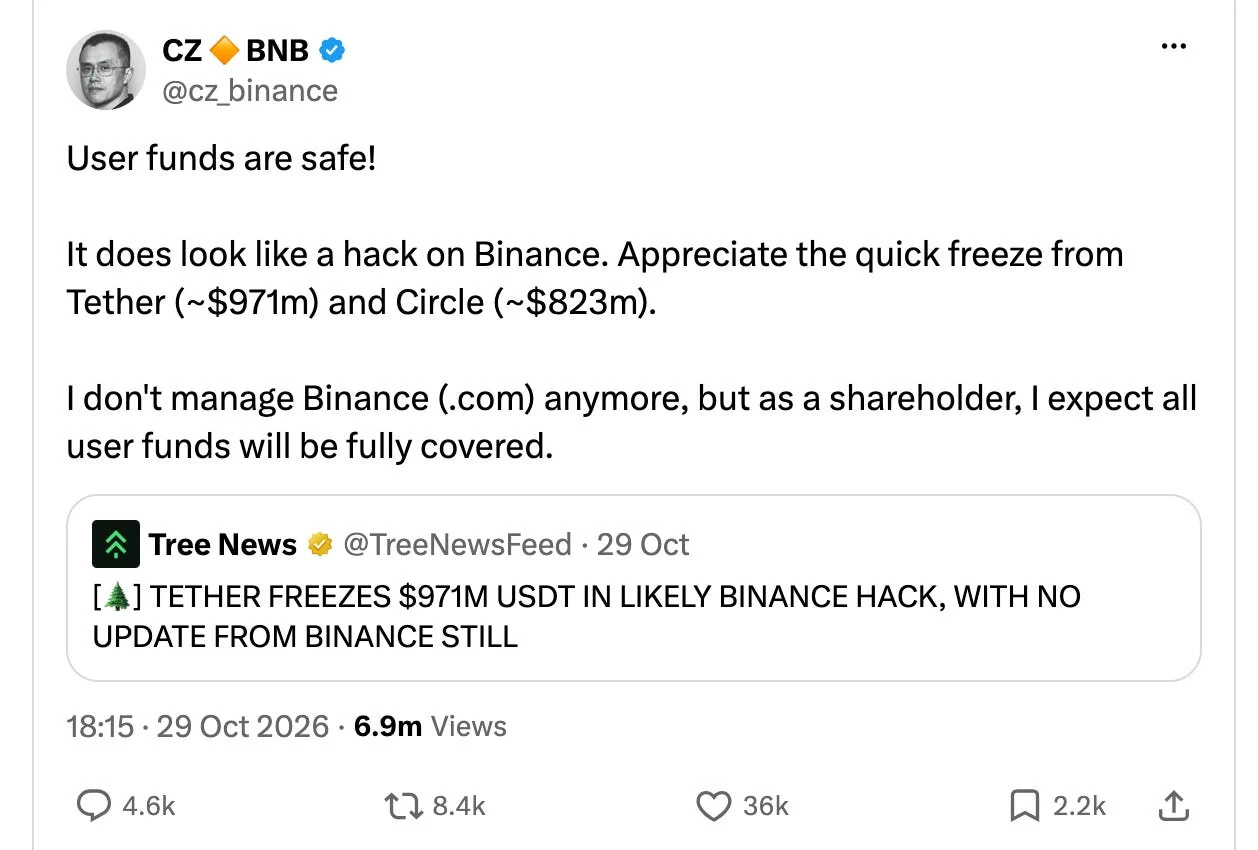
現時点で約28億5,000万ドルが凍結されており、盗難総額の44%に当たる。この割合は、昨年バイビットが15億ドル相当の被害に遭った際の凍結率わずか3%を大きく上回り、危機対応におけるステーブルコイン発行元の重要な役割を示している。
10月31日、米連邦捜査局(FBI)は声明を発表し、今回の攻撃を北朝鮮のハッカー集団TraderTraitorの犯行と断定した。同組織は、昨年のバイビット事件の黒幕でもある。
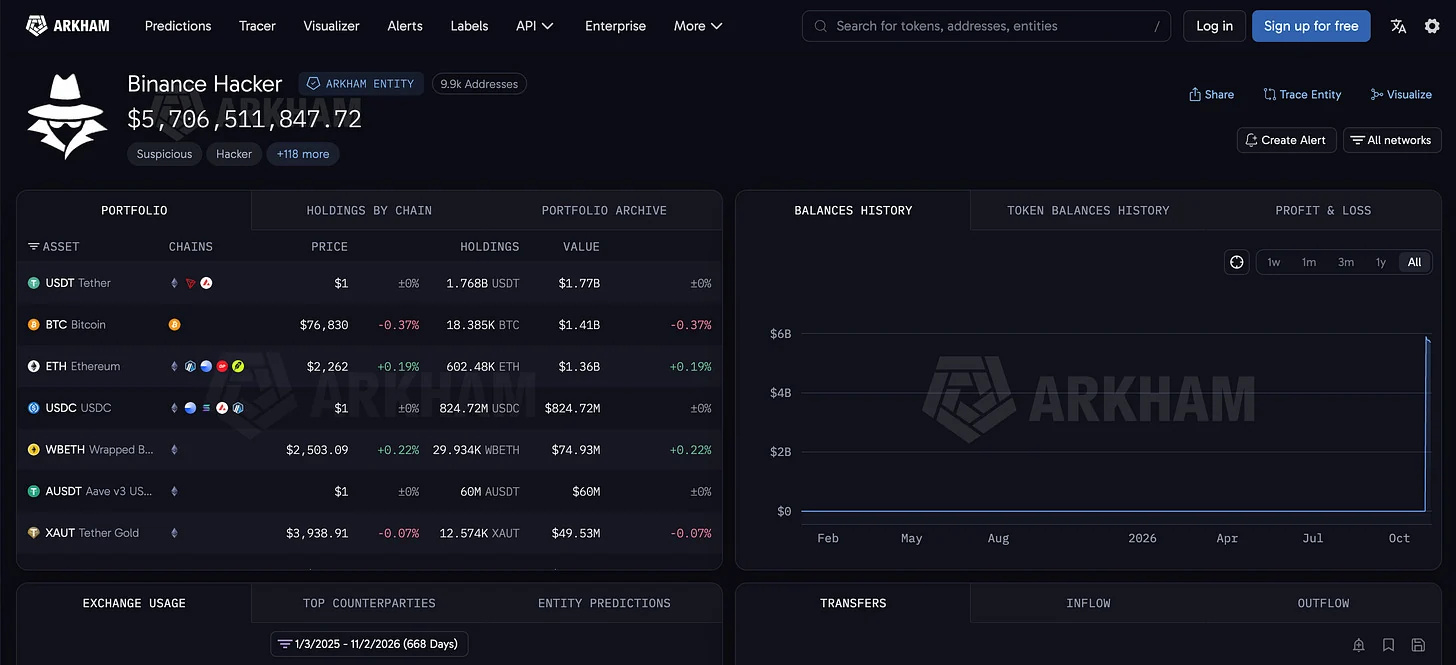
ブロックチェーン分析会社Ellipticの追跡によると、ハッカーは盗んだ資金を約12,000個のウォレットに分散させ、11のチェーンをまたいで40,000件を超える取引を行った。
現在も約32億ドル相当(主にビットコインとイーサリアム)がハッカーの支配下にある。複数の大規模なイーサリアムアドレスは攻撃当日から動きがなく、最適な換金のタイミングを待っているようだ。
侵入経路:偽の面接から始まったソーシャルエンジニアリング攻撃
バイナンスが11月3日に発表した初期調査報告書は、衝撃的な攻撃の一連の流れを明らかにした。市場関係者から伝えられた情報を総合すると、今年6月には、あるウォレット管理エンジニアが悪意あるオンライン広告をクリック。発覚後に端末を交換したものの、ハッカーにはすでに標的として特定されていた。
9月に入ると、別のエンジニアが求人プラットフォームで「プロジェクトディレクター」の面接に招かれた。人事担当者とのビデオ面接やCEOとのリモート面談などを経て、最終的にコーディング課題を装い、業務用PCにゼロデイ型トロイの木馬を仕込んだ。通常のPythonツールを感染したバージョンに置き換え、密かにハッカーのサーバーへ接続させた。
10月20日、ハッカーはこれを突破口に、バイナンス内部のAIツールを悪用して横方向への侵入を進め、2人のエンジニアのPCを掌握した。そのうち1台にはデプロイ権限があった。9日後、63億ドル相当の資産が「忽然と消えた」。
バイナンスによると、同社は今年、北朝鮮によるものとみられる同様の攻撃を57回阻止してきたが、今回だけは防げなかった。このことは、最も厳重な防御体制でさえ、綿密に計画されたソーシャルエンジニアリング攻撃を完全に防ぐのは難しいことを浮き彫りにした。
出金がユーザーの信頼を試すなか、ハッカー騒動は拡大
11月1日、バイナンスは出金を再開し、ユーザーの信頼を試す試金石となった。出金再開から9.5時間以内に、ユーザーは累計46億5,000万ドルを引き出し、10億ドルを預け入れた。それでも98%のユーザーは引き続きプラットフォームにとどまることを選び、純流出額はわずか2.1%だった。
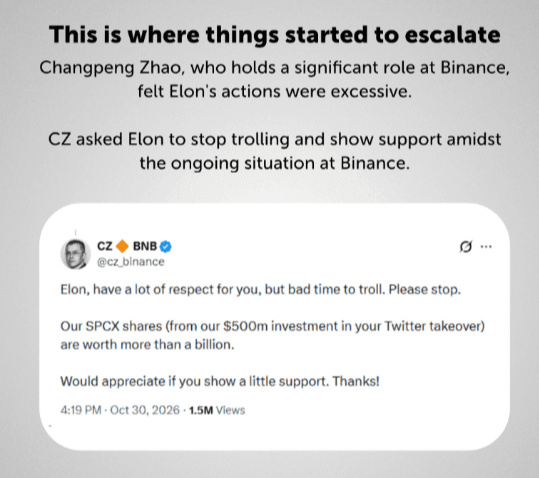
CZはソーシャルメディアで、「今年の収益で補償するのに十分だ。SpaceX株は売却しない」と強調した。これに先立ち、マスク氏はバイナンスが損失を全額補填するとした約束をからかっていたが、CZは「あなたをとても尊敬していますが、今は冗談を言っている場合ではありません」と応じた。
事件が拡大し続けるなか、金正恩氏の妹、金与正氏は11月3日に声明を発表し、盗難事件を北朝鮮と結びつける見方を否定した。米国側の非難を「いつもの挑発」「荒唐無稽で目新しさもない」と批判した。北朝鮮側がこの件について公式に反応するのは初めて。
深い省察:事件が示す3つの教訓
今回の事件は、分散型金融の脆弱性を露呈させた。第一に、分散型をうたう暗号資産業界も、いざというときにはテザーやサークルのような中央集権型組織の救済に頼らざるを得ない。第二に、準備金証明は監査ではなく、資産の存在を証明できても、その安全性を保証するものではない。
第三に、最も致命的な脆弱性は、オンチェーンのコードではなく、人間の弱さや警戒意識の欠如にあることが多い。魅力的な高給をうたう広告、もっともらしい面接、コーディング課題――そのどれか一つだけでも、63億ドル相当の資産への扉をこじ開けるには十分なのだ。
業界の専門家が指摘するように、取引所は資金を移動させるためのレジにすぎず、資産を長期保管する金庫ではない。この事件はすべての保有者に警鐘を鳴らしている。自分の資産管理方法が安全かどうか、今すぐ見直す必要がある!