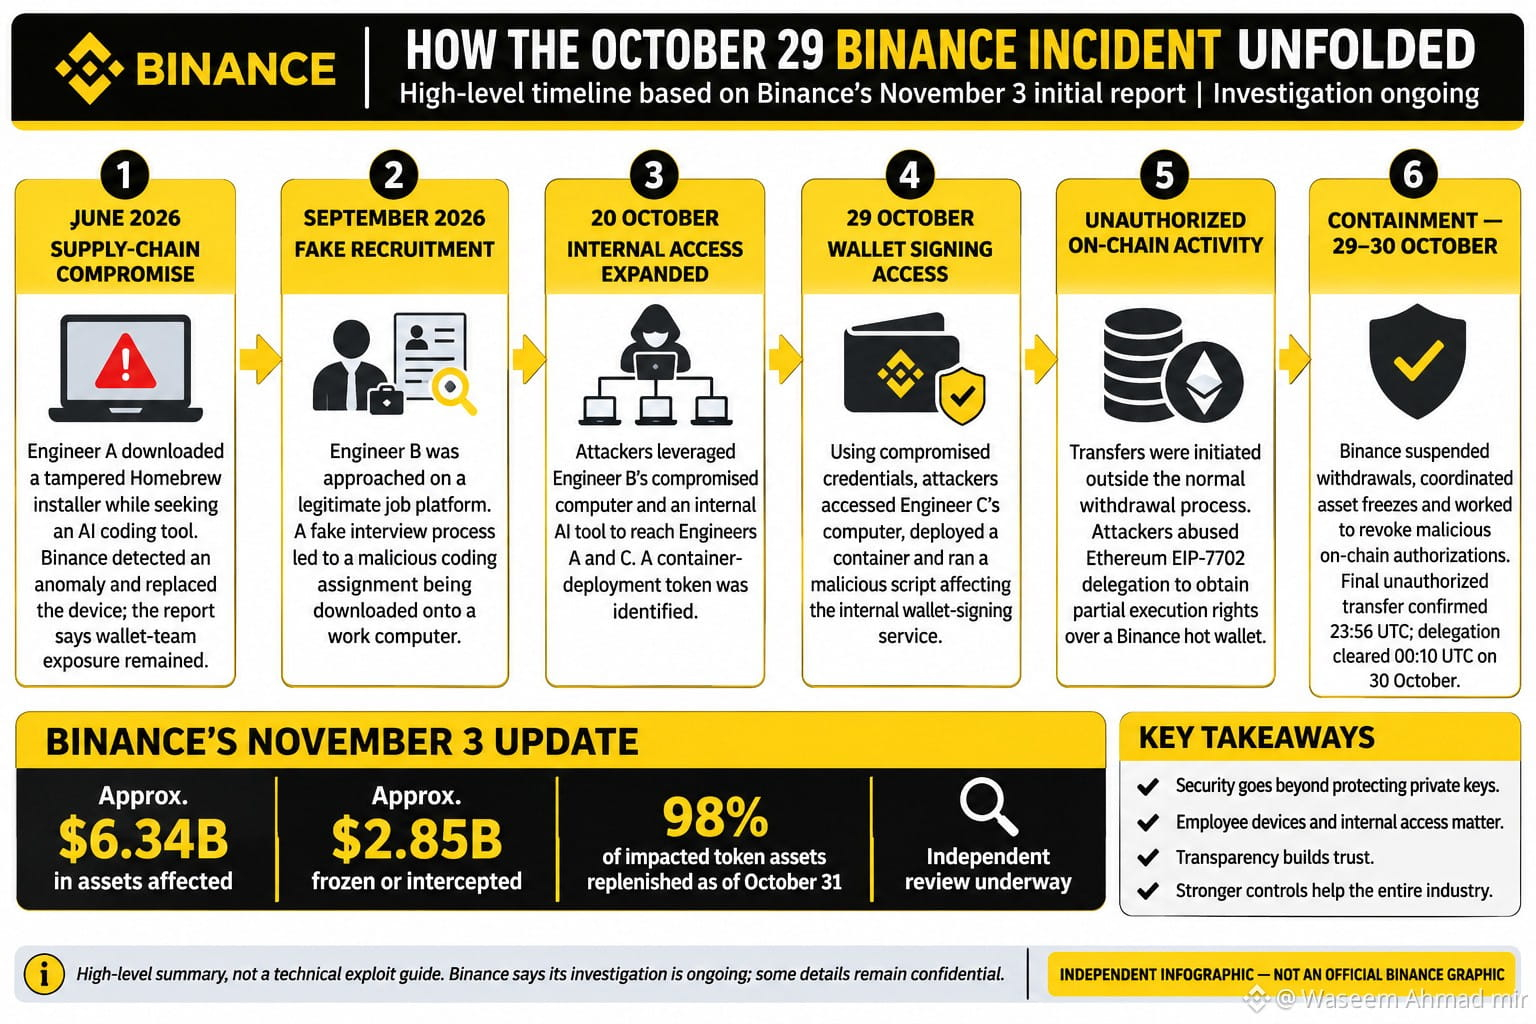

BINANCEが10月29日の攻撃の手口を明らかにしました。その詳細は、暗号資産業界全体にとって警鐘となるものです。
Binanceが11月3日に発表した調査の最新情報によると、これは単なる従来型の暗号資産ハッキングではありませんでした。
報告書によると、攻撃者は偽の採用面接や悪意のあるソフトウェア、侵害された従業員アカウントを使って、内部システムに侵入しました。
今回明らかになったことは次のとおりです。
1. どのように始まったのか
攻撃者は、悪意のあるソフトウェアや偽の求人面接を通じて従業員を標的にし、最終的に従業員の端末や社内認証情報を侵害したとされています。
2. 攻撃者はどのようにウォレット運用に侵入したのか
侵害した内部アクセスを悪用し、EthereumのEIP-7702認証メカニズムを利用して、Binanceのホットウォレットに対する不正な実行権限を取得しました。
3. 何が影響を受けたのか
Binanceによると、影響を受けたデジタル資産は約63億4,000万ドル相当で、XRP、SOL、OP、BTC、ETHなどが含まれていました。
4. Binanceの復旧対応
10月31日時点で、Binanceは約28億5,000万ドル相当の資産が凍結または阻止され、影響を受けたトークン資産の98%が補填されたと報告しました。
5. 誰が背後にいたのか?
Binanceによると、FBIはこの事件を北朝鮮(DPRK)の犯行と特定しました。
6. 現在の状況は?
Binanceは、影響を受けたウォレットシステムを再構築し、侵害された端末を交換し、アクセス制御を強化したほか、独立したサイバーセキュリティレビューを開始したと述べています。
私の見解:
今回の最大の教訓は、暗号資産のセキュリティは秘密鍵の保護だけにとどまらないということです。
偽の採用面接、たった一度の悪意あるダウンロード、あるいは従業員の認証情報の侵害が、金融エコシステム全体に深刻な脅威をもたらす可能性があります。
今、特に重要なのは、透明性、独立した検証、より強固なセキュリティ基盤、そしてユーザー資産の継続的な保護だと考えています。
このような事件を機に、すべての取引所が内部からセキュリティを見直すべきです。
最も懸念しているのは何ですか?従業員のセキュリティ、AI関連の脆弱性、それともホットウォレットの保護でしょうか?
ぜひ話し合いましょう。 #BinanceIncidentReport
Binanceが11月3日に発表した調査の最新情報によると、これは単なる従来型の暗号資産ハッキングではありませんでした。
報告書によると、攻撃者は偽の採用面接や悪意のあるソフトウェア、侵害された従業員アカウントを使って、内部システムに侵入しました。
今回明らかになったことは次のとおりです。
1. どのように始まったのか
攻撃者は、悪意のあるソフトウェアや偽の求人面接を通じて従業員を標的にし、最終的に従業員の端末や社内認証情報を侵害したとされています。
2. 攻撃者はどのようにウォレット運用に侵入したのか
侵害した内部アクセスを悪用し、EthereumのEIP-7702認証メカニズムを利用して、Binanceのホットウォレットに対する不正な実行権限を取得しました。
3. 何が影響を受けたのか
Binanceによると、影響を受けたデジタル資産は約63億4,000万ドル相当で、XRP、SOL、OP、BTC、ETHなどが含まれていました。
4. Binanceの復旧対応
10月31日時点で、Binanceは約28億5,000万ドル相当の資産が凍結または阻止され、影響を受けたトークン資産の98%が補填されたと報告しました。
5. 誰が背後にいたのか?
Binanceによると、FBIはこの事件を北朝鮮(DPRK)の犯行と特定しました。
6. 現在の状況は?
Binanceは、影響を受けたウォレットシステムを再構築し、侵害された端末を交換し、アクセス制御を強化したほか、独立したサイバーセキュリティレビューを開始したと述べています。
私の見解:
今回の最大の教訓は、暗号資産のセキュリティは秘密鍵の保護だけにとどまらないということです。
偽の採用面接、たった一度の悪意あるダウンロード、あるいは従業員の認証情報の侵害が、金融エコシステム全体に深刻な脅威をもたらす可能性があります。
今、特に重要なのは、透明性、独立した検証、より強固なセキュリティ基盤、そしてユーザー資産の継続的な保護だと考えています。
このような事件を機に、すべての取引所が内部からセキュリティを見直すべきです。
最も懸念しているのは何ですか?従業員のセキュリティ、AI関連の脆弱性、それともホットウォレットの保護でしょうか?
ぜひ話し合いましょう。 #BinanceIncidentReport