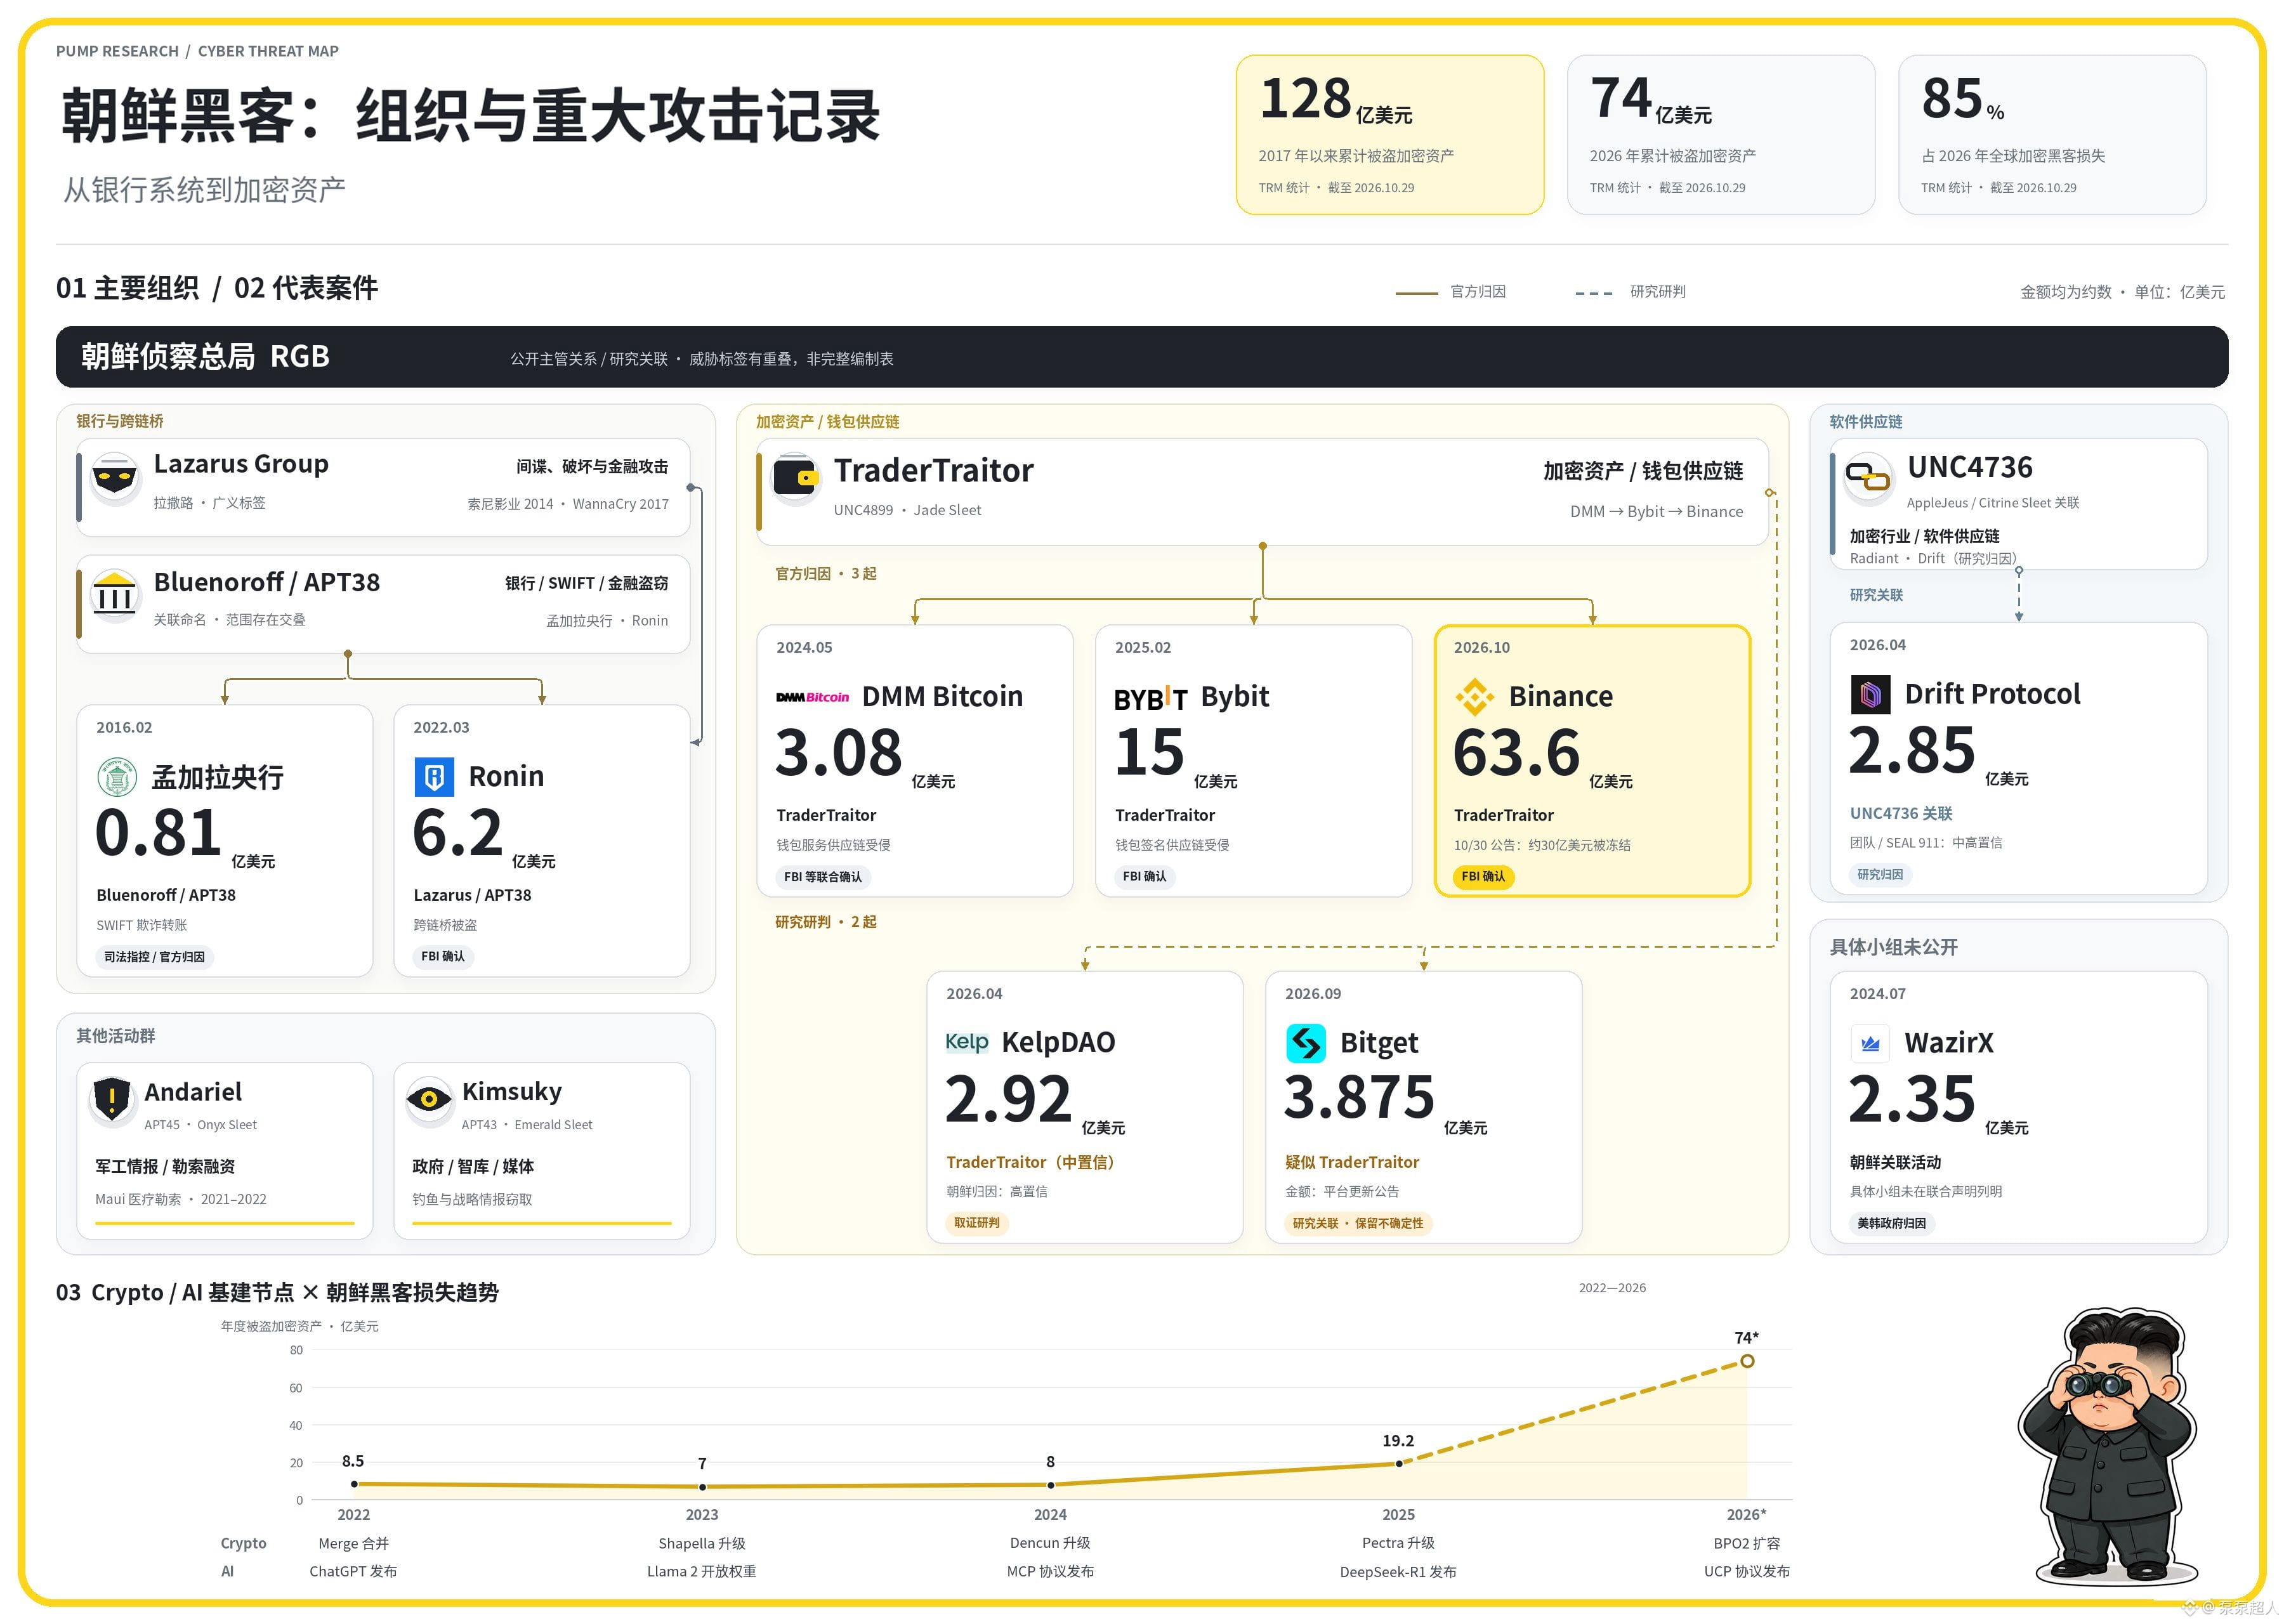

北朝鮮ハッカー組織の役割分担と、過去の「重大事件」における犯行手口一覧
北朝鮮は、ハッカー産業を国家経済の柱にまで育て上げた唯一の国かもしれない
組織的に連携し、銀行などの金融機関からソフトウェアのサプライチェーンまで標的にしている
投入される人員の多さ、侵入範囲の広さ、そして破壊力の大きさは、いずれも他の追随を許さないだろう
👉 昨日、バイナンスがハッカー攻撃に関する調査報告書を発表した
手口を見ると、北朝鮮のハッカーによる過去の攻撃との共通点が見られる
1️⃣ Lazarus Group:包括的なサイバー攻撃
情報窃取、金融犯罪、破壊的攻撃を網羅し、複数の関連作戦の中核を担う
代表的な事件:ソニー・ピクチャーズ(2014年)、WannaCry(2017年)、3CXのサプライチェーン攻撃(2023年)、「Dream Job」採用を装ったおとり作戦
2️⃣ TraderTraitor:暗号資産の窃盗に特化
取引所、ウォレットサービス事業者、重要な権限を持つ従業員を主な標的とする
偽の採用募集や技術テストなどを通じて標的に接近し、盗んだ身元情報や権限を利用して、ウォレット、取引、署名のプロセスに介入することが多い
代表的な作戦:Ronin、DMM Bitcoin、Bybit、Bitget、Binanceなどの窃盗事件
3️⃣ Bluenoroff / APT38:初期には銀行のSWIFTやATMを狙い、その後、暗号資産に標的を移す
銀行、金融機関、決済・送金システムを主な標的とし、暗号資産も対象とする。典型的な手口は、機関内部に侵入し、送金権限を悪用して資金移動を操作し、痕跡を隠すためにシステムを破壊することもある
代表的な作戦:バングラデシュ中央銀行事件(2016年)、FASTCashによるATMからの現金引き出し、VCやプロジェクト関係者を標的としたmacOSマルウェア
4️⃣ AppleJeus / UNC4736:取引ソフトや偽の投資機関を装い、DeFiチームに長期的に侵入
取引ソフトや偽の投資機関を装い、DeFiチームに長期的に侵入
代表的な作戦:Radiant Capital(2024年)、Drift(2026年)
4️⃣ Andariel / APT45:軍事・産業技術の窃取と、ランサムウェアによる資金調達
国防、航空宇宙、原子力、エンジニアリング関連機関を主な標的とし、機密技術資料を窃取する。また、身代金を得るために医療機関を攻撃することもある
代表的な作戦:Mauiランサムウェア、Upbitからの暗号資産窃盗(Lazarusとの共同作戦)
5️⃣ Kimsuky / APT43:情報収集――シンクタンク、外交関係者、核政策の専門家
政府関係者、シンクタンク、学者、研究機関、メディアを主な標的とし、標的型フィッシングや身分の偽装などを通じて、メールや研究資料を窃取する
北朝鮮は、ハッカー産業を国家経済の柱にまで育て上げた唯一の国かもしれない
組織的に連携し、銀行などの金融機関からソフトウェアのサプライチェーンまで標的にしている
投入される人員の多さ、侵入範囲の広さ、そして破壊力の大きさは、いずれも他の追随を許さないだろう
👉 昨日、バイナンスがハッカー攻撃に関する調査報告書を発表した
手口を見ると、北朝鮮のハッカーによる過去の攻撃との共通点が見られる
1️⃣ Lazarus Group:包括的なサイバー攻撃
情報窃取、金融犯罪、破壊的攻撃を網羅し、複数の関連作戦の中核を担う
代表的な事件:ソニー・ピクチャーズ(2014年)、WannaCry(2017年)、3CXのサプライチェーン攻撃(2023年)、「Dream Job」採用を装ったおとり作戦
2️⃣ TraderTraitor:暗号資産の窃盗に特化
取引所、ウォレットサービス事業者、重要な権限を持つ従業員を主な標的とする
偽の採用募集や技術テストなどを通じて標的に接近し、盗んだ身元情報や権限を利用して、ウォレット、取引、署名のプロセスに介入することが多い
代表的な作戦:Ronin、DMM Bitcoin、Bybit、Bitget、Binanceなどの窃盗事件
3️⃣ Bluenoroff / APT38:初期には銀行のSWIFTやATMを狙い、その後、暗号資産に標的を移す
銀行、金融機関、決済・送金システムを主な標的とし、暗号資産も対象とする。典型的な手口は、機関内部に侵入し、送金権限を悪用して資金移動を操作し、痕跡を隠すためにシステムを破壊することもある
代表的な作戦:バングラデシュ中央銀行事件(2016年)、FASTCashによるATMからの現金引き出し、VCやプロジェクト関係者を標的としたmacOSマルウェア
4️⃣ AppleJeus / UNC4736:取引ソフトや偽の投資機関を装い、DeFiチームに長期的に侵入
取引ソフトや偽の投資機関を装い、DeFiチームに長期的に侵入
代表的な作戦:Radiant Capital(2024年)、Drift(2026年)
4️⃣ Andariel / APT45:軍事・産業技術の窃取と、ランサムウェアによる資金調達
国防、航空宇宙、原子力、エンジニアリング関連機関を主な標的とし、機密技術資料を窃取する。また、身代金を得るために医療機関を攻撃することもある
代表的な作戦:Mauiランサムウェア、Upbitからの暗号資産窃盗(Lazarusとの共同作戦)
5️⃣ Kimsuky / APT43:情報収集――シンクタンク、外交関係者、核政策の専門家
政府関係者、シンクタンク、学者、研究機関、メディアを主な標的とし、標的型フィッシングや身分の偽装などを通じて、メールや研究資料を窃取する