🚨 バイナンスで63億ドル相当のハッキング:偽の採用面接がすべての始まり!
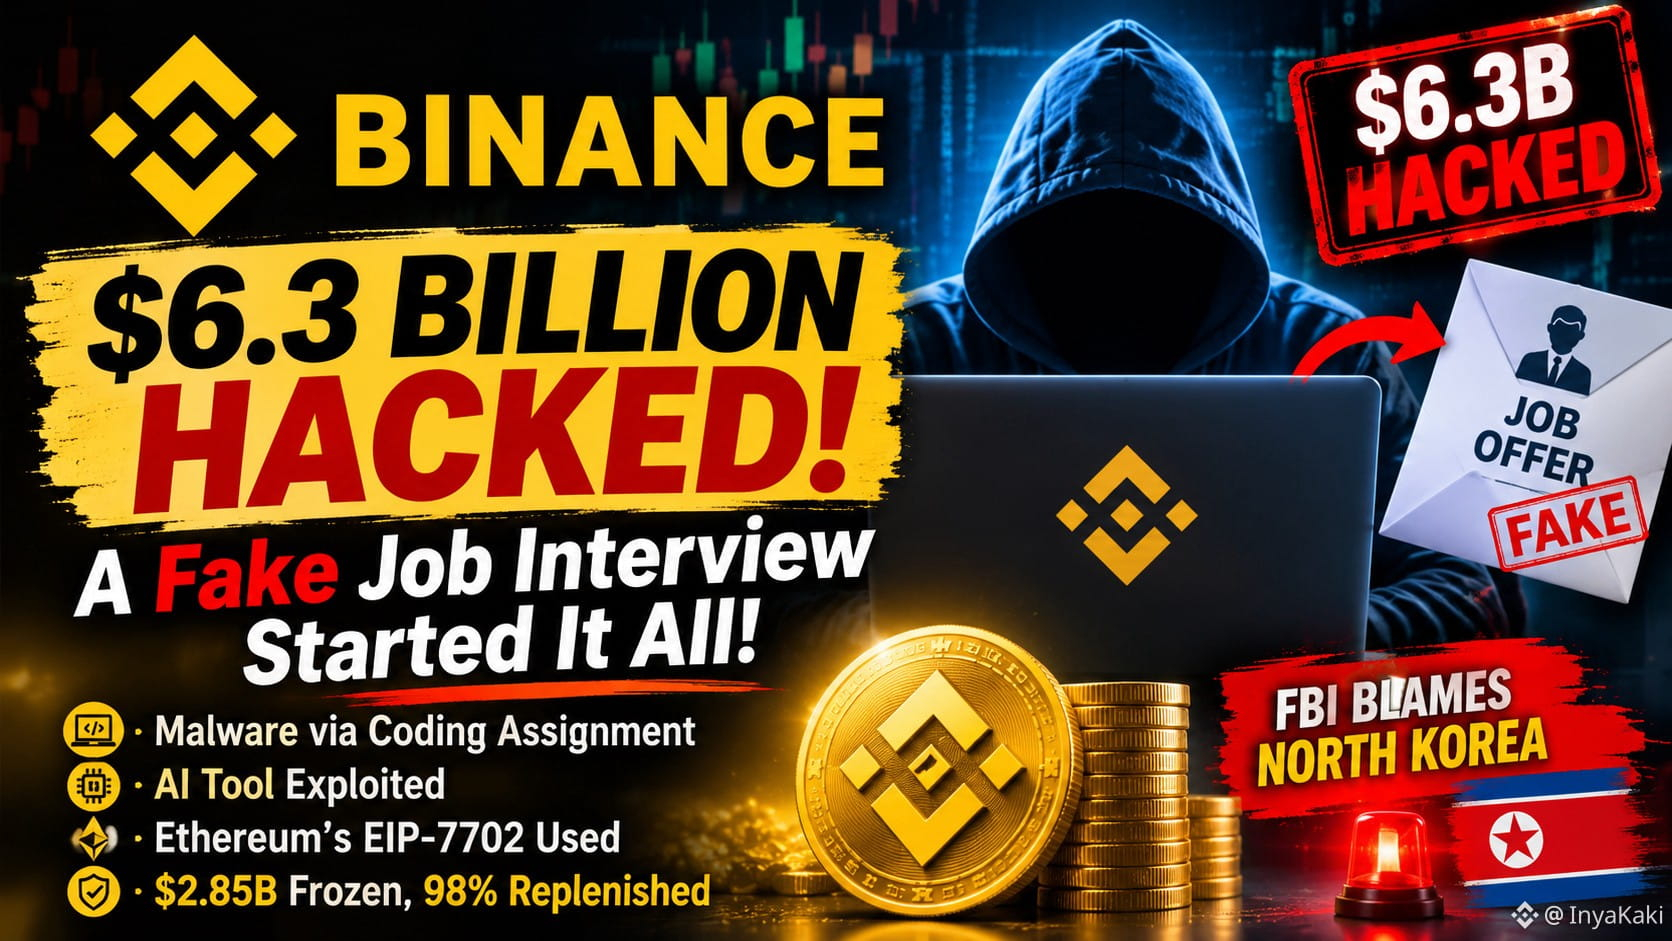
バイナンスを標的にした高度なサイバー攻撃は、偽の採用面接から始まったと報じられています。攻撃者は採用担当者を装い、エンジニアをだまして、マルウェアに感染したコーディング課題を業務用パソコンにダウンロードさせたとされています。
🔴 攻撃の手口:
- ハッカーは偽の採用プロセスを利用して、エンジニアのパソコンに感染させました。
- 社内AIツールを悪用し、2人のウォレットエンジニアのシステムに侵入したと報じられています。
- 盗まれた認証情報を使って、10月29日に悪意のあるスクリプトが実行されました。
- 攻撃者はイーサリアムのEIP-7702機能を悪用し、ホットウォレットを掌握しました。
- バイナンスは事態の収束に約4時間を要したと報じられています。
💰 バイナンスの対応:
- 28億5000万ドル相当を凍結したと報じられています。
- 影響を受けたトークンの98%を会社資金で補填。
- バイナンスは、ユーザーに損失を負担させないとしています。
🇰🇵 FBIは、この攻撃を北朝鮮によるものと断定しました。
⚠️ セキュリティに関する重要なお知らせ:偽の求人、悪意のあるコーディング課題、盗まれた認証情報は、サイバー攻撃の重大な侵入口になり得ます。採用担当者の身元を必ず確認し、業務用デバイスで不明なコードを実行しないでください。
#Binance #CryptoSecurity #CyberAttack #Ethereum #ETH #Blockchain #NorthKorea #CryptoNews #BinanceIncidentReport
バイナンスを標的にした高度なサイバー攻撃は、偽の採用面接から始まったと報じられています。攻撃者は採用担当者を装い、エンジニアをだまして、マルウェアに感染したコーディング課題を業務用パソコンにダウンロードさせたとされています。
🔴 攻撃の手口:
- ハッカーは偽の採用プロセスを利用して、エンジニアのパソコンに感染させました。
- 社内AIツールを悪用し、2人のウォレットエンジニアのシステムに侵入したと報じられています。
- 盗まれた認証情報を使って、10月29日に悪意のあるスクリプトが実行されました。
- 攻撃者はイーサリアムのEIP-7702機能を悪用し、ホットウォレットを掌握しました。
- バイナンスは事態の収束に約4時間を要したと報じられています。
💰 バイナンスの対応:
- 28億5000万ドル相当を凍結したと報じられています。
- 影響を受けたトークンの98%を会社資金で補填。
- バイナンスは、ユーザーに損失を負担させないとしています。
🇰🇵 FBIは、この攻撃を北朝鮮によるものと断定しました。
⚠️ セキュリティに関する重要なお知らせ:偽の求人、悪意のあるコーディング課題、盗まれた認証情報は、サイバー攻撃の重大な侵入口になり得ます。採用担当者の身元を必ず確認し、業務用デバイスで不明なコードを実行しないでください。
#Binance #CryptoSecurity #CyberAttack #Ethereum #ETH #Blockchain #NorthKorea #CryptoNews #BinanceIncidentReport