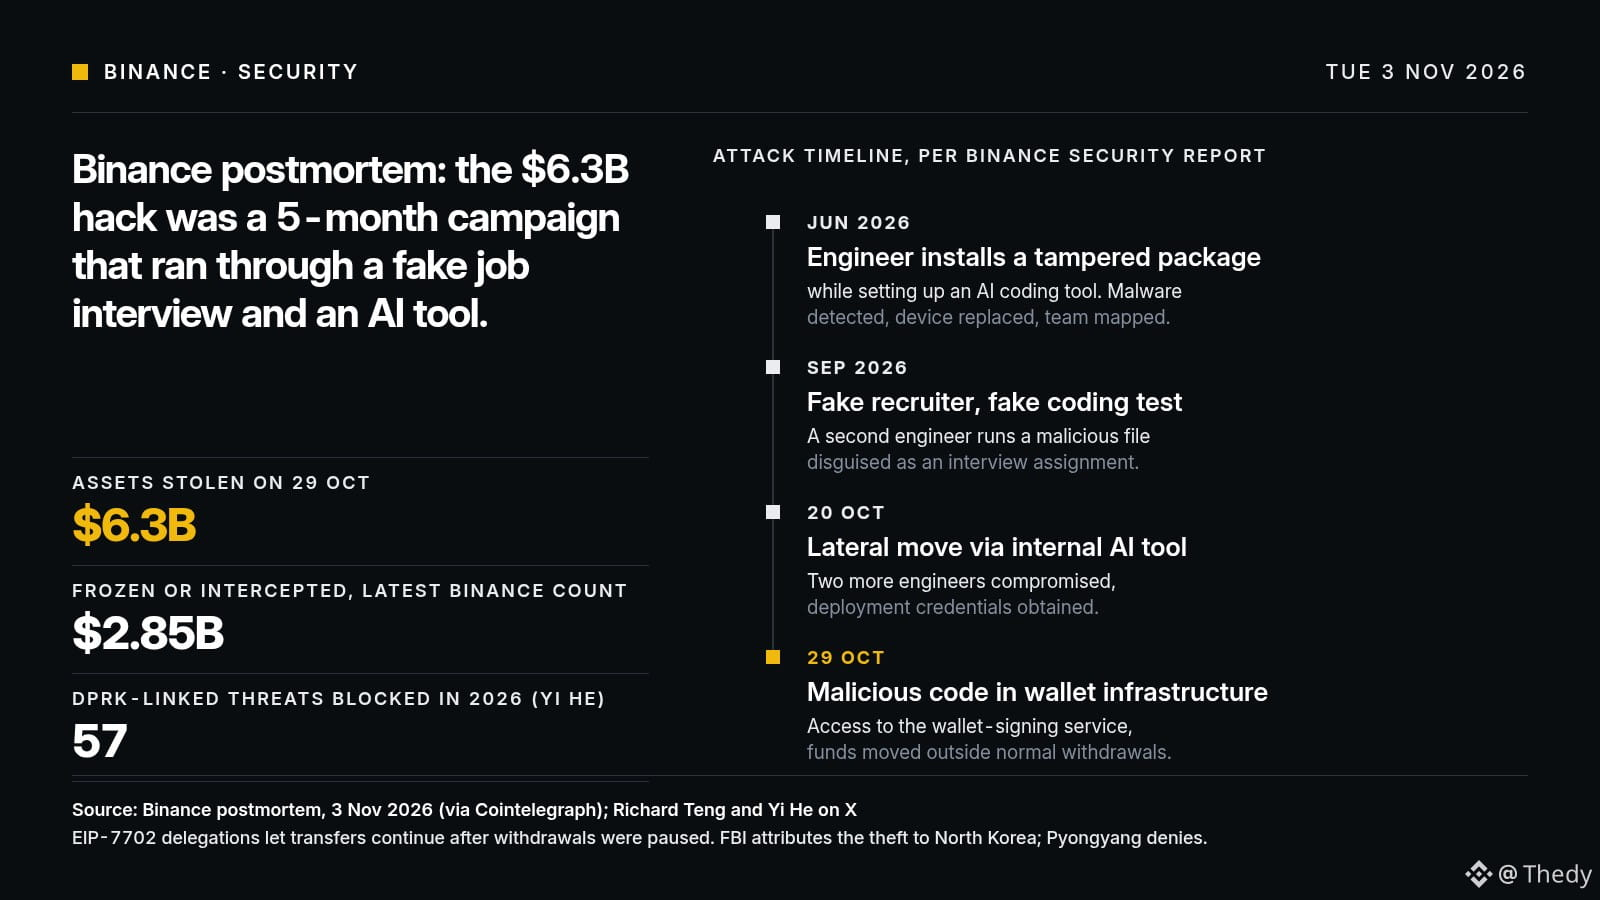
Binanceでの63億ドル規模のハッキングは、10月29日に始まったわけではない。Binanceがこの火曜日、11月3日に公開した事後検証によると、すべては5か月前の偽の採用面接と、細工されたAIコードツールから始まった。
Binanceによる時系列(Cointelegraphが報じたレポートより):
2026年6月。あるエンジニアがAIコードツールの設定中に、改ざんされたソフトウェアパッケージをインストール。マルウェアが検出され、端末は交換されたが、ウォレットチームの構成はすでに把握されていた。
9月。偽の採用担当者が2人目のエンジニアを標的にする。「技術テスト」は保護機能をすり抜ける悪意あるファイルだった。
10月20日。この端末と社内AIツールを通じて、さらに2人のエンジニアが被害に遭い、デプロイ用の認証情報が盗まれた。
10月29日。ウォレットのインフラに悪意あるコードが仕込まれ、署名サービスへのアクセスが行われ、資金は出金経路を通らずに持ち出された。
$ETH のユーザーにとって重要な技術的詳細:攻撃者はEIP-7702の委任機能を悪用し、出金停止後も送金を継続できるようにした。Binanceによると、凍結または傍受された資金は28億5000万ドルに上る。Richard TengはXで、数か月にわたる攻撃キャンペーンだったと述べた。Yi Heは、北朝鮮に関連する脅威を2026年に57件阻止したと主張している。FBIは平壌の犯行だと非難しているが、北朝鮮側は否定している。
私の見立てでは、弱点はブロックチェーンでもスマートコントラクトでもなく、エンジニアの端末だった。今後の展開は2つ考えられる。事後検証によって安心感が広がり、この火曜日にプラスに転じたBinanceへの純資金流入が続き、$BNB が恩恵を受ける展開。あるいは、他の取引所でも同じ手口が見つかり、不信感が業界全体に広がる展開だ。
暗号資産の開発者に質問です。採用担当者からファイルで送られてきた技術テストを、今でも仕事用の端末で実行しますか?
#Binance #サイバーセキュリティ
Binanceによる時系列(Cointelegraphが報じたレポートより):
2026年6月。あるエンジニアがAIコードツールの設定中に、改ざんされたソフトウェアパッケージをインストール。マルウェアが検出され、端末は交換されたが、ウォレットチームの構成はすでに把握されていた。
9月。偽の採用担当者が2人目のエンジニアを標的にする。「技術テスト」は保護機能をすり抜ける悪意あるファイルだった。
10月20日。この端末と社内AIツールを通じて、さらに2人のエンジニアが被害に遭い、デプロイ用の認証情報が盗まれた。
10月29日。ウォレットのインフラに悪意あるコードが仕込まれ、署名サービスへのアクセスが行われ、資金は出金経路を通らずに持ち出された。
$ETH のユーザーにとって重要な技術的詳細:攻撃者はEIP-7702の委任機能を悪用し、出金停止後も送金を継続できるようにした。Binanceによると、凍結または傍受された資金は28億5000万ドルに上る。Richard TengはXで、数か月にわたる攻撃キャンペーンだったと述べた。Yi Heは、北朝鮮に関連する脅威を2026年に57件阻止したと主張している。FBIは平壌の犯行だと非難しているが、北朝鮮側は否定している。
私の見立てでは、弱点はブロックチェーンでもスマートコントラクトでもなく、エンジニアの端末だった。今後の展開は2つ考えられる。事後検証によって安心感が広がり、この火曜日にプラスに転じたBinanceへの純資金流入が続き、$BNB が恩恵を受ける展開。あるいは、他の取引所でも同じ手口が見つかり、不信感が業界全体に広がる展開だ。
暗号資産の開発者に質問です。採用担当者からファイルで送られてきた技術テストを、今でも仕事用の端末で実行しますか?
#Binance #サイバーセキュリティ