


採用候補者向けのコーディング課題は、通常の就職面接の一環のように思われた。しかし実際には、数カ月にわたるサイバー攻撃の一段階であり、最終的にバイナンスから63億ドルが盗まれた。この事件を受け、従業員を標的とする脅威から取引所をどう守るかが問われている。
バイナンスが火曜日に公表した事後検証によると、この攻撃は人間の脆弱性と社内のセキュリティシステムの両方を悪用した、組織的な攻撃キャンペーンの一部だった。同取引所の調査結果では、10月29日の窃盗に先立ち、ハッカーがいかにして徐々にウォレットのインフラへアクセスできるようになったかが詳述されている。
Binanceのセキュリティ報告書によると、攻撃キャンペーンは6月に始まりました。エンジニアがAIコーディングツールを設定する際、改ざんされたソフトウェアパッケージをダウンロードしたのです。Binanceはマルウェアを検知して影響を受けた端末を交換しましたが、その時点ですでに攻撃者は取引所のウォレットチームに関する情報を収集していました。
9月、採用担当者を装った攻撃者が別のソフトウェアエンジニアを標的にし、コーディング課題を装った悪意あるファイルをダウンロードさせました。このマルウェアはエンジニアの業務用コンピューターを侵害し、取引所のセキュリティ対策をすり抜けました。
10月20日、攻撃者は侵害したコンピューターと社内AIツールを使い、さらに2人のエンジニアのシステムにアクセスし、デプロイ用認証情報を入手しました。これにより、10月29日にBinanceのウォレット基盤内へ悪意あるソフトウェアをインストールすることが可能になりました。
その後、攻撃者は暗号資産の取引を承認する、取引所の内部ウォレット署名サービスにアクセスしました。これにより、通常の出金手続きを経ずに資金を移動させることが可能になりました。
「これは単一のミスや侵害ではなく、数カ月にわたる攻撃キャンペーンでした」と、Binanceの共同CEOであるリチャード・テン氏は火曜日、Xへの投稿で述べました。
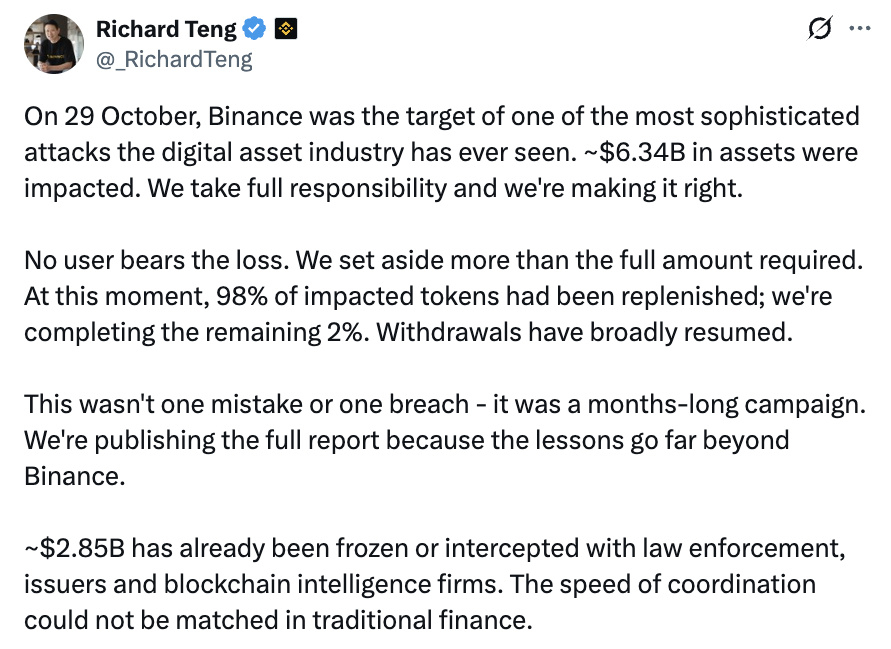
出典:リチャード・テン
Binanceによると、攻撃者はEthereumのEIP-7702の仕組みも悪用しました。これはウォレットがスマートコントラクトに取引の権限を委任できる仕組みで、取引所が出金を停止した後も不正な送金が続くことを可能にしました。また、取引署名の管理を分散させるマルチパーティ計算(MPC)ウォレットシステムにより、そうした権限の取り消しは困難になりました。
Binanceの最新の集計によると、この侵害の影響を受けたデジタル資産は約63億ドル相当に上り、そのうち28億5000万ドル相当が凍結または阻止されたといいます。取引所は損失を顧客に転嫁せず、自社で負担すると表明しました。また、10月31日時点で、影響を受けたトークン資産の98%を補填したとしています。
史上最大の暗号資産ハッキングとなったこの攻撃について、米連邦捜査局(FBI)は北朝鮮のハッカーによるものと断定しました。火曜日、北朝鮮の金正恩総書記の妹、金与正氏は北朝鮮の関与を否定し、FBIの断定は政治的な動機に基づくもので、北朝鮮の国際的な地位を損なうことを意図していると述べました。
雑誌:凍結される前に数十億ドルを移そうと急いだBinanceのハッカー