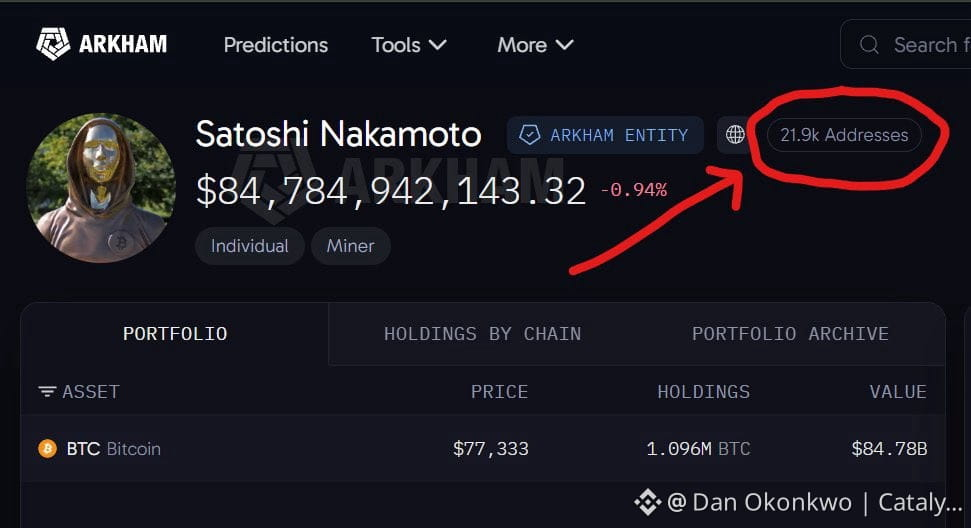
⚠️なぜハッカーはいまだにサトシのウォレットに手を出せないのか?👇👇 109万6000 BTC、847億8000万ドル相当が、17年間手つかずのまま。
1. マスターキーはなく、別々の鍵が2万1900個あるだけ
現在のウォレットの多くは、すべてを管理する1つのシードフレーズを使います。2009年のv0.1クライアントは仕組みが異なっていました。50 BTCをマイニングするたびに、ほかの鍵とは一切つながりのない新しい秘密鍵を生成していたのです。
仮に誰かが1つの鍵を解読できたとしても、手に入るのは50 BTCです。ほかの2万1899個には手が届かず、手がかりもありません。
2. 256ビットの乱数には、AIが学習できるものがない
AIはパターンを見つけるのが得意ですが、純粋な乱数にはパターンがありません。地球上のあらゆるスーパーコンピューターを使って総当たりで探しても、1つの鍵を当てるには数百億年かかります。
3. オフラインで、一度も移動していないため、痕跡がない
鍵はオフラインのwallet.datファイルに保管されていました。クラウドに置かれたことも、誰かにハッキングされる可能性のあるオンラインアカウントに紐づけられたこともありません。マイニング用アドレスからコインが送金されたことは一度もありません。取引がなければ署名が公開されることもないため、逆算するための数学的な手がかりもありません。
4. 唯一の現実的なリスク:量子コンピューティング
現代のアドレスでは、資金を送金するまで公開鍵は明らかになりません。サトシの2009年のアドレスでは違います。公開鍵はブロックチェーン上に記録されており、誰でも見ることができます。
現在のコンピューターやAIには、まだそれらを破ることはできません。しかし、十分に強力な量子コンピューターがあれば、理論上は公開鍵を使って秘密鍵を割り出せる可能性があります。この財産にとって、それが唯一の現実的な脅威です #BTC #Satoshi #Hack #AI
1. マスターキーはなく、別々の鍵が2万1900個あるだけ
現在のウォレットの多くは、すべてを管理する1つのシードフレーズを使います。2009年のv0.1クライアントは仕組みが異なっていました。50 BTCをマイニングするたびに、ほかの鍵とは一切つながりのない新しい秘密鍵を生成していたのです。
仮に誰かが1つの鍵を解読できたとしても、手に入るのは50 BTCです。ほかの2万1899個には手が届かず、手がかりもありません。
2. 256ビットの乱数には、AIが学習できるものがない
AIはパターンを見つけるのが得意ですが、純粋な乱数にはパターンがありません。地球上のあらゆるスーパーコンピューターを使って総当たりで探しても、1つの鍵を当てるには数百億年かかります。
3. オフラインで、一度も移動していないため、痕跡がない
鍵はオフラインのwallet.datファイルに保管されていました。クラウドに置かれたことも、誰かにハッキングされる可能性のあるオンラインアカウントに紐づけられたこともありません。マイニング用アドレスからコインが送金されたことは一度もありません。取引がなければ署名が公開されることもないため、逆算するための数学的な手がかりもありません。
4. 唯一の現実的なリスク:量子コンピューティング
現代のアドレスでは、資金を送金するまで公開鍵は明らかになりません。サトシの2009年のアドレスでは違います。公開鍵はブロックチェーン上に記録されており、誰でも見ることができます。
現在のコンピューターやAIには、まだそれらを破ることはできません。しかし、十分に強力な量子コンピューターがあれば、理論上は公開鍵を使って秘密鍵を割り出せる可能性があります。この財産にとって、それが唯一の現実的な脅威です #BTC #Satoshi #Hack #AI