


推定63億ドル相当の被害をもたらしたBinanceのハッキングの犯人らは、トークン発行者が資金の凍結を試みているにもかかわらず、盗んだ暗号資産の数十億ドル相当を依然として掌握している。
暗号資産史上最大のこの攻撃は、木曜日のUTC午後8時4分に始まった。先月のBitgetへのハッキングを仕掛けた北朝鮮のハッカーと同じ集団につながる犯人らは、ただちに資産の交換を始めた。
ハッカーらの作戦は、USDTやUSDCのように凍結される可能性のある資産を、ビットコイン(BTC)やイーサ(ETH)のように凍結できない資産に交換することだった。
CertiKのエンジニア、ディクソン・ウー氏は、1つのアドレスに送金された5億ドル相当のUSDTを追跡した。ハッキング開始から1時間も経たない20:59 UTCまでに、そのうち3億2,500万ドル相当がマーケットメーカーに売却され、ETHに換えられていた。
彼らが競っていたのは、暗号資産業界で最も強大な権限を持つゲートキーパーたちだ。TetherやCircleといったステーブルコイン大手は、すでに盗難に関与したアドレスのブラックリスト登録を始めていた。
Binanceは金曜日、推定総額63億ドルの盗難資産のうち約30億ドル相当がオンチェーンで凍結されたと発表した。また、追加資金の追跡に向け、法執行機関、発行体、ブロックチェーン分析企業と協力しているという。
盗難の規模は、暗号資産業界の基準で見ても目を疑うほどだ。しかし、資産の約半分がすでに凍結されているなか、犯人たちは盗んだ暗号資産を実際にはどれだけ使えるのだろうか。
停止スイッチのある暗号資産
中央発行体がなく、取引を一時停止するボタンを押せる者もいない分散型暗号資産のBTCやETHとは異なり、TetherのUSDTやCircleのUSDCのような中央集権型ステーブルコインには、特定のアドレスが保有するトークンを凍結できる発行体が存在する。
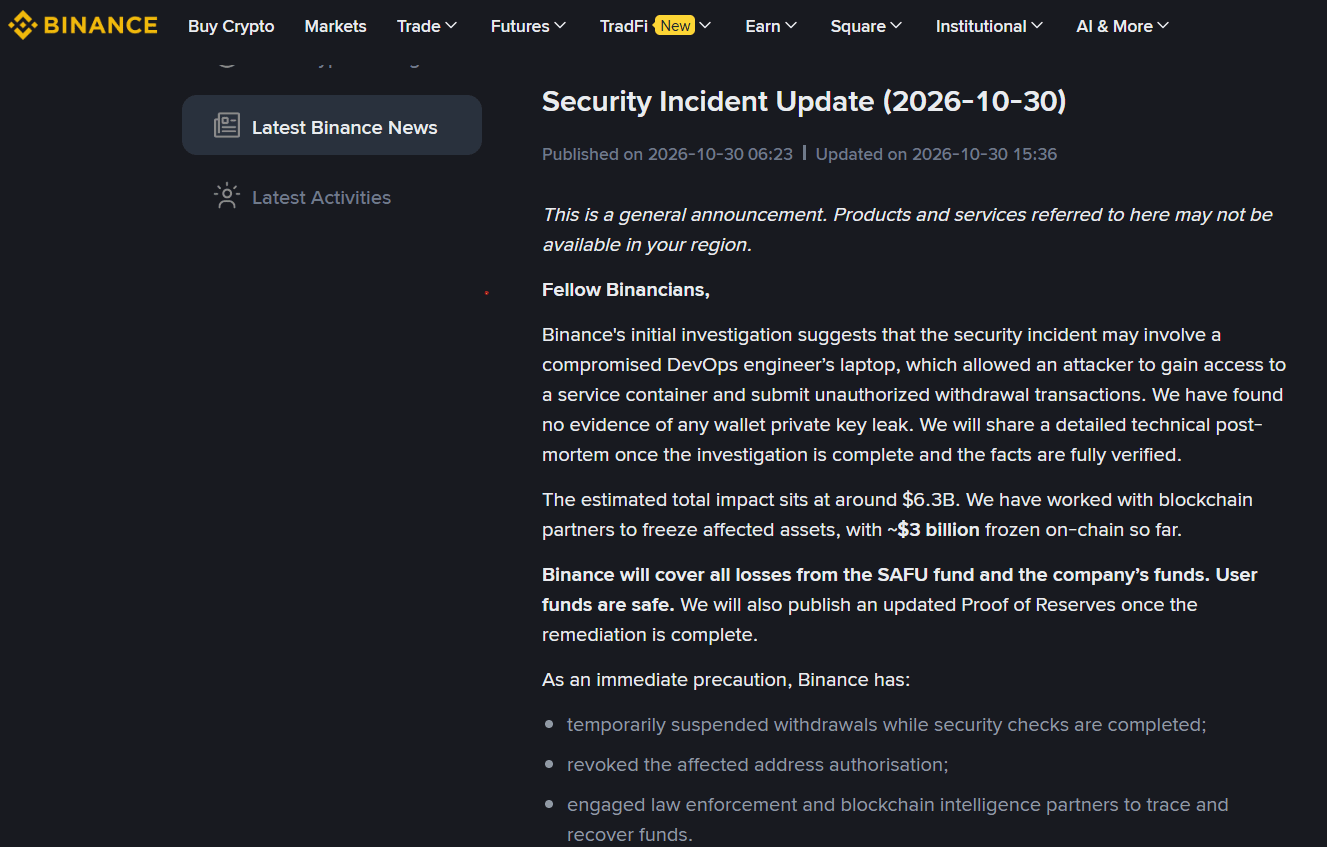
Binanceは、資金の追跡に向けて法執行機関と協力していると発表した。出典:Binance
そのため、こうした事案では迅速に対応できる。Tetherは合計で約15億6,700万ドル相当のUSDTを凍結した。最初の大規模な凍結は、盗難資金が攻撃者の主要なEthereumウォレットに届いてからわずか37分後に行われた。
その3分後、Circleは約8億2,300万ドル相当のUSDCを凍結した。RippleやWorld Liberty Financialなど、ほかの発行体も間もなくこれに続いた。
暗号資産を動かせなくする機能は、ステーブルコインだけのものではない。中央発行体を持たないにもかかわらず、Arbitrumなど一部の分散型プロトコルも傍観していたわけではない。
Arbitrumのセキュリティ評議会は、約3,050万ドル相当のARBとETHを中間の凍結ウォレットに移した。そこから資金を動かすには、評議会による追加措置、またはArbitrum DAOのガバナンス投票が必要となる。
重要な違いが一つある。資金の凍結は、必ずしも資金の回収を意味しない。資産を動かせなくすれば、攻撃者と疑われる者による使用は防げるが、Binanceやそのユーザーに自動的に返還されるわけではない。
Aaveがもたらす複雑さ
分散型融資プロトコルのAaveが加わることで、問題はさらに複雑になる。20:58から21:01 UTCにかけて、攻撃者と関連するウォレットがEthereum上のAave V3に6,000万ドル相当のUSDTを預け入れ、4,460万ドル相当のラップドEther(WETH)を借り入れた。最初の凍結が行われる約40分前のことだった。
Aaveのリスクサービス提供者であるLlamaRiskは、午前1時の更新で、攻撃者のポジションにはその後、約5,990万ドル相当のUSDT担保に対し、4,380万ドル相当の債務があったと述べた。Aaveによれば、このポジションは過剰担保の状態を保っており、プロトコルの資金提供者を危険にさらすものではなかった。
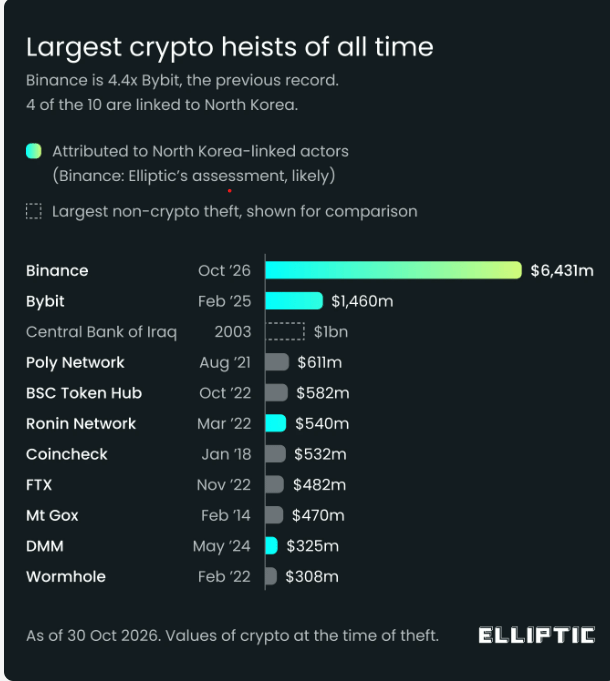
史上最大級の暗号資産窃盗事件。出典:Elliptic
USDTはすでにAaveの融資プールに預け入れられていたため、Aave Chan Initiativeの創設者マーク・ゼラー氏が説明したように、攻撃者のウォレットをブラックリストに登録しても、プロトコルが保有する担保を自動的に取り戻すことはできなかった。
「USDTはドルに裏付けられた本物のお金であり、このポジションは犯罪に関係するものだが、プロトコルの観点では過剰担保になっている」
追加の預け入れと借り入れを防ぐため、AaveはV3とV4の各展開環境で市場を一時的に凍結した。ただし、既存ユーザーは引き続き資金の引き出し、ローンの返済、ポジションの清算が可能だった。
その後Aaveは、V3とV4の市場に対する予防的な凍結を解除した。コントラクトに影響はなく、ポジションは過剰担保の状態を維持していると説明した。
「暗号資産業界では、またいつもの一日だ」とゼラー氏は述べた。
では、攻撃者たちは実際に何を手元に残せるのだろうか。
Ellipticは、金曜日の7:00 UTCまでに28億4,000万ドル相当が凍結されたと推定した。一方、発行体が動かせなくすることのできない約33億3,000万ドル相当の資産は、依然として攻撃者の支配下にある。
凍結によって攻撃者の利益となり得る資金がほぼ半減したものの、残る資金がすべて安全に回収できるというわけではない。
BitcoinやEtherには、TetherやCircleのように個別のアドレスをブラックリストに登録できる中央集権型のトークン発行体がない。そのため、盗まれた資産がこれらのネイティブ暗号資産に換えられると、取引を制限することはできても、凍結するのははるかに難しい。
Binanceは、ユーザー向けセキュア・アセット・ファンド(SAFU)と会社資金を使ってすべての損失を補填すると約束し、ユーザー資産は安全だと述べている。Binanceのリチャード・テン最高経営責任者(CEO)による最新の発表によれば、同取引所はすでに「ユーザーのために盗難資産を回収している」という。
マガジン:サイバーセキュリティの「暗黒の10月」――身を守る方法