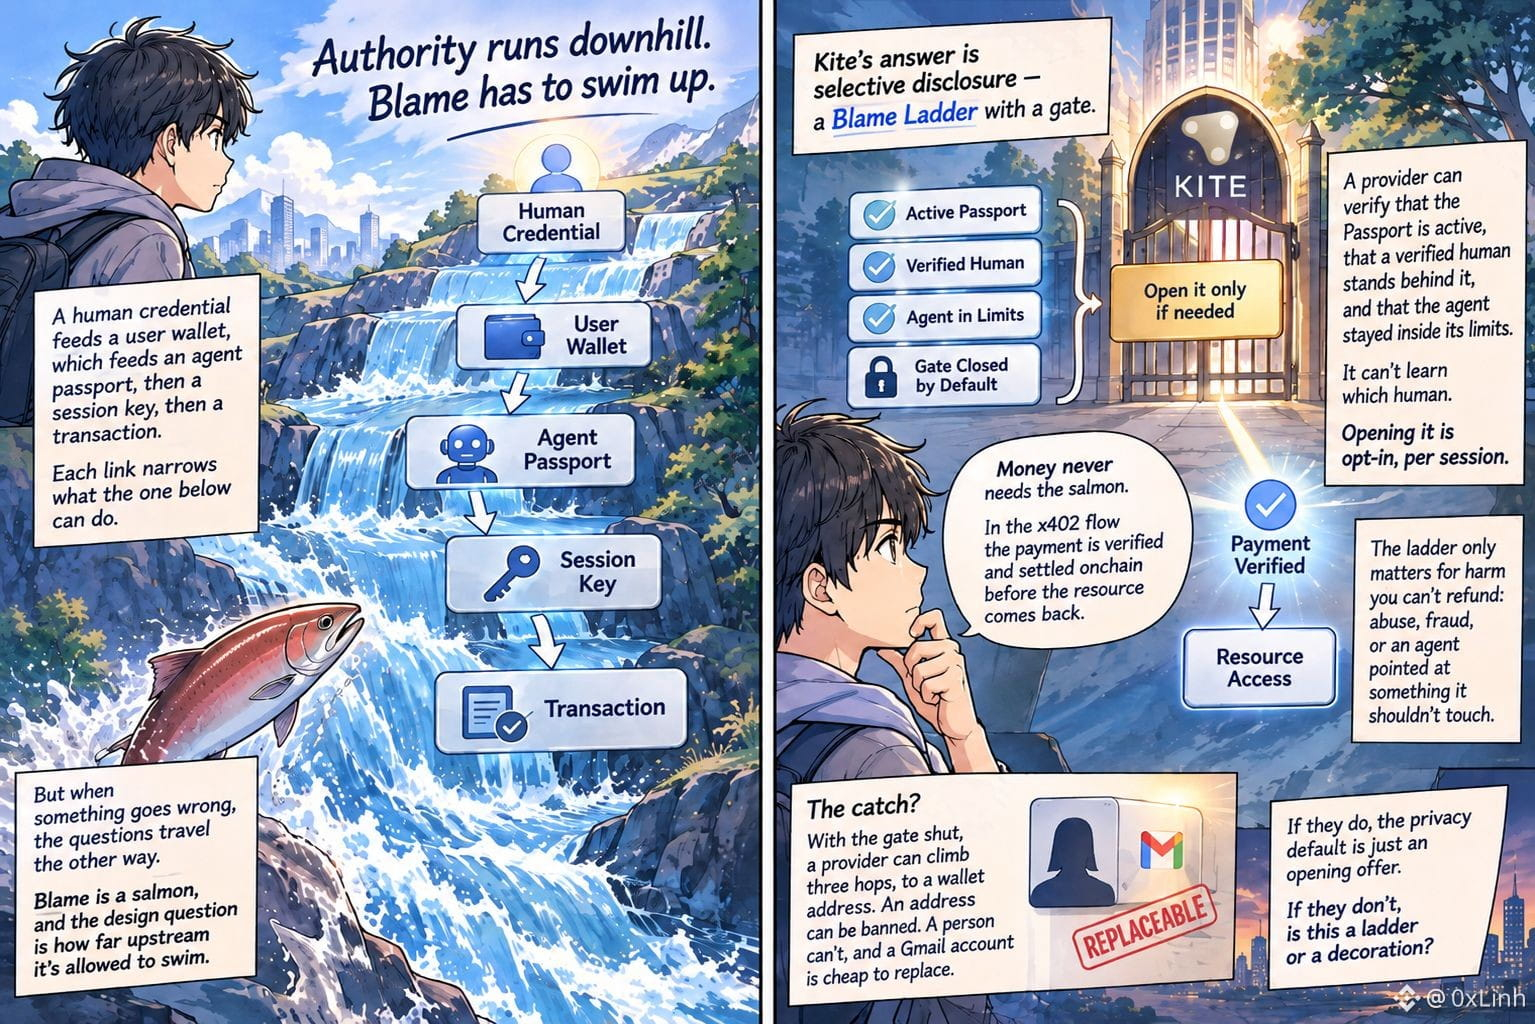
権限は下へ流れる。責任を追及するには、上流へ泳がなければならない。
そんなわけで、私はKite Passportを読むことになった。人間の認証情報がユーザーウォレットに渡り、そこからエージェントのパスポート、セッションキー、そしてトランザクションへとつながっていく。各リンクは、その下にあるものができることを狭めていく。川が支流に分かれ、セッションの権限が使い切られた瞬間に干上がるように。
でも何か問題が起きると、問いは逆方向にさかのぼる。これを送ったのは誰か? 背後にいるのは誰か? 責任はサケのようなもので、設計上の問いは、それがどこまで上流へ泳いでいけるかだ。トランザクションと人間の間には4つの段階があり、最後の段階が肝心だ。
Kiteの答えは選択的開示だ。私はこれを、ゲート付きの「責任の梯子」だと考えている。プロバイダーは、パスポートが有効であること、その背後に認証済みの人間がいること、そしてエージェントが制限の範囲内で動いていたことを確認できる。誰なのかまでは分からない。ゲートはデフォルトで閉じている。開くには、セッションごとに本人の同意が必要だ。
お金の流れにサケは必要ない。x402のフローでは、リソースが返される前に支払いが検証され、オンチェーンで決済される。梯子が関係するのは、返金では済まない被害――悪用、詐欺、あるいは触れてはならないものに向けられたエージェント――だけだ。
私が引っかかったのはここだ。ゲートが閉じていると、プロバイダーは3段階さかのぼってウォレットアドレスまでたどれる。アドレスは禁止できる。人はそうはいかないし、ディープダイブで認証済み人間の例として挙げられているGmailアカウントは、簡単に作り直せる。つまり梯子は池のほとりで終わり、人はまた別の池を掘れる。
パスポートがいくつ存在するかで、私はこれを評価するつもりはない。注目したいのは、誰がゲートを管理するのか、何がゲートを開かせるのか、そして規制対象のカテゴリーに属するプロバイダーが、ゲートの閉じた相手へのサービス提供を拒むかどうかだ。
もし拒むなら、プライバシーを守るデフォルト設定は、単なる最初の提案にすぎない。拒まないなら、これは梯子なのか、それとも飾りなのか?
$KITE
#KiteBBW ⭐️
そんなわけで、私はKite Passportを読むことになった。人間の認証情報がユーザーウォレットに渡り、そこからエージェントのパスポート、セッションキー、そしてトランザクションへとつながっていく。各リンクは、その下にあるものができることを狭めていく。川が支流に分かれ、セッションの権限が使い切られた瞬間に干上がるように。
でも何か問題が起きると、問いは逆方向にさかのぼる。これを送ったのは誰か? 背後にいるのは誰か? 責任はサケのようなもので、設計上の問いは、それがどこまで上流へ泳いでいけるかだ。トランザクションと人間の間には4つの段階があり、最後の段階が肝心だ。
Kiteの答えは選択的開示だ。私はこれを、ゲート付きの「責任の梯子」だと考えている。プロバイダーは、パスポートが有効であること、その背後に認証済みの人間がいること、そしてエージェントが制限の範囲内で動いていたことを確認できる。誰なのかまでは分からない。ゲートはデフォルトで閉じている。開くには、セッションごとに本人の同意が必要だ。
お金の流れにサケは必要ない。x402のフローでは、リソースが返される前に支払いが検証され、オンチェーンで決済される。梯子が関係するのは、返金では済まない被害――悪用、詐欺、あるいは触れてはならないものに向けられたエージェント――だけだ。
私が引っかかったのはここだ。ゲートが閉じていると、プロバイダーは3段階さかのぼってウォレットアドレスまでたどれる。アドレスは禁止できる。人はそうはいかないし、ディープダイブで認証済み人間の例として挙げられているGmailアカウントは、簡単に作り直せる。つまり梯子は池のほとりで終わり、人はまた別の池を掘れる。
パスポートがいくつ存在するかで、私はこれを評価するつもりはない。注目したいのは、誰がゲートを管理するのか、何がゲートを開かせるのか、そして規制対象のカテゴリーに属するプロバイダーが、ゲートの閉じた相手へのサービス提供を拒むかどうかだ。
もし拒むなら、プライバシーを守るデフォルト設定は、単なる最初の提案にすぎない。拒まないなら、これは梯子なのか、それとも飾りなのか?
$KITE
#KiteBBW ⭐️