ハッカーはイーサリアムのEIP-7702の仕組みを悪用し、Binanceへのハッキングを実行
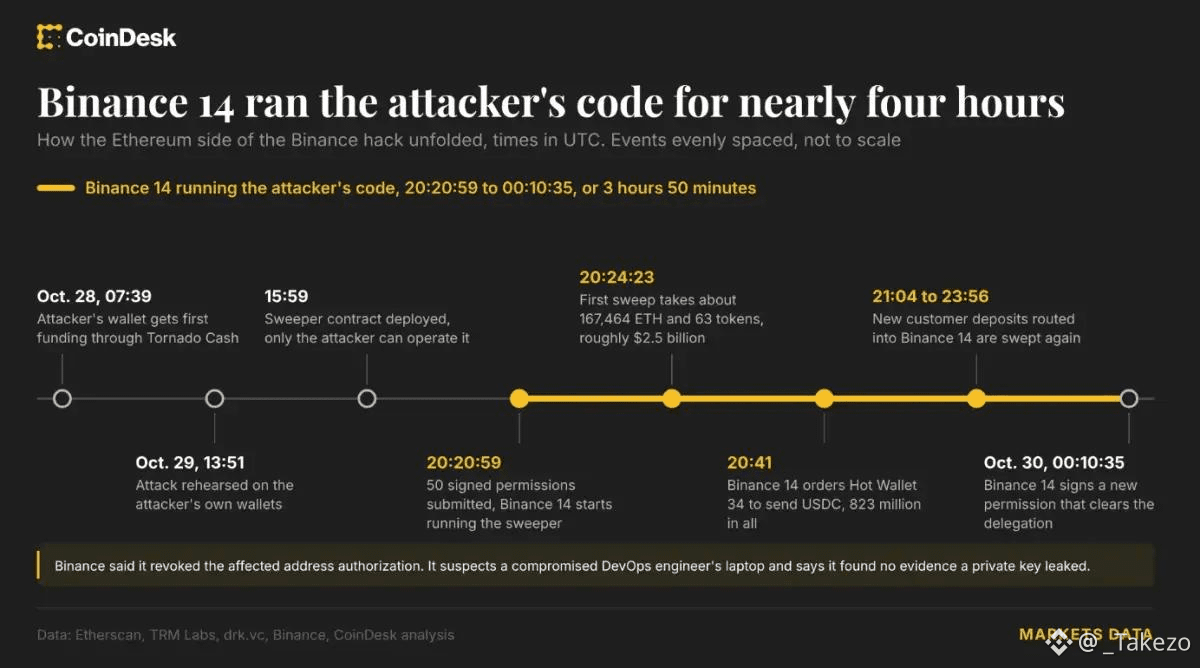
Binanceのセキュリティインシデントで、攻撃者はイーサリアムのPectraアップグレードで導入されたEIP-7702の機能を利用し、わずか4分足らずで25億ドルを盗み出しました。
• 取引所のウォレットを資金吸い上げコントラクトに変換:EIP-7702では、短い委任署名を通じて、通常のウォレットがスマートコントラクトの実行コードを借りることができます。攻撃者は悪意のあるコントラクトを展開し、Binanceの大型ウォレット14をそのコードの実行ツールに変えて、資産を完全に掌握しました。
• トランザクションの連番を先回りして50件の署名を用意:Binanceのホットウォレットは注文を絶えず処理しており、nonceが秒単位で変化するため、ハッカーは18.914.775から18.914.824までの範囲をカバーする有効な署名をあらかじめ50件集めました。これにより、次のnonceが現れた瞬間に、乗っ取りトランザクションが確実に実行されるようにしました。
• 25億ドルを抜き取り、関連するウォレットも支配:ハッカーは1回のトランザクションで167.464 ETHと16億USDTを送金しました。同時に、この委任権限を使って別のホットウォレットにも指示を出し、さらに8億2,300万USDCを引き出しました。その後も、Binanceが権限を取り消すまでの約4時間にわたり、ユーザーの新たな入金を次々と抜き取りました。
なるほど、Binanceがハッキングの追跡と阻止にあれほど時間がかかったのは、こういう理由だったのですね。ユーザーに利便性をもたらす技術が進化するほど、セキュリティリスクも大きくなります。
今回はBinanceをはじめとする取引所がウォレットシステムを刷新するか、イーサリアムが新たなアップグレードを行う必要がありそうです。
Binanceのセキュリティインシデントで、攻撃者はイーサリアムのPectraアップグレードで導入されたEIP-7702の機能を利用し、わずか4分足らずで25億ドルを盗み出しました。
• 取引所のウォレットを資金吸い上げコントラクトに変換:EIP-7702では、短い委任署名を通じて、通常のウォレットがスマートコントラクトの実行コードを借りることができます。攻撃者は悪意のあるコントラクトを展開し、Binanceの大型ウォレット14をそのコードの実行ツールに変えて、資産を完全に掌握しました。
• トランザクションの連番を先回りして50件の署名を用意:Binanceのホットウォレットは注文を絶えず処理しており、nonceが秒単位で変化するため、ハッカーは18.914.775から18.914.824までの範囲をカバーする有効な署名をあらかじめ50件集めました。これにより、次のnonceが現れた瞬間に、乗っ取りトランザクションが確実に実行されるようにしました。
• 25億ドルを抜き取り、関連するウォレットも支配:ハッカーは1回のトランザクションで167.464 ETHと16億USDTを送金しました。同時に、この委任権限を使って別のホットウォレットにも指示を出し、さらに8億2,300万USDCを引き出しました。その後も、Binanceが権限を取り消すまでの約4時間にわたり、ユーザーの新たな入金を次々と抜き取りました。
なるほど、Binanceがハッキングの追跡と阻止にあれほど時間がかかったのは、こういう理由だったのですね。ユーザーに利便性をもたらす技術が進化するほど、セキュリティリスクも大きくなります。
今回はBinanceをはじめとする取引所がウォレットシステムを刷新するか、イーサリアムが新たなアップグレードを行う必要がありそうです。