11個のバージョン。私はある偶然の一致を探している。
まず、はっきりさせておく。Agent Walletは普通のウォレットではない。
署名権をAIに渡し、あなたが一度承認すれば、その後はAIが自分で署名する。
だから最初に思ったのは、絶対に自分のプログラムがやったんだ、ということ。
そこで、全部ひっくり返して調べた。
取引ボットのバックアップは11バージョン。
どのバージョンも、承認先は取引コントラクト、上限額は最大に設定されていた。
この形式ではない。除外。
別のサーバーにもコピーがあったが、プロセスは一度も起動していなかった。除外。
ウォレットのコマンドラインツールは、25万文字が1行に詰め込まれていた。
approveという単語を検索した。ヒットはゼロ。除外。
その時間帯の私の操作履歴は空だった。除外。
4つの可能性はすべて消えた。
誰だってこう考えるだろう。見落としている、5つ目の可能性があるんじゃないか?
だから私は方針を変え、ブロックチェーン全体を調べることにした。
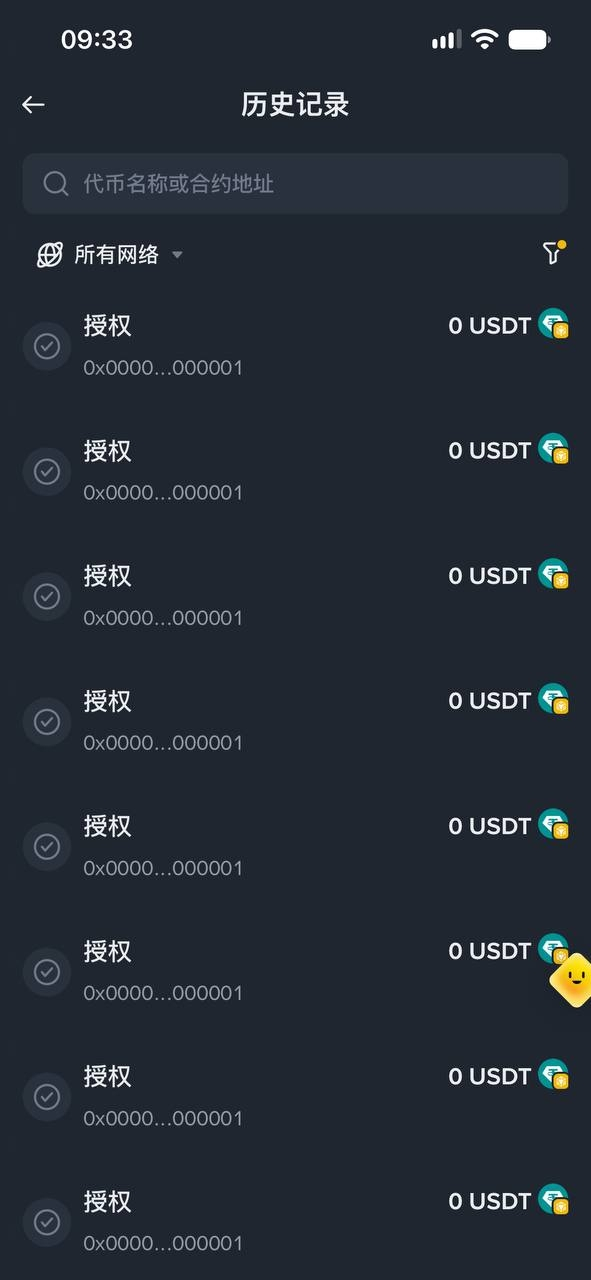
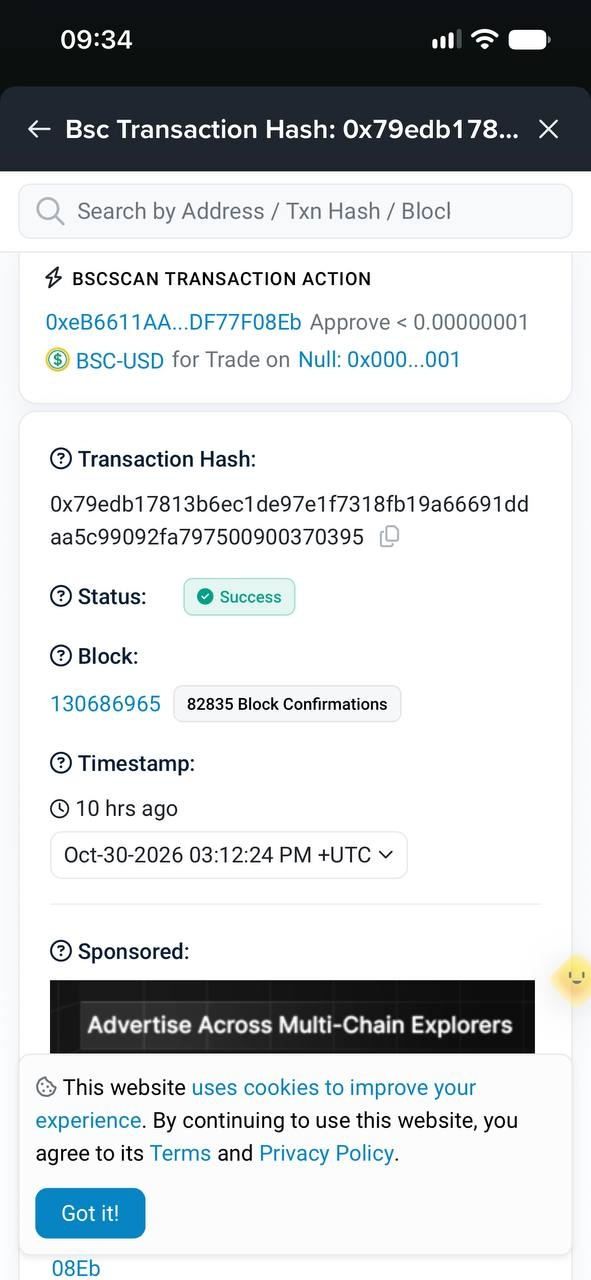
同じ時間帯に、USDTを0x0000…0001へ承認した記録は、全チェーンで合計12件。
すべて私のものだった。
一括スキャンではない。このAgent Walletを狙ったものだ。
ここまで来て、残る疑問はひとつ。
コードを書いたのは私ではない。操作したのも私ではない。スキャンでも私のものは検出されなかった。
この12件は、どこから入り込んだのか?
次回は、Agent Walletで稼ぐ方法を教える投稿について話す。
#链上数据 #AI交易 $BNB