


Cursorは10月29日、侵害されたClaude Code拡張機能をマーケットプレイスから削除しました。これは、悪意のある拡張機能がSSHバックドアをインストールしていたことを研究者が発見した後のことです。推定5,000人のユーザーが影響を受けた可能性があります。この問題にAnthropicのAIモデルであるClaudeは関与していません。代わりに、Cursorの拡張機能マーケットプレイスを通じて、開発者がマルウェアを入手できる状態になっていました。
汚染された2つのビルドが11時間にわたり紛れ込む
Anthropic.claude-codeの侵害されたバージョン2.1.312と2.1.313が、WindowsおよびmacOS向けにCursorのマーケットプレイスでダウンロード可能になっていました。Cursorの告知によると、これらは10月29日の午前2時27分から午後1時35分(太平洋時間)まで、約11時間にわたって公開されていました。
Anthropicは、いずれの悪意あるプラグインも作成していません。OpenSourceMalwareはバージョン2.1.313を調査し、公式npmパッケージ、Open VSXの掲載版、Microsoft VS Code Marketplace版はいずれも影響を受けていないことを確認しました。
正規の拡張機能の前に仕込まれたバックドア
攻撃者は、拡張機能のJavaScriptファイルの先頭に66行のローダーを隠していました。そのため、正規の拡張機能より先に悪意あるコードが実行されました。OpenSourceMalwareの説明によると、
ユーザーがClaudeとの会話を始める必要はありません。拡張機能のモジュールを読み込むだけで十分です。
有効化されると、このコードはコンピューターに関する情報と、そこに保存されている認証情報の種類を収集できました。また、svc-telemetryというSSHキーを生成し、134.209.82.225へのリバーストンネルの作成を試みました。同時に、ポート8099を使ってHTTP経由でコンピューターの情報を送信しました。
Cursorによると、SSHを使った試みは通常、管理者権限がなければ成功しませんでした。それでも、スパイウェアのキーや永続化スクリプトがコンピューターに残っている可能性があります。このコードは引き続き、コンピューターの情報を収集して送信するおそれがあります。
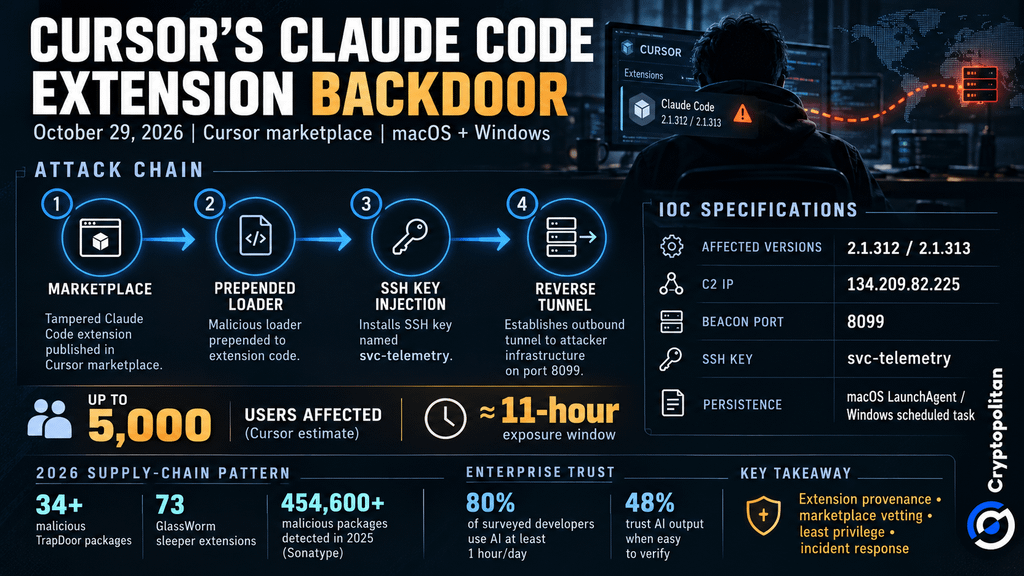 Cursor Claude Code拡張機能のバックドアを解説:攻撃の連鎖、主要なIOC、そして5,000人に及ぶリスク
アンインストールだけでは不十分な理由
Cursorはマルウェアを削除し、マーケットプレイスを一時的に停止しました。また、ほかの拡張機能も確認し、ホスティングプロバイダーと協力して攻撃者のサーバーをオフラインにしました。しかし、それで影響を受けたコンピューターが安全になったわけではありません。Cursorはセキュリティガイダンスで次のように警告しました。
「拡張機能をアンインストールするだけでは不十分な場合があります。ペイロードが独立した永続化スクリプトを設置し、それらが実行され続けるためです。」
こうした永続化スクリプトの例として、macOSのLaunchAgentやWindowsのスケジュールされたタスクがあります。Cursorは、影響を受けた開発者に対し、svc-telemetryのSSHキーを削除し、同社のクリーンアップスクリプトを実行するよう勧告しました。また、影響を受けたコンピューターからアクセスできる認証情報を変更する際は、別の信頼できるデバイスを使う必要があります。
2026年の傾向に当てはまる理由
Cursorのインシデントは、より大きな問題の一部です。攻撃者は、開発者が利用し、信頼しているツールをますます標的にしています。Cloud Security Allianceは、AIアシスタントの設定ファイルに隠された指示を挿入する、34個を超える悪意あるパッケージが関与したTrapDoorキャンペーンについて報告しました。
一方、GlassWormキャンペーンでは、開発者の認証情報や暗号資産ウォレットを狙う潜伏型の拡張機能が使われました。Cryptopolitanは以前、Socketが特定したこうした拡張機能73件について報じています。
問題は拡張機能にとどまりません。Sonatypeは、2025年に新たに確認された悪意あるパッケージが454,600件を超えたと特定しました。Cryptopolitanは、汚染されたnpmライブラリに関する同社の調査結果も取り上げています。これらは別々の攻撃であり、実行者同士のつながりは確認されていません。
企業契約の項目となる「信頼」
開発者の間でAIツールの利用が増えるにつれ、脅威の拡大も明らかになっています。GitHubのOctoverseによると、AIシステムの人気が高まったことで、開発者の活動が活発化しています。
2026年に実施されたStack Overflowの調査で、AIツールの利用について尋ねたところ、回答者の80%が1日に1時間以上使うと答えました。しかし同調査では、AIが生成した内容の妥当性を簡単に確認できる場合に限って信頼すると答えた人が、回答者の48%に上ることも明らかになりました。
企業にとって、AIツールの利用拡大は新たなセキュリティ上の懸念をもたらします。企業は、マーケットプレイスでの審査強化、拡張機能が正規の提供元から来たことの証明、より厳格なアクセス制御を求め始めるかもしれません。また、セキュリティ侵害が発生した際、ベンダーにより迅速な対応を期待する可能性もあります。
こうしたセキュリティ対策は、AIツール導入に伴う新たなコストとなる可能性があります。ただし、これらはあくまで潜在的なコストであり、Cursorのインシデントによる実際の金銭的損失ではありません。
暗号資産のニュースを読むだけでなく、理解しましょう。ニュースレターに登録してください。無料です。