


中国とつながりのあるハッカー集団が、ARTEXというAI駆動型のペネトレーションテスト技術を利用して攻撃を増やしています。CrowdStrikeによると、Vapor Pandaは2026年10月17日以降、このツールを使って世界中の200以上の組織を攻撃しています。作業の大部分はAIが担い、最終的な意思決定は人間が行います。
複数の経路を同時に追求するプランナーエージェントとワーカーエージェント
ARTEXは、攻撃を計画する「プランナー」エージェントと、それを実行する「ワーカー」エージェントを管理する1つの主要エージェントを中心に機能します。エージェントは連携して調査結果を共有しながら、システムをスキャンし、脆弱性を悪用し、ネットワーク内を移動します。CrowdStrikeが提供した情報によると、Vapor PandaはDeepSeekと、正体不明の商用AIシステムを併用しました。わずか1回の攻撃で、プランナーエージェントは14億の入力トークンを使用しました。
このキャンペーンは少なくとも14か国に及びました。標的には外務省や通信事業者が含まれていました。米国では、製薬、半導体、防衛、原子力、金融の各分野にわたる19の組織が攻撃を受けました。
しかし、作戦の規模が大きかったからといって、すべての攻撃が成功したわけではありません。CrowdStrikeが確認した侵入後の活動は、BLOODALCHEMYバックドアの使用を含め、わずか9社にとどまりました。その後、人間のオペレーターがウェブシェルを作成し、パスワードを窃取して、保護されていないマシンを特定することで、攻撃を引き継ぎました。
ConnectWiseからMicrosoft 365まで、別のグループが活動を拡大
ARTEXは、中国と関係のある別のハッキンググループ、Storm-0940も使用していました。Microsoftによると、このグループは早ければ2026年9月にはこのツールを使い始めていました。数百の組織を標的とし、複数の事例で3時間足らずのうちにクラウドへの特権アクセスを獲得しました。Microsoftは同グループを、ConnectWise Cloud Backupへの侵入にも関連付けています。
攻撃の規模は際立っていました。Microsoftの追跡によると、10月10日から14日にかけて、8社の327アカウントに対し、15万1,000件を超えるログイン失敗が発生しました。ピーク時には毎分2,900件に達しました。ただし、ログインの成功は確認されませんでした。
ConnectWiseへの侵入は、このグループの活動のうち別個のものでした。Cryptopolitanが以前報じたように、この侵害の後、攻撃者はクラウドアプリケーションの認証情報を変更しようともしました。
金銭目的の攻撃者、韓国の銀行を標的に
ARTEXを使った3つ目のキャンペーンは、目的が異なっていました。Zscalerの報告によると、2026年9月下旬、攻撃者はこのツールを韓国の金融機関に対して使用し、約6万7,000人分の個人情報を盗みました。
Zscalerは、中程度の確信度で、攻撃者は中国語を話す金銭目的の人物だと評価しました。国家の支援については確認していません。CrowdStrikeも、攻撃者が管理するシステム上でARTEXのファイルとClaude Codeのログを発見しました。
ハッキングのエージェント化
しかし、自動化されたハッキングへの移行は、ARTEXよりずっと前に始まっていました。2025年、Anthropicは、Claude Codeをおよそ30の標的に対して使用した中国政府支援のキャンペーンを明らかにしました。作業の推定80~90%をAIが担っていました。
Googleも、攻撃者が単純なAIへの指示を超え、自律的な作戦へと移行している様子を記録しています。こうした先行事例はARTEXのキャンペーンとは別のものでしたが、AIを活用したハッキングがいかに急速に進化しているかを示しています。
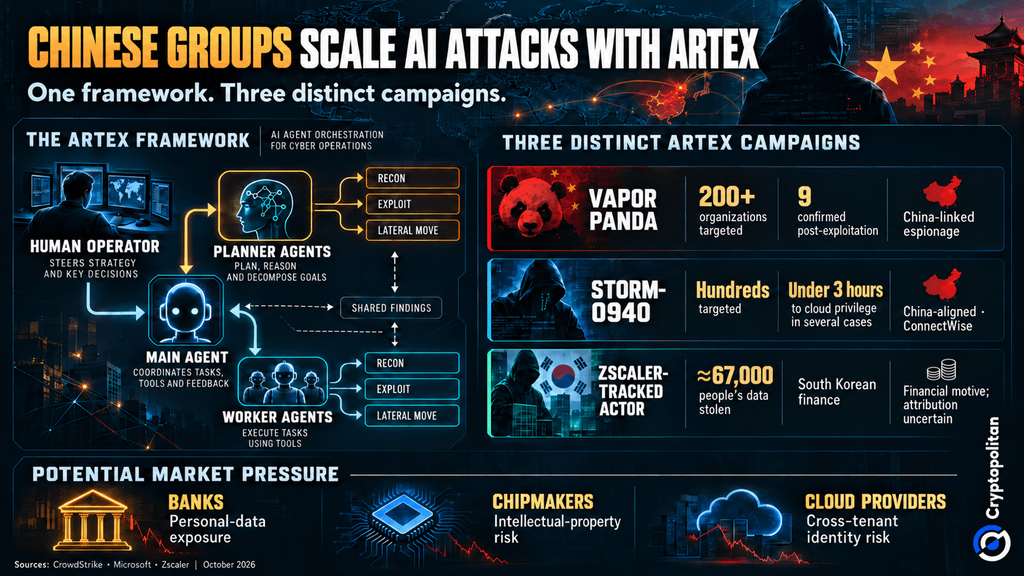 ARTEXのAIハッキングを図解:エージェントのワークフロー、中国系脅威アクター、市場リスク
銀行、半導体メーカー、クラウドプロバイダーへの影響
リスクは、すでに標的となった組織にとどまりません。銀行は顧客データの流出に直面する可能性があり、半導体メーカーは貴重な知的財産を失うおそれがあります。クラウドプロバイダーには、侵害されたアプリケーションの認証情報を通じて複数の顧客が危険にさらされるという別の懸念があります。
業界のデータからは、攻撃の高速化が企業に懸念されている理由が分かります。Verizonの2026年版報告書によると、システム侵入は侵害全体の61%を占めました。Microsoftは、クラウド上の公開されたワークロードが平均5.3時間以内に攻撃を受けたと報告しています。
一方、世界経済フォーラムによると、大企業の65%がサードパーティーやサプライチェーンの脆弱性を最大のサイバーセキュリティ課題とみなしており、2025年の54%から増加しました。
攻撃が高速化し、自動化が進むにつれて、企業はセキュリティ投資を、より強固なID管理、より迅速な検知、サプライヤーの監視強化へと振り向ける可能性があります。
暗号資産業界の最も優れた頭脳は、すでに私たちのニュースレターを読んでいます。あなたも参加しませんか?