

暗号資産業界は長年、秘密鍵こそがデジタル資産のセキュリティの基盤だと説いてきました。
しかし、Binanceの事件は別の疑問を投げかけます。
攻撃者が暗号技術を破る必要はなく、取引を承認するインフラを侵害できる場合、何が起きるのでしょうか?
2026年10月29日、Binanceは約63億ドル相当の暗号資産が関与するセキュリティ侵害を受けました。
初期調査では、DevOpsエンジニアのノートパソコンが侵害されたことが原因とみられていました。しかしその後、Binanceは調査員が侵害の侵入口をさらに発見したと明らかにしました。
興味深いことに、Binanceはウォレットの秘密鍵が漏洩した証拠はないと報告しました。
この詳細は、見出しの数字以上に注目する価値があります。
実際の脆弱性は、ウォレットを取り巻くシステムにあったのかもしれません。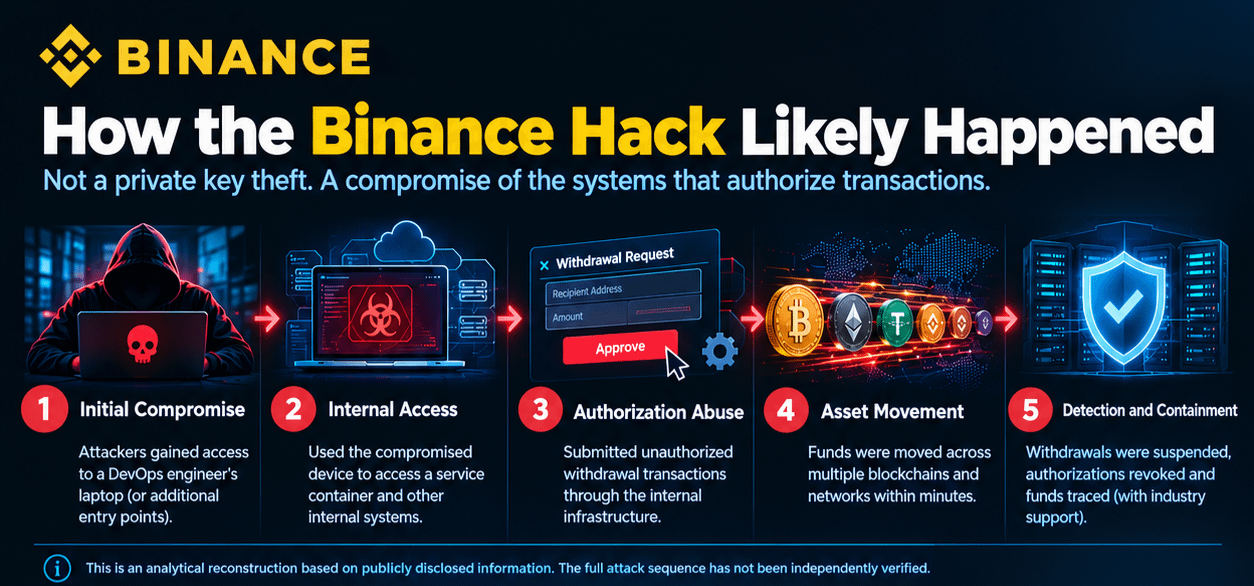
暗号資産取引所は、単なるウォレットの集合体ではありません。従業員のデバイス、クラウド環境、サービスコンテナ、取引承認システム、出金管理が相互につながったインフラです。
攻撃者がこれらの接続されたコンポーネントを十分に侵害できれば、基盤となる暗号技術を直接破らなくても、取引を承認できる可能性があります。
ここでこのインシデントは、単なる別のウォレットハッキングではなく、アーキテクチャ上の問題となります。
2つ目の問題は、リスクの集中です。
取引所は資産を複数のウォレットに分散できますが、それだけで独立したセキュリティ境界が生まれるわけではありません。
複数のウォレットが侵害された承認インフラに依存している場合、資金の分散による保護は期待ほどではない可能性があります。
問題は、取引所がいくつのウォレットを運用しているかだけではありません。
1つのシステムが侵害されたとき、どれほどの損害が生じるかです。
このインシデントには、もう1つ興味深い矛盾があります。
Binanceは、業界パートナーや資産発行者との協力により、影響を受けた資産のうち約30億ドル相当を凍結したと報告しました。
これは連携した介入の有用性を示していますが、同時に、暗号資産エコシステムの一部に存在する中央集権的な管理も浮き彫りにしています。
ステーブルコインの発行者は、特定の資産を凍結できます。この機能は盗難の封じ込めに役立つ一方、資産の回復可能性と、許可不要の所有権との間にトレードオフをもたらします。
この2つを混同してはいけません。
Binanceは、報告された損失を補填するため、会社資金とSAFUの資金から63億4,000万ドル以上を拠出することを約束しました。
これは顧客への金銭的な影響に対処するものです。
しかし、金銭的な補償によって、根本にあるセキュリティ上の問題が自動的に解決するわけではありません。
業界は、侵害されたインフラ、出金承認、監視システム、そして攻撃者のアクセス範囲の限界について、答えを出す必要があります。
このインシデントから得られる最大の教訓は、
私たちはしばしば、秘密鍵が保護されているかどうかで暗号資産のセキュリティを評価します。
おそらく、もっと難しい問いも考えるべきです。
システム内の信頼されたコンポーネントを1つ侵害しただけで、攻撃者はどれほどの資金を移動できるのでしょうか?
鍵を守ることは、資産を守るための一要素にすぎないからです。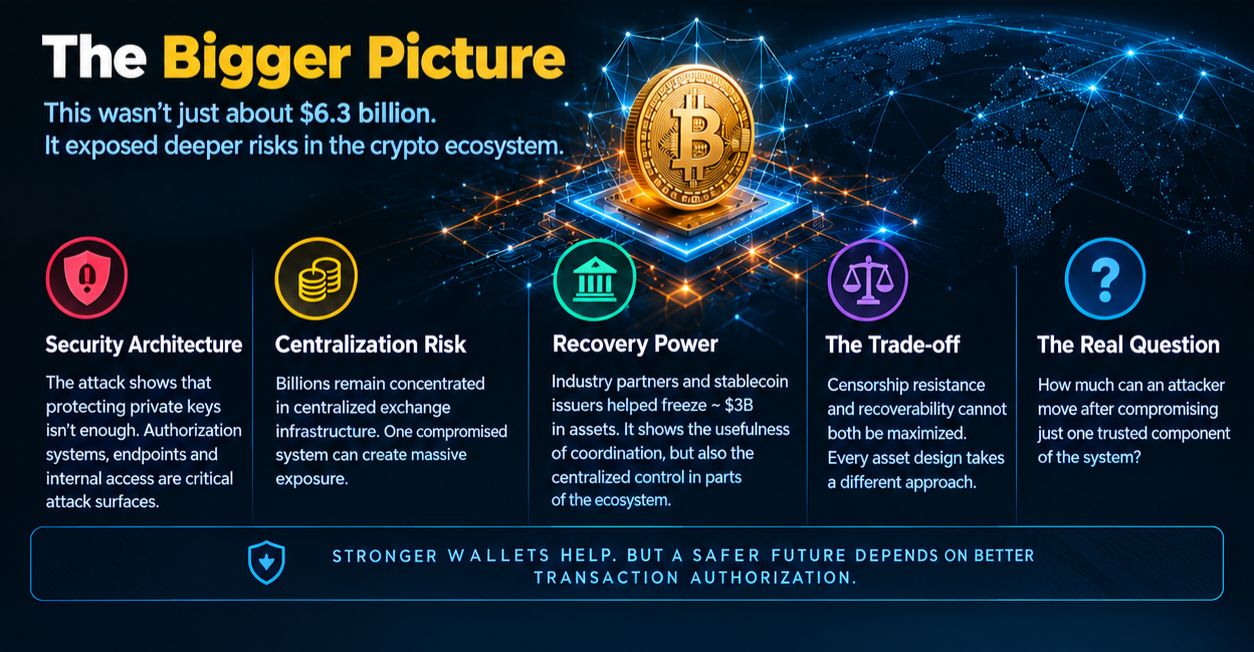
次世代の取引所にとって、より重要なのは何だと思いますか?ウォレットのセキュリティ強化でしょうか、それとも取引承認アーキテクチャの根本的な再設計でしょうか?