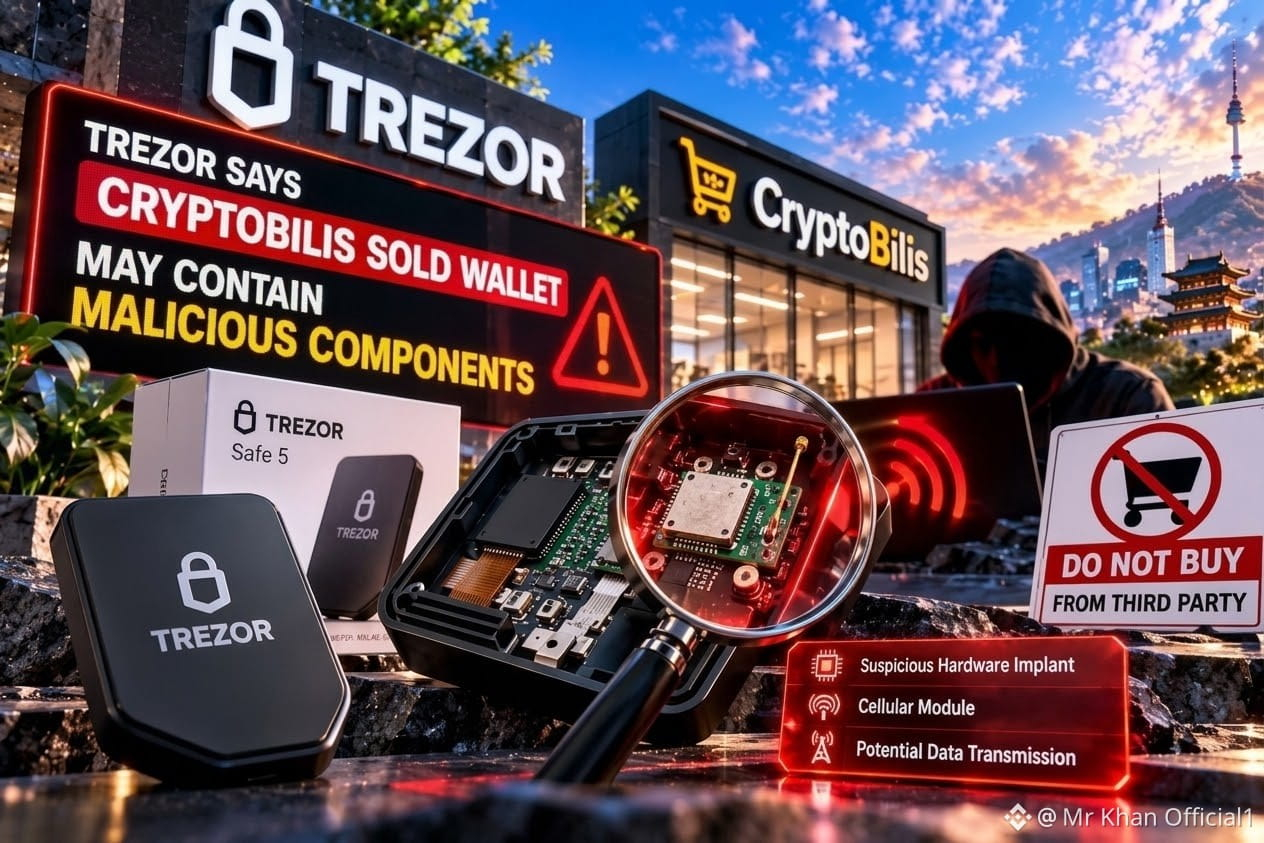
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 TREZORが警告:一部のハードウェアウォレットが改ざんされている可能性 🔐
インドネシアの顧客から、2026年8月にCryptoBilisで購入したTrezor Safe 5の内部に不審な改造があったとの報告を受け、Trezorは重大なセキュリティ警告を発表しました。
報告されたデバイスには、次のものが搭載されていたとされています。
🔹 追加の回路基板
🔹 携帯電話通信モジュール
🔹 アンテナ
これらの部品は、リカバリーフレーズを含むウォレット画面上の情報を取得し、携帯電話ネットワーク経由で送信する可能性があります。
⚠️ 重要:Trezorは、報告されたデバイスを自社のラボでまだ検査していないため、改造の疑いは確認されていません。この件に関連して資金が盗まれたという報告は、Trezorには届いていません。
誰が対応すべき?
Trezorは、2026年3月以降にCryptoBilisが販売したデバイスを購入した人に対し、まったく新しいリカバリーフレーズを設定した新しいウォレットに暗号資産を移すよう推奨しています。
🚫 漏えいした可能性のあるリカバリーフレーズは、絶対に再利用しないでください。
🚫 カスタマーサポートを名乗る相手にも、リカバリーフレーズを絶対に教えないでください。
私の見解:
暗号資産のセキュリティは、オンライン上の脅威への対策だけではありません。物理的なサプライチェーンも、重大なリスクを生み出す可能性があります。
ハードウェアウォレットは信頼できる販売元から購入し、使用する前にデバイスをよく確認しましょう。
今回の件を受けても、第三者のマーケットプレイスで購入したハードウェアウォレットを信頼できますか? 👀
免責事項:この投稿は、教育およびセキュリティ意識向上のみを目的としています。
#HardwareWalletSecurity #CryptoSecurity #GrowWithSAC $BEAT $FUEL $BNB