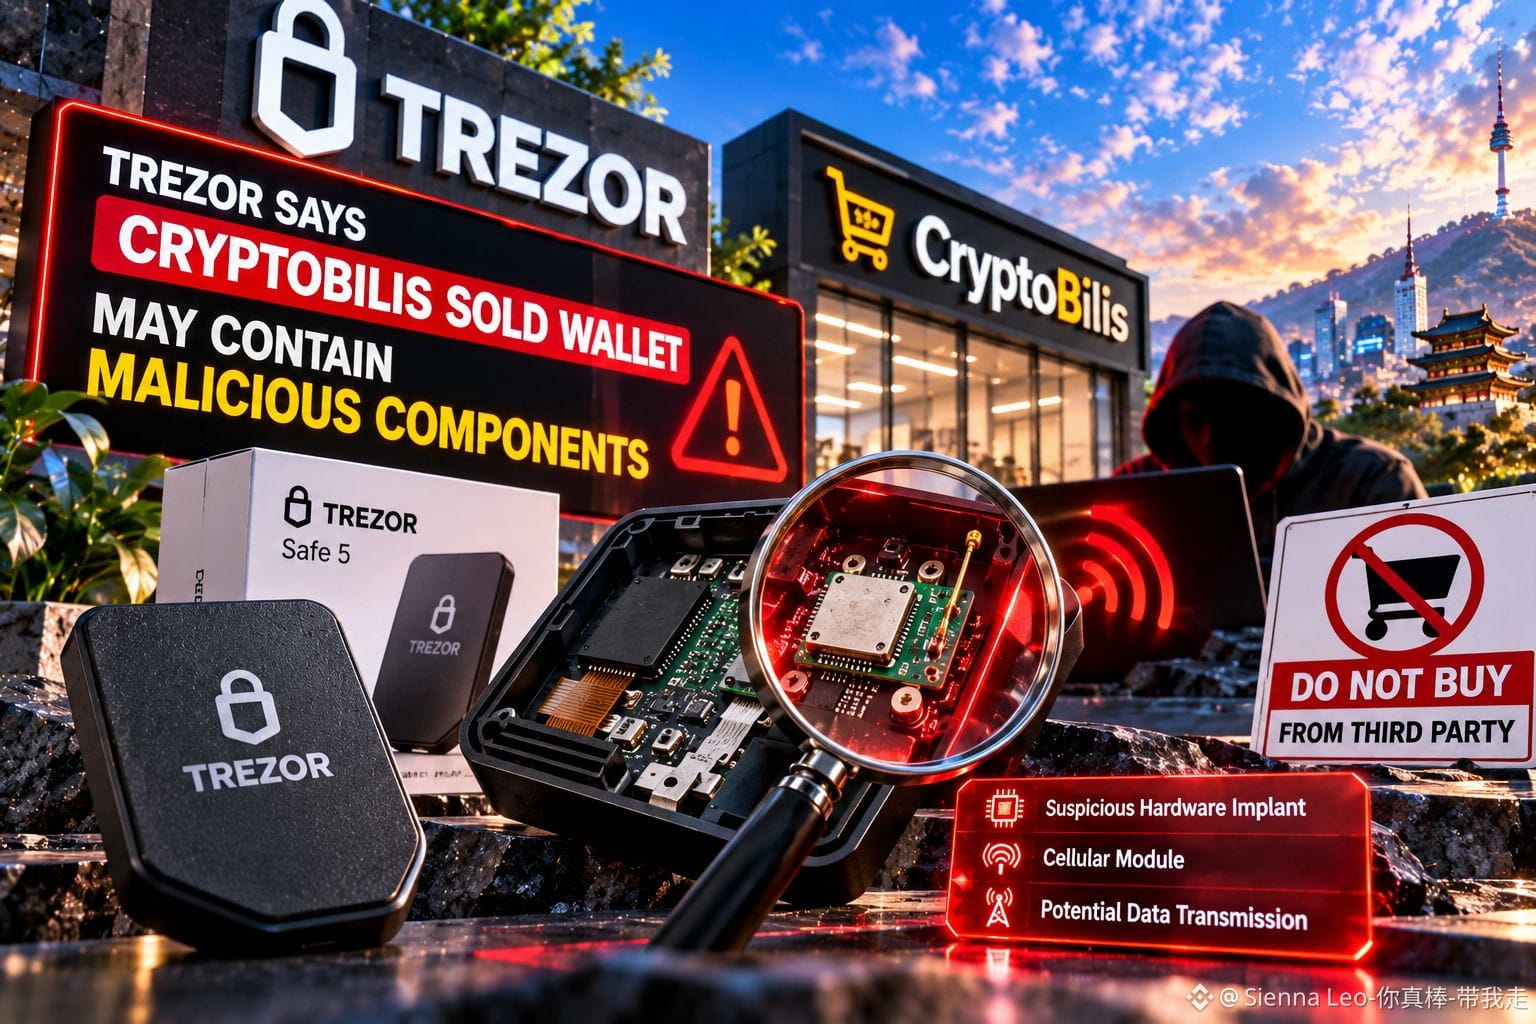
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 Trezorが警告:CryptoBilis経由で販売されたハードウェアウォレットに悪意のある部品が含まれている可能性 🔐
人生の蓄えを守るためにハードウェアウォレットを購入したのに、そのデバイス自体が密かに改造されていたとしたら、と想像してみてください。信頼していたツールが、最も弱い部分になってしまう可能性があります。
インドネシアの顧客から、2026年8月に再販業者CryptoBilisを通じて購入したTrezor Safe 5の内部に、不審なハードウェアが埋め込まれていたとの報告を受け、Trezorは重大な警告を発しました。
報告された改造には、追加の回路基板、携帯通信モジュール、アンテナが含まれていました。ウォレット画面に表示される情報(リカバリーフレーズなど)を取得し、モバイルネットワーク経由で送信する可能性があります。
重要な点があります。Trezorは、報告されたデバイスをまだ自社の研究所で調査していません。疑わしい埋め込み部品の存在は確認されておらず、関連する資金盗難の報告も同社には寄せられていません。
誰が対応すべき?
Trezorは、2026年3月以降にCryptoBilisから供給されたデバイスを購入した人に対し、まったく新しいリカバリーフレーズで新規作成したウォレットに資産を移すよう勧告しています。
漏えいした可能性のあるリカバリーフレーズは絶対に再利用せず、テクニカルサポートを提供すると称する相手にも決して教えないでください。
私の見解:暗号資産のセキュリティは、オンラインで秘密鍵を保護することだけではありません。物理的なサプライチェーンも同じくらい重要です。
最も強固なウォレット保護は、デバイスを接続する前から始まります。
この事件の後でも、サードパーティのマーケットプレイスで購入したハードウェアウォレットを信頼できますか?
免責事項:教育およびセキュリティ意識向上のみを目的としたコンテンツです。
#HardwareWalletSecurity #CryptoSecurity #GrowWithSAC $BEAT $FUEL $BNB