


2026年10月30日 | 暗号資産セキュリティ特別レポート
バイナンスが関与する重大なセキュリティインシデントにより、暗号資産業界のインフラが厳しい監視の目にさらされています。
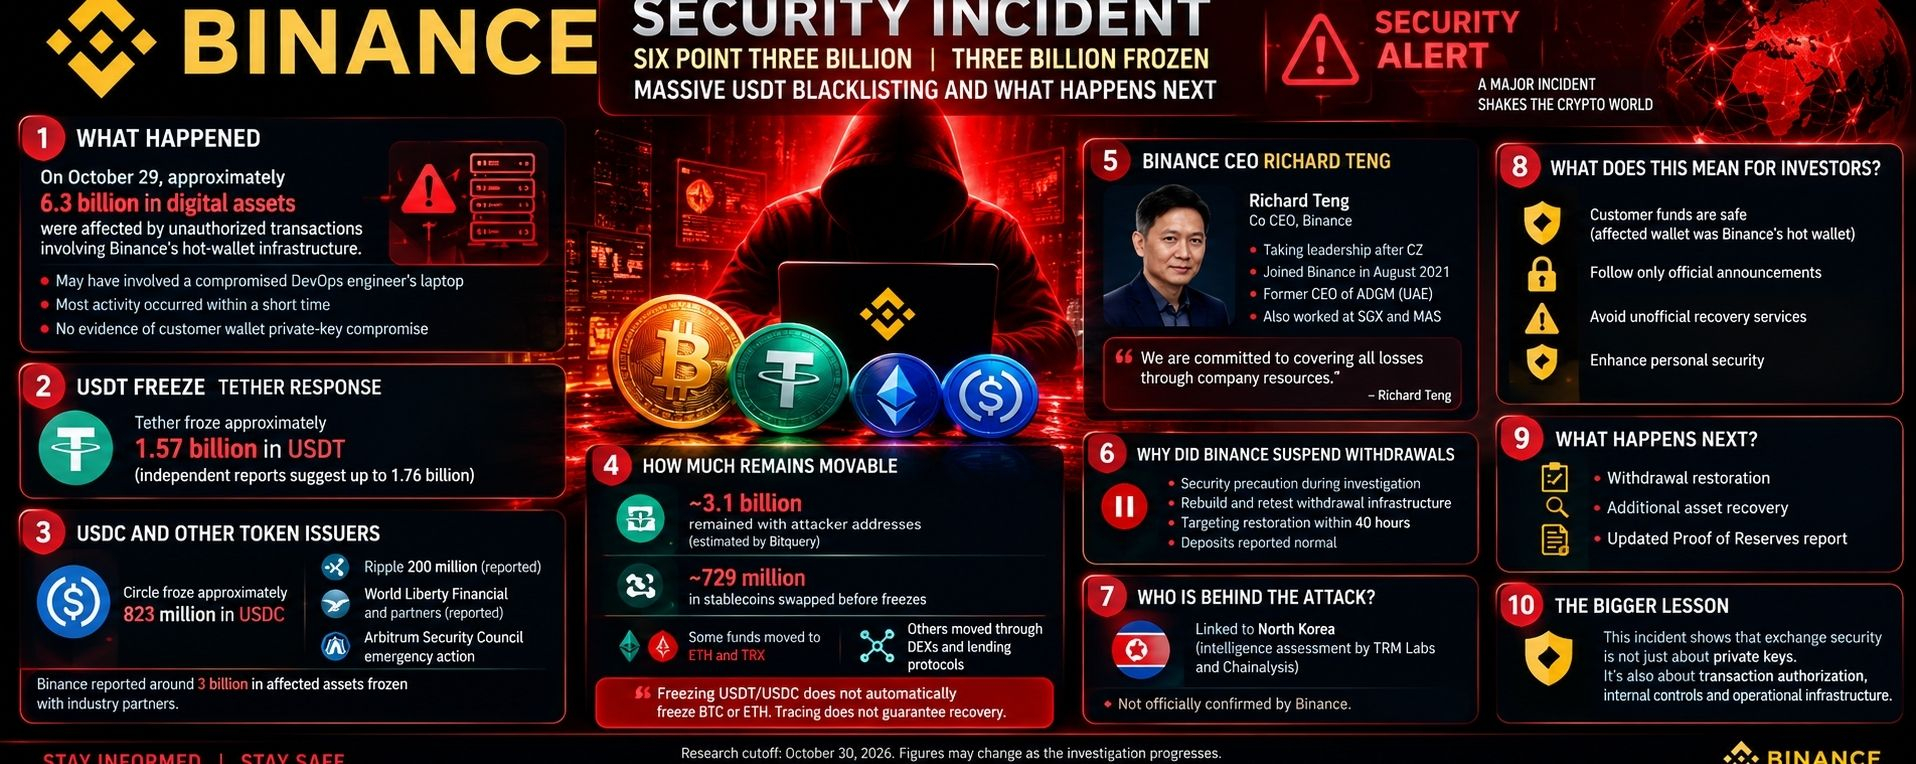
取引所の予備調査によると、10月29日、バイナンス独自のホットウォレットインフラに関わる不正取引により、約63億ドル相当のデジタル資産が影響を受けました。
このインシデントを受け、ステーブルコイン発行者、ブロックチェーン分析企業、セキュリティ研究者、法執行機関が関与する国際的な対応が行われました。
最も重要な進展の一つは、関連するデジタル資産が数十億ドル規模で凍結されたことです。
しかし、実際に凍結されたのはいくらなのでしょうか?USDTはどうなったのでしょうか?そして、影響を受けた暗号資産のうち、直接凍結できない状態で残っているのはいくらなのでしょうか?
入手可能な情報を確認してみましょう。
1. Binanceに何が起きたのか?
Binanceの予備調査によると、DevOpsエンジニアが所有するノートパソコンが侵害されたことが、今回の事案に関係していた可能性があります。
取引所によると、これにより攻撃者がサービスコンテナにアクセスし、不正な出金取引を送信できた可能性があります。
Binanceは、ウォレットの秘密鍵が侵害された証拠はないと報告しました。
影響額の推定は約63億ドルでした。
活動の大部分は比較的短期間に発生しており、取引承認インフラの脆弱性がいかに急速に深刻なセキュリティ事案につながり得るかを示しています。
重要なのは、影響を受けたウォレットは顧客が管理するウォレットではなく、Binance自身の運用インフラに属していたと同社が表明している点です。
2. 大規模なUSDT凍結:Tetherの対応
最も重要な進展の一つは、USDTの発行者であるTetherによるものでした。
報じられた対応によると、Tetherは今回の事案に関連する約15億7,000万ドル相当のUSDTを凍結しました。
一方、Bitqueryによるその後の独立したオンチェーン調査では、凍結されたUSDTの累計額は約17億6,000万ドルと、より大きな数字が報告されました。
これらの数値の違いは、必ずしも別々の凍結が追加で行われたことを意味するものではなく、報告時点や算出方法の違いを反映しています。
この措置は、中央集権型ステーブルコインの重要な特徴を示しています。発行者は特定のウォレットアドレスをブラックリストに登録し、そのアドレスに保有されているトークンの移動を制限できます。
目的は、影響を受けたステーブルコインのコントラクトを通じて、不審な資金が送金または交換されるのを防ぐことです。
3. USDCや他のトークン発行者も対応に参加
関与したのはTetherだけではありません。
Circleは、今回の事案に関連する約8億2,300万ドル相当のUSDCを凍結したと報じられています。
ほかの組織も対応しました。
- Rippleは、関連資金約2億ドルを凍結したと報じられています。
- World Liberty Financialなどのパートナーは、追加のステーブルコインやトークンの凍結を支援したと報じられています。
- Arbitrumのセキュリティ評議会は、同ネットワーク上の資産に関して緊急措置を講じました。
その後Binanceは、業界パートナーの協力により、影響を受けた資産約30億ドル相当がオンチェーンで凍結されたと報告しました。
これらの数値は異なる資産区分や報告時点に基づいているため、慎重に扱う必要があります。
4. 資金のうち、移動可能な状態で残ったのはいくらか?
おそらく、これは調査において最も重要な点です。
Bitqueryによる独立したオンチェーン分析では、10月30日03:54 UTC頃に確認された残高に基づき、約31億ドルが攻撃者のアドレスに残っていたと推定されました。
同社の調査では、関連する凍結措置が実施される前に交換されていたステーブルコイン約7億2,900万ドル相当も特定されました。
一部の資金はETHやTRXに交換されたと報じられており、その他の資産は分散型取引所やレンディングプロトコルを経由して移動されました。
これは、ステーブルコインの凍結措置に大きな限界があることを示しています。
USDTやUSDCを凍結しても、ビットコインやイーサリアムが自動的に凍結されるわけではありません。
BTCやETHには、個々のウォレット残高をブラックリストに登録する同様の能力を持つ中央発行者が存在しません。
こうした資産の追跡は可能ですが、介入には通常、取引所、カストディアン、または法執行機関の協力が必要です。
5. 攻撃者はどのようにインフラを悪用したのか?
Binanceの共同CEO、リチャード・テン氏が、技術面の詳細を追加で説明しました。
10月30日の発表によると、攻撃者はEthereumのEIP-7702機能を利用し、影響を受けたBinanceのホットウォレットに対する、オンチェーンでの不正な実行承認を取得しました。
EIP-7702では、外部所有アカウントが実行機能をスマートコントラクトのコードに委任できます。
この技術自体は、正当なEthereumの標準規格です。
Binanceが説明したセキュリティ上の問題は、通常の社内承認管理を経ずに実行承認を得るため、この機能がどのように利用されたかに関するものでした。
これは重要な区別です。
今回の事案は、EIP-7702自体が本質的に危険であることを示すものではありません。むしろ、ブロックチェーン取引の承認と署名を担うシステムを保護することの重要性を浮き彫りにしています。
6. Binance CEOの対応:損失は誰が補填するのか?
Binanceの共同CEO、リチャード・テン氏は、会社の資金で損失の全額を補填する方針だと述べました。
Binanceは10月30日の発表で、次のように報告しました。
- 本件への対応として、63億4,000万ドル超を確保。
- 約50億ドル相当は、影響を受けたものとまったく同じトークンですでに保有。
- 残りの資産は、市場取引およびOTC取引を通じて取得中。
- 業界パートナーや法執行機関と連携しながら、回収の取り組みを継続。
またBinanceは、今回の事案が自社のホットウォレットインフラに関するものであるため、顧客資金には影響がなかったと述べました。
これらはBinanceが表明した方針と数値であり、独立した監査が完了した結果ではありません。
7. なぜBinanceは出金を一時停止したのか?
Binanceは、事案の調査中にセキュリティ上の予防措置として、入出金を一時的に停止しました。
取引所は、通常のサービスを再開する前に、出金インフラを再構築して再テストする必要があると説明しました。
リチャード・テン氏によると、Binanceはセキュリティテストに問題なく合格することを条件に、日曜日を前に、およそ40時間以内の出金再開を目指していました。
同社は、以下を対象とした包括的なセキュリティレビューも発表しました。
- エンドポイントセキュリティ。
- クラウドインフラ。
- 鍵管理。
- 取引の署名。
- 社内承認システム。
Binanceは、関連する是正措置と検証作業の完了後、更新版の準備金証明レポートを公表することも約束しました。
8. 誰に責任があるのか?
攻撃者の身元は、Binanceによって公式に確認されていません。
ブロックチェーン分析企業は、北朝鮮と関係があるとされるサイバー集団に過去に帰属されている作戦との類似点を指摘しています。
TRM Labsは、この評価に高い確信を示したと報じられています。
ただし、情報分析に基づく帰属の判断は、公式な確認と同じではありません。
調査は現在も続いており、さらなる証拠がない限り、責任の所在を確定した事実として示すべきではありません。
9. 暗号資産投資家にとって、これは何を意味するのか?
今回の事案は、中央集権型取引所のセキュリティに関する重要な問いをいくつも提起しています。
第一に、秘密鍵を保護するだけでは不十分です。取引の承認を担うインフラも保護しなければなりません。
第二に、ステーブルコインの発行者は、特定のトークン残高を凍結できるため、不審な活動への対応で大きな役割を果たすことがあります。
第三に、ブロックチェーンの透明性によって、調査担当者はネットワークをまたいで取引を追跡できますが、資金を追跡できても、回収が保証されるわけではありません。
Binanceは、顧客資金は安全であり、影響を受けた損失を補填すると表明しています。
ユーザーは引き続き公式発表を確認し、非公式な資金回収サービスを利用しないようにしてください。
10. 今後注目すべきことは?
特に注目すべき進展は3つあります。
1. 出金の再開
Binanceの出金インフラの再構築とテストが無事に完了することは、重要な節目となります。
2. 追加の資産回収
調査担当者は引き続きウォレットを特定し、発行者や取引所と連携して不審な資産を制限する可能性があります。
3. 準備金証明の更新
公表が約束されたレポートでは、事案発生後のBinanceの資産状況について、さらなる透明性が示されるはずです。
最終分析
Binanceのセキュリティ事案は、数十億ドル相当の資金がブロックチェーンネットワークを移動したというだけの話ではありません。
暗号資産取引所のセキュリティは、ウォレットの保管だけでは成り立たないということを改めて示す、重大な警鐘です。
取引承認、社内アクセス管理、運用インフラ、リアルタイム監視も同じくらい重要です。
USDTとUSDCの凍結は、中央集権型ステーブルコインの発行者が、不審な資金の移動を制限するうえで支援できることを示しています。
ただし、凍結された資産を、回収済みの資産と安易に同一視してはなりません。
Binanceが次に取り組むべき課題は、インフラが安全に保護されていること、財務上の約束が履行されていること、そして顧客が安心してプラットフォームを利用し続けられることを示すことです。
暗号資産業界全体が得るべき最大の教訓は明らかです。ブロックチェーンのセキュリティは、資産を守ることだけではありません。資産を動かす権限を持つシステムを守ることでもあるのです。
今回は私個人のリサーチ
調査基準日:2026年10月30日。本記事では、Binanceの公式発表と、独立したブロックチェーン調査および第三者による情報分析の評価を区別しています。調査の進展に伴い、数値が変わる可能性があります。
教育および情報提供のみを目的としています。金融上の助言ではありません。