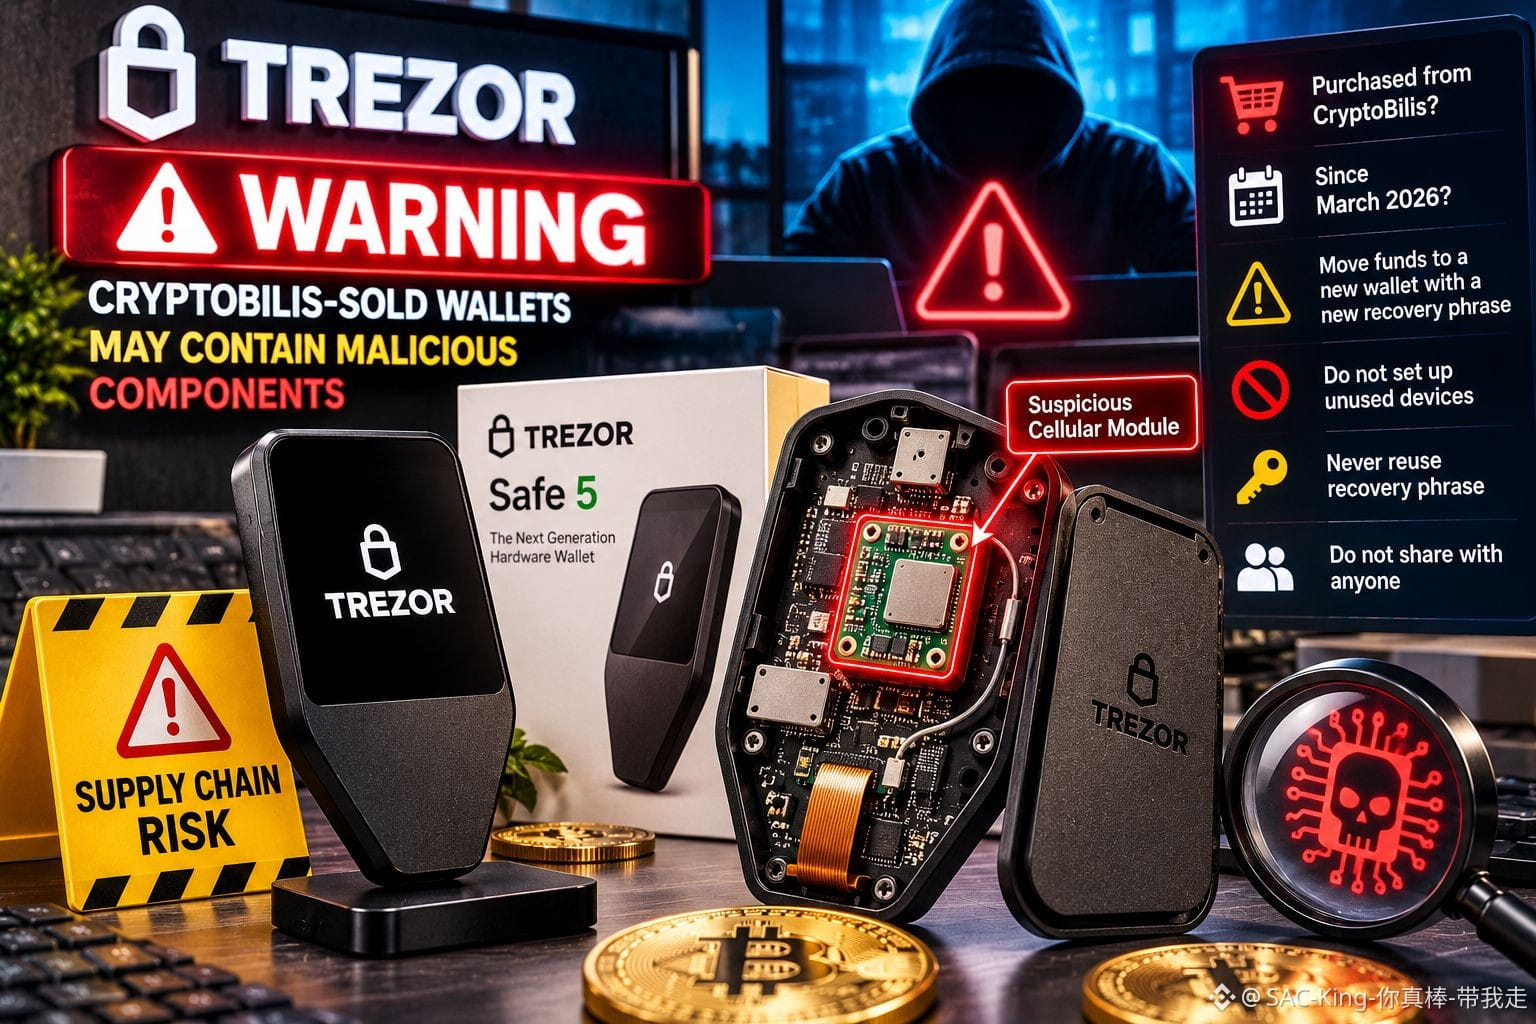
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZORが警告:CRYPTOBILISで販売されたウォレットに、隠された悪意あるハードウェアが搭載されている可能性! ⚠️
最大のセキュリティ上の脅威は、インターネットから来るとは限りません。
信頼しているデバイスの中に潜んでいることもあります。
インドネシアの顧客から、2026年8月に販売業者CryptoBilisで購入したTrezor Safe 5の内部に、ハードウェアが仕込まれていた疑いがあるとの報告を受け、Trezorは緊急の警告を発しました。
報告によると、携帯電話通信モジュールとアンテナを備えた追加の回路基板が、デバイスの画面とメインボードの間に取り付けられていたとされています。ウォレットのリカバリーフレーズを含む機密情報を取得し、モバイルネットワーク経由で送信する可能性があります。
Trezorは、報告されたデバイスをまだ実際に調査していませんが、予防的な警告を発するに足る信頼性が証拠にあると判断しています。
2026年3月以降にCryptoBilisからTrezorを購入した方は、まったく新しいリカバリーフレーズで新たに作成したウォレットに資金を移すことを推奨します。
未使用のデバイスはセットアップしないでください。漏えいしたリカバリーフレーズを再利用せず、サポートを名乗る相手にも絶対に共有しないでください。
私の見解:今回の事案は、暗号資産のセキュリティにおける深刻な弱点を浮き彫りにしています。物理的なサプライチェーンが侵害される可能性があるなら、ソフトウェアを保護するだけでは不十分です。
ウォレットが手元に届く前も含め、あらゆる段階で秘密鍵を保護する必要があります。
サプライチェーンの検証を強化しなくても、ハードウェアウォレットの安全性を本当に確保できるのでしょうか?
免責事項:教育目的のコンテンツです。金融上の助言ではありません。ご自身で調査してください(DYOR)。
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB