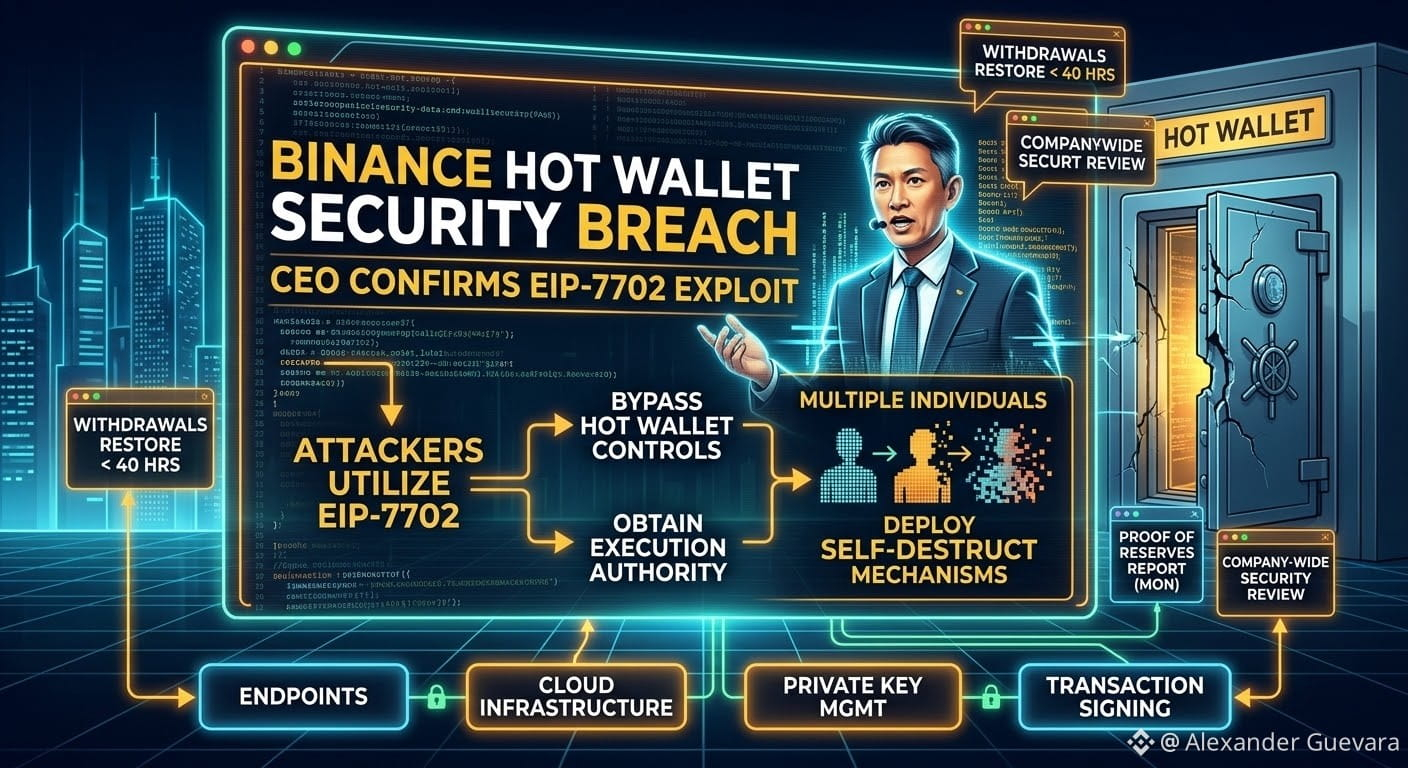
✅BinanceのCEO、攻撃者がEIP-7702を利用してホットウォレットのセキュリティ管理を回避したと確認
BinanceのCEO、リチャード・テン氏によると、攻撃者はイーサリアムの委任メカニズムEIP-7702を悪用し、Binanceのホットウォレットに対する実行権限を取得して、取引所の通常の取引承認管理を回避した。
テン氏は、この攻撃には複数の人物が関与しており、侵害の発生中にツールや痕跡を消去するための自己破壊メカニズムを展開したと確認した。
Binanceは日曜日までの40時間以内に出金を再開する見込みで、月曜日までに完全な準備金証明レポートを公開する予定だ。
同取引所は、エンドポイント、クラウドインフラ、秘密鍵管理、取引の署名を対象とする全社的なセキュリティレビューを実施している。
#RichardTeng #Binance #ETH #EIP7702 #HackerAlert $BNB $ETH $BNCB
@Binance LATAM Official @Yi He @CZ @Richard Teng @Binance News