

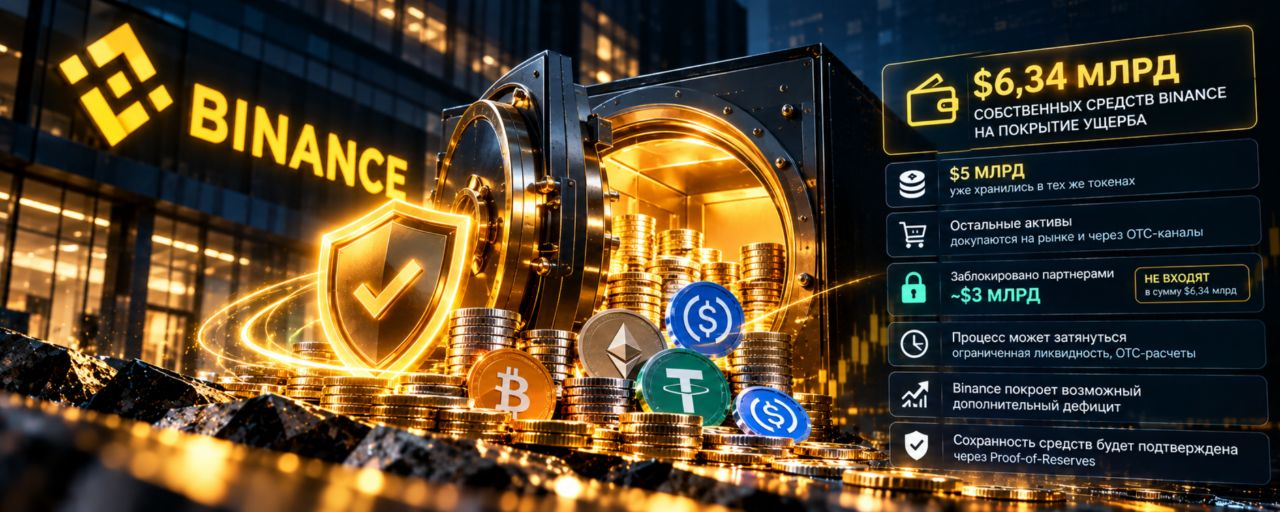
暗号資産取引所のBinanceは、ハッキングの被害を受けたユーザーへの補償を開始し、損失を補填するために自社資本から63億4,000万ドル超を確保しました。
同社によると、このうち50億ドル分は、ハッカーが持ち出したものと同じトークンです。残りの資産については、それぞれの不足分を完全に補填できるよう、市場やOTC(店頭取引)を通じて買い増しを始めました。
プラットフォームのチームは、処理に時間がかかる可能性があると警告しました。一部のコインは流動性が限られており、店頭取引の決済には時間が必要なためです。
Binanceのパートナーの協力により、約30億ドルを凍結できました。これらの資産は63億4,000万ドルという金額には含まれていません。今後、返還と追加検証が必要です。
不足額がさらに大きい場合も、取引所が自己資金で補填すると、同社の代表者は述べました。Binanceは、Proof of Reservesを通じてユーザー資産がすべて保全されていることを公に証明すると約束しました。
リチャード・テン氏の声明
Binanceの共同CEO、リチャード・テン氏は、攻撃はDevOpsエンジニアのノートPCへの侵入から始まったとする暫定的な見解を改めて示しましたが、補足説明も加えました。
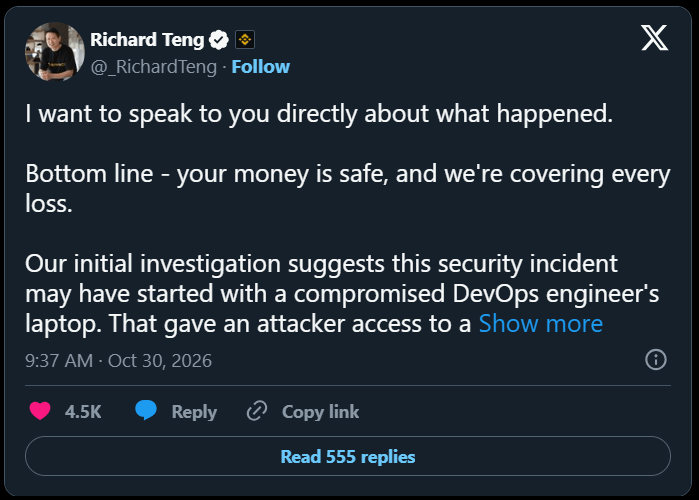
「補足します。攻撃者は単に一人のエンジニアの権限を悪用したわけではなく、『ワンクリック』で完了するような単独の行為でもありませんでした。攻撃はより複雑なものでした。調査では、特定の従業員の責任は確認されていません」と同氏は書きました。
テン氏はまた、取引所が以前に発表した対応策として、出金の停止、侵害されたアドレスのアクセス権の取り消し、法執行機関への通報を挙げました。Binanceは具体的にどの機関に通報したかを公表していません。
共同CEOは、調査とすべての事実確認が完了した後、インシデントの詳細な技術分析を公開すると約束しました。
その後、#Binance に、従業員のノートPC以外にも追加の侵入経路が調査で判明したと補足されました。詳細は明らかにされていません。同じ更新で、取引所は45時間以内に出金を再開すると約束しました。入金は通常どおり利用できます。
2025年2月、ハッカーがBybitから14億6,000万ドルを盗み出したことを思い出してください。Binanceでのインシデントが起きるまでは、この攻撃がCEX史上最大のものとされていました。