72秒でバイナンスの数億ドル相当の資産が流出。最新情報から、綿密に計画された今回のセキュリティ事件を整理🚨🚨
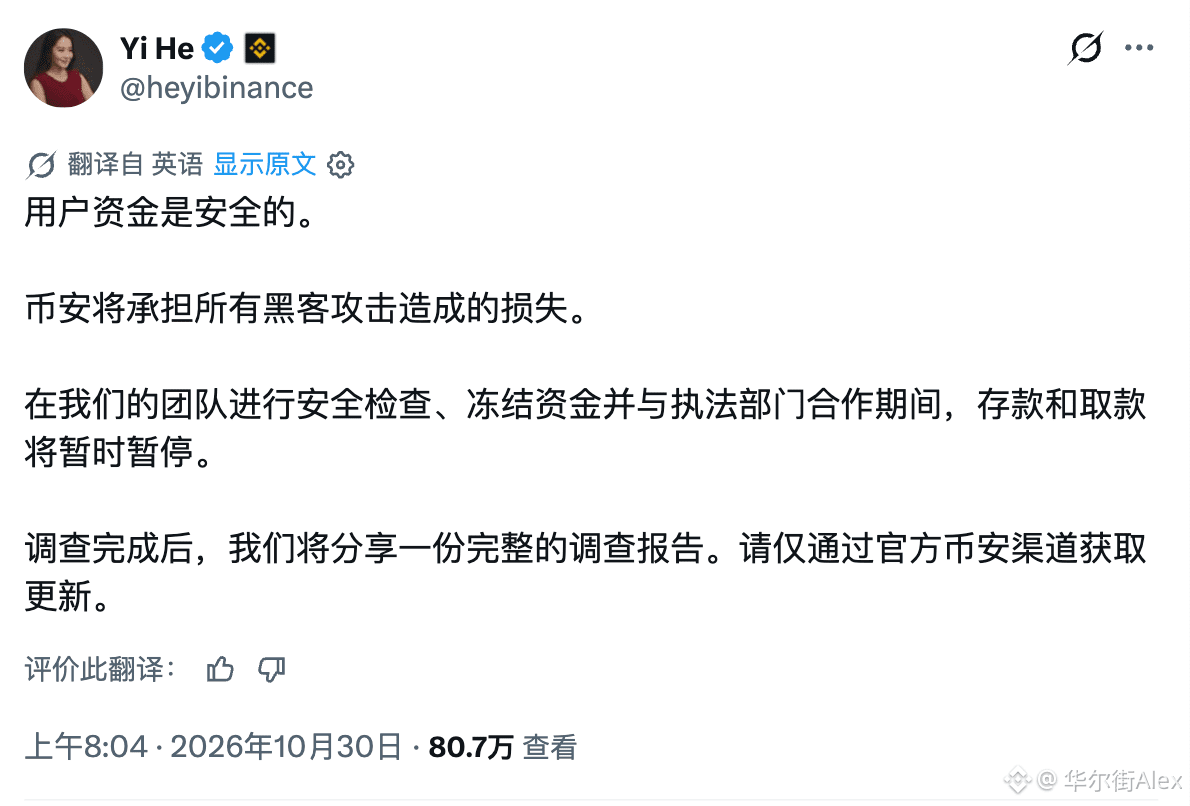
まず結論から:ユーザーの資産はバイナンスが全額補償!!!SAFU基金と会社資金の両方で対応し、入金はほぼ復旧、出金もこの1〜2日中に再開する見込みです。
資産はどのように盗まれたのでしょうか?今日の午前4時20分、攻撃者は1件のトランザクションに署名済みの承認を50件詰め込み、ホットウォレットBinance 14にEIP-7702の委任を設定。4分も経たないうちに、ウォレットの資産をすべて抜き取りました。最も異例なのは、秘密鍵が流出していなかったことです。バイナンスの初期調査によると、あるエンジニアのPCが侵害され、攻撃者は社内プロセスを悪用して、システムに署名させたとのことです。
その後は資産を奪い合う展開に!
- 4:24、最初の資産移動が完了してから24秒後、別のホットウォレットBinance 16からも2万8000 ETHと5574万 USDTが署名され、引き出されました
- 5:42、2億 USDTがBinance 14に送金され、72秒後に抜き取られました。幸い、ハッカーの受取アドレスはすでにTetherによってブラックリストに登録されており、この2億 USDTは現在凍結され、1円たりとも動かせません
- 6:22、バイナンスがXで出金停止を発表
- 6:55、バイナンスが残りの資産をコールドウォレットに回収し始めました
オンチェーン分析機関は、北朝鮮のハッカー集団をすでに特定しています。報道によると被害総額は約63億ドルで、そのうち約30億ドルはTetherやCircleなどの提携先によって凍結され、ほぼ半分を取り戻しました。暗号資産の歴史上、これほど迅速な対応はあまり例がありません。
事件はすでに起きてしまいました。凍結や追跡はバイナンスに任せましょう。一般ユーザーが特に気をつけるべきなのは、こうしたセキュリティ事件の後に発生する二次詐欺です。重要ポイント!!!ここ数日、「補償金の受け取り」「ハッカーの次の標的」などをうたうリンクはすべてフィッシングです。絶対にクリックしないでください⚠️
バイナンスは倒れてはいけません。すべてが過ぎ去ると信じています🙏🙏#币安被盗 #何一