


Binanceのセキュリティ侵害を起こした攻撃者は、分散型金融(DeFi)の融資プロトコルAaveを利用し、盗んだステーブルコインをEthereumに交換した。資産を凍結できる中央集権型の発行体の手の届かない場所へ移そうとしたためだ。
オンチェーンデータによると、攻撃者に関連するウォレットは、盗んだUSDT約6,000万ドル相当をEthereum上のAave V3に担保として預け入れ、当時約4,460万ドル相当のラップドEther(WETH)19,762枚を借り入れた。
マイルストーン | Binance、史上最大の暗号資産エクスプロイトでハッキング被害
この戦略は、暗号資産の盗難捜査における重大な脆弱性を浮き彫りにしています。
USDTやUSDCなどのステーブルコインは、犯罪の疑いがある活動との関連が判明した場合、発行元が凍結できます。一方、イーサリアムには同様の権限を持つ中央発行者が存在せず、個別のアドレスをブラックリストに登録して送金を阻止することはできません。
攻撃者はAaveを利用することで、盗み出したUSDTを実質的に担保として差し入れ、中央集権型取引所を通じてステーブルコインを直接ETHに売却することなく、別の資産を調達しました。借り入れたWETHはその後、別のウォレットに移されてETHに交換され、発行元による凍結では資金の移動を阻止しにくくなりました。
バイナンスのハッカーはAaveを使い、盗んだ暗号資産をどう現金化したのか
タイミングが重要でした。
Aaveでの取引は協定世界時20時58分から21時01分の間に行われ、Aave市場で最初の緊急凍結が実施される約40分前でした。そのため攻撃者は、プロトコルが新たな貸し出しを制限する前に、担保をもとに借り入れることができました。
Aaveはその後、このポジションでは約5,990万ドル相当のUSDTが担保として差し入れられ、未返済債務は4,380万ドルだったと確認しました。同社によると、このポジションは
担保超過で、
通常の清算手続きの対象であり、
Aaveのサプライヤーに損失をもたらすものではありませんでした。
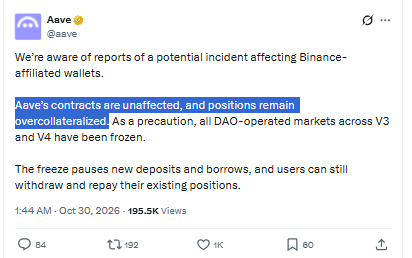
このインシデントを受け、Aaveはリスク管理サービス提供者と連携して緊急対応を実施し、複数のネットワークで準備金を凍結して、さらなる預け入れや借り入れを防ぎました。この措置の対象は、16のネットワークにおけるAave V3の175の準備金と、4つのネットワークにおけるAave V4の117の準備金でした。
重要なのは、このインシデントでAaveのスマートコントラクトが悪用されたわけではないという点です。
そうではなく、攻撃者はプロトコルの正規の貸し出し機能を資金の逃げ道として利用しました。この事例は、大規模な取引所侵害の後、分散型金融インフラが資金洗浄のプロセスに組み込まれ得ることを示しています。
この一件は、DeFiプロトコルが直面する難題も浮き彫りにしています。
金融サービスへの許可不要のアクセスを提供しながら、通常どおり機能する貸し出しや取引のインフラを通じて急速に資金を移動させる犯罪活動に対応することです。
DeFi|大手DeFi融資プロトコルから撤退する主要リスク管理プロバイダー、その理由とは
世界の暗号資産に関する最新ニュースをチェックしませんか?
こちらからWhatsAppチャンネルに参加してください。
最新の投稿やお知らせをXでフォロー
Telegramコミュニティに参加して交流しましょう
___________