


Polymarketは、監視スクリプトが侵害されたため短期間の停止を余儀なくされた後、2026年10月29日に国際取引所での取引を再開した。同取引所は注文を停止し、リレイヤーの稼働を中断するとともに、顧客に資金を返還すると約束した。別個の米国向けプラットフォームへの影響はなかった。
稼働中の取引セッションにアクセスした監視スクリプト
Hudson Rockは、DebugBearのリアルユーザーモニタリングスクリプト内に15,187バイトの悪意あるペイロードを発見した。このペイロードは、保存済みのアカウント情報にアクセスし、トレーダーの認証済み顧客を特定したうえで、ポジションの売却やトークンの移転を試みることができた。
Polymarketのウェブサイトのコードからは、DebugBearのスクリプトが削除されていたことも確認された。今回の攻撃は、スマートコントラクトの欠陥ではなく、ウェブサイト上で動作するコードを悪用したとみられる。
キャンセルのみのモードに移行し、米東部時間午後3時までに修正
Polymarketは2026年10月29日、国際取引所をキャンセルのみのモードに移行した。同社のステータスアカウントは、プロバイダーが侵害され、英国の法執行機関に通報したと発表した。
2026年10月29日、米東部時間午後3時ごろ、Polymarketで取引が再開された。同社は返金方針を発表した。CNBCの報道によると、1万ドル未満の損失を被った顧客には、2026年10月30日までに返金される見込みだ。一方、それを超える損失を被った顧客は、まず免責同意書に署名する必要がある。同社は返金計画を伝えたものの、実際に返金が行われたかどうかは確認していない。
DebugBear、顧客にコードの削除を要請
DebugBearもセキュリティ上の問題を認めた。2026年10月29日、専門の対応チームが調査を進める間、同社は顧客に監視コードを削除するよう求めた。
現在進行中のセキュリティインシデントの影響を受けています。当社のRUM製品をお使いの場合は、ウェブサイトから埋め込みコードを削除してください。
— DebugBear(@DebugBear)2026年10月29日
この警告は、より広範な懸念を浮き彫りにした。サードパーティー製スクリプトは、正規のウェブサイト内で実行される可能性がある。侵害された場合、ユーザーが使用中のブラウザーセッションにアクセスする恐れがある。
暫定的な損失推計と確定した損失
現時点では、金銭的損失の全容は明らかになっていない。CNBCの報道によると、Betting IntelligenceとPolysightsは、2026年10月29日に710個のウォレットが関与した、少なくとも270万ドルの出金を追跡した。
一方、Hudson Rockは、代替の受取先アドレスに約219万ドルがあることを特定した。しかし、その残高だけでは盗まれた金額は確定できない。Polymarketは損失総額をまだ確認していない。
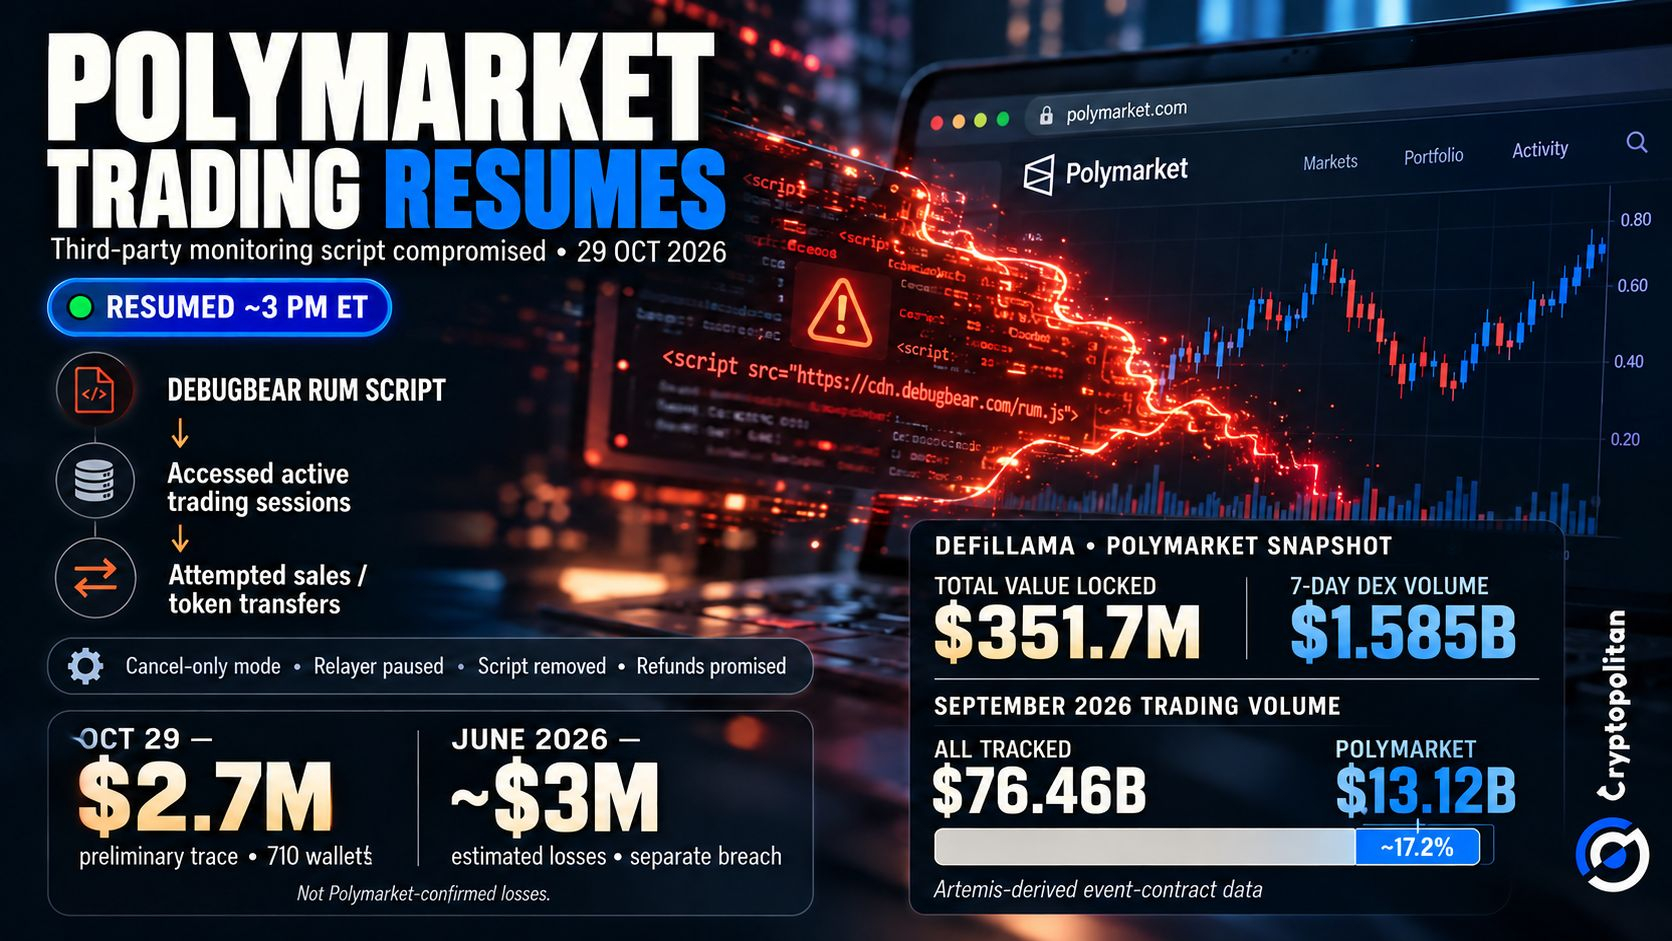 PolymarketのDebugBear侵害:取引状況、270万ドルの損失推計、市場データ
過去にもベンダー関連の障害が2件、共通原因は確認されず
Polymarketでベンダーに関連するセキュリティ問題が起きたのは今回が初めてではない。2026年6月、HalbornとTechCrunchは悪意あるスクリプトによる攻撃を報じた。この攻撃では、少なくとも11個のウォレットから約300万ドルが流出したとされる。当時もPolymarketは返金を約束した。
それ以前の2025年12月には、別の認証プロバイダーの侵害により、ユーザーのアカウントが影響を受けた。CryptopolitanとCertiKは、いずれもこのインシデントを記録している。
3件はいずれも外部プロバイダーが関係していた。しかし、同一の攻撃者や根本原因に結びつける証拠はない。
780億ドル規模のセクターで繰り返されるベンダーへの依存が意味するもの
こうしたインシデントが繰り返される一方で、予測市場では取引活動が拡大している。Artemisのデータを基にした報告書によると、2026年9月に追跡対象となった市場の取引高は合計764億6000万ドルに達した。Polymarketの取引高は131億2000万ドルだった。これらの数値は取引活動を示すものであり、保有資産額ではない。
成長に伴い、セキュリティ上の懸念がより鮮明になっている。CertiKは、従来型のウェブサービスとブロックチェーン技術を組み合わせたプラットフォームにも、依然として一元化された脆弱性が存在し得ると警告している。
こうしたリスクは、機関投資家の参入を妨げる可能性もある。Jefferiesによると、ヘッジファンドは関心を示しているものの、慎重な姿勢を崩していない。流動性、コンプライアンス、評判に関する懸念が、引き続き参入の障壁となっている。
一方、KPMGは、ベンダー、ブローカー、取引所、清算機関それぞれの責任の違いを強調している。米国で規制される取引所は、市場監視、システムの安全対策、参加者保護に関する要件を満たさなければならない。しかし、こうした規則がPolymarket Internationalに自動的に適用されるわけではない。
Polymarketにとって、取引の再開は課題の一部にすぎない。より大きな試金石は、外部プロバイダーに起因するリスクを管理し、ユーザーの信頼を取り戻せるかどうかだ。
暗号資産ニュースを読むだけでなく、理解しましょう。ニュースレターにご登録ください。無料です。