
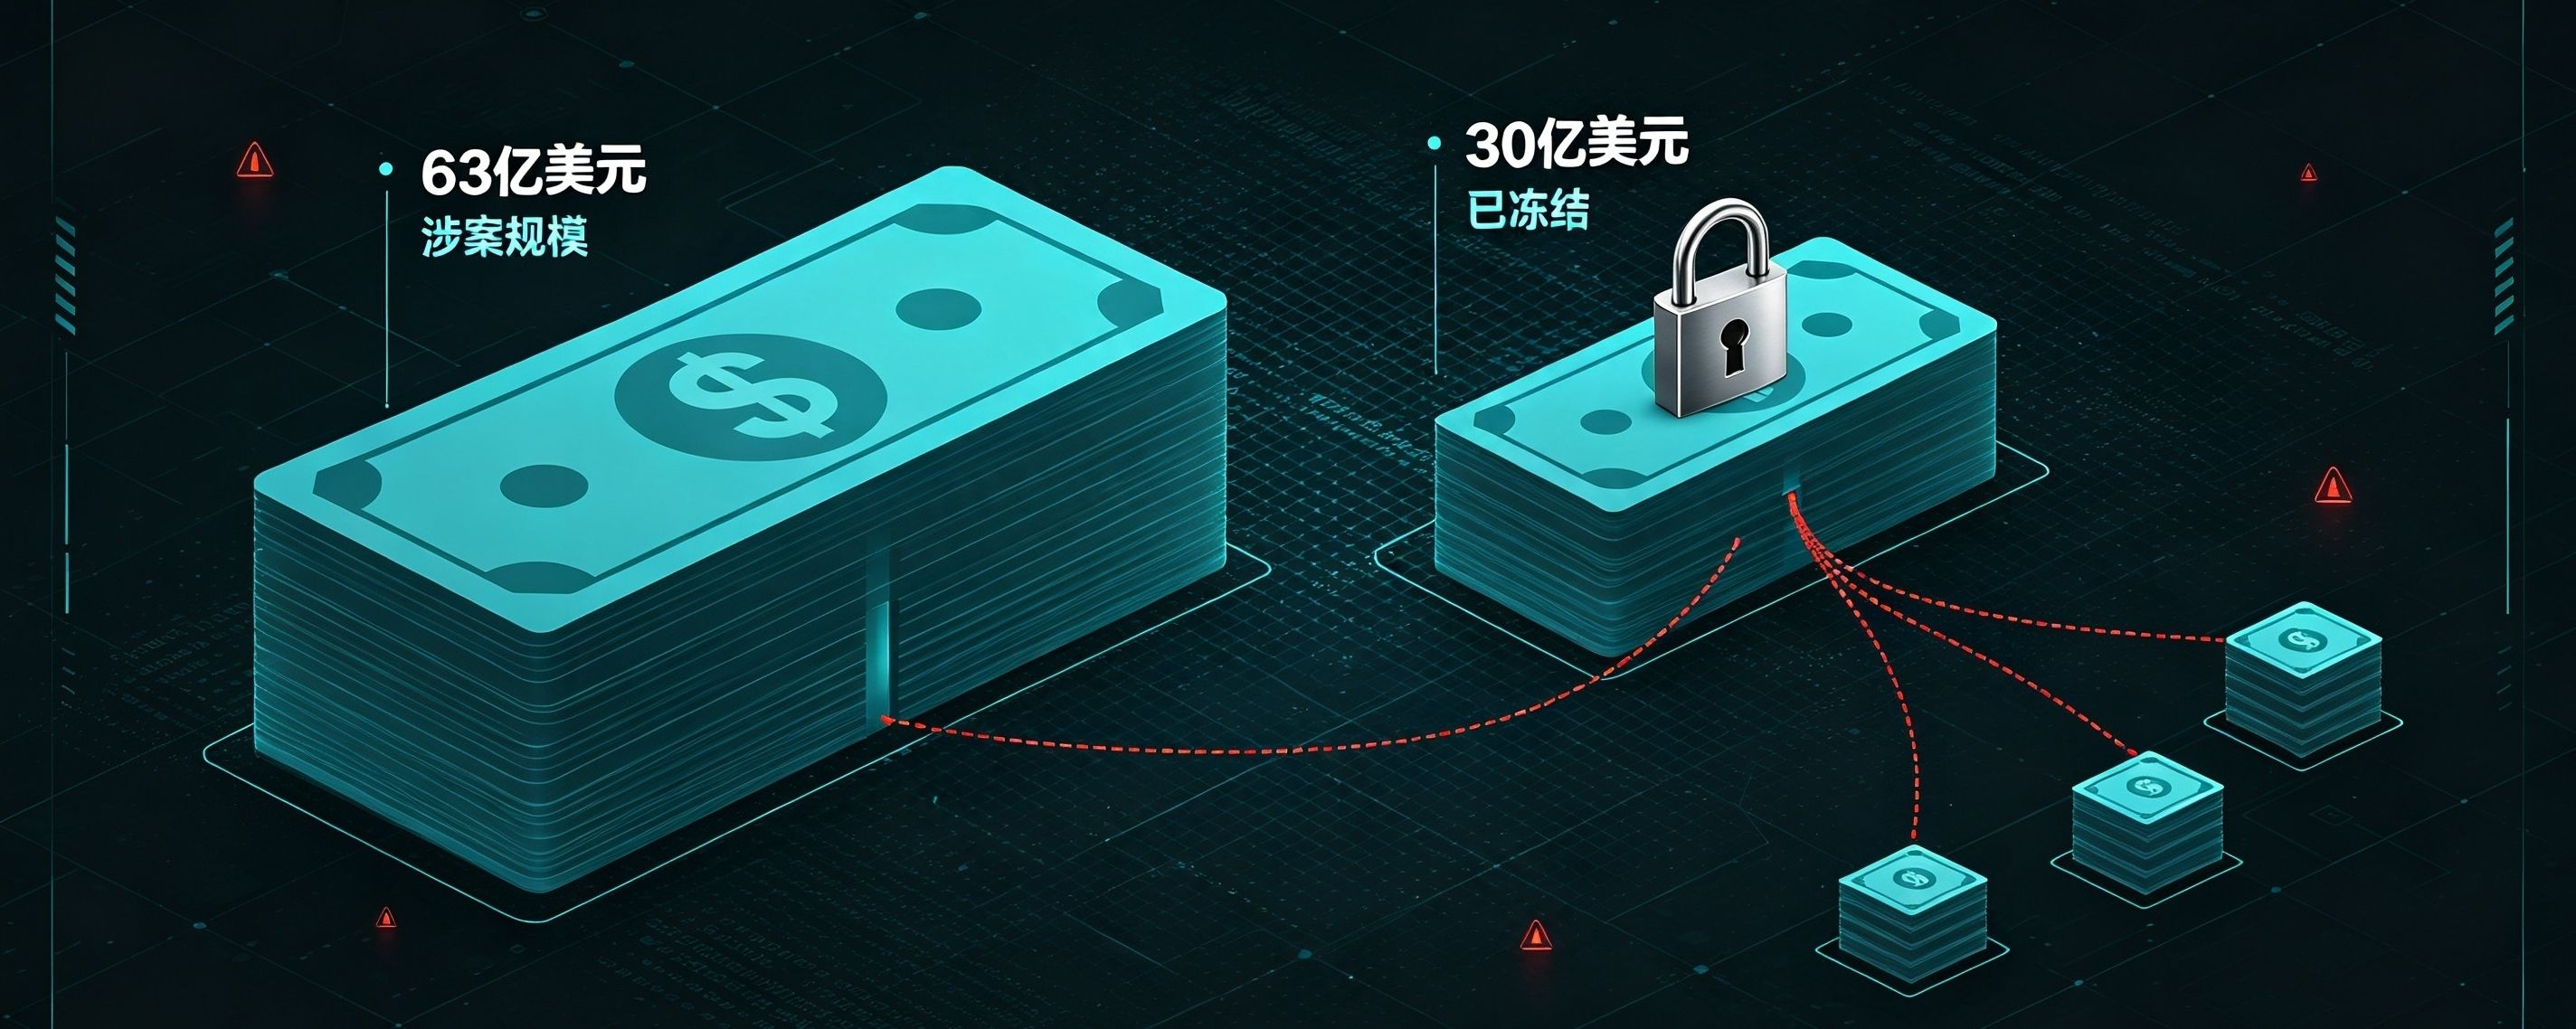

オンチェーン調査機関が、バイナンスのセキュリティインシデントに関する統計を更新しました。今回の盗難に関与する資産の総額は約63億ドルで、現時点で各機関が連携して差し止め・凍結した資金は30億ドルに達しました。凍結率は約半分で、残る約33億ドルの盗難資金は依然としてハッカーの支配下にあり、追跡作業が続いています。
今回の資産凍結は、TetherやCircleなどのステーブルコイン発行元が、オンチェーン調査チームと連携して実施しました。USDTの凍結額が最も大きく、資金の差し止めにおいて中心的な役割を果たしています。凍結されたトークンはブラックリストに登録されたアドレスにロックされ、送金、交換、クロスチェーン取引ができないため、ハッカーの資金換金ルートは一時的に遮断されました。未回収の資金は複数のパブリックチェーンや中継アドレスに分散しており、ハッカーは送金の分割、クロスチェーン取引、ミキシングなどを継続的に利用して資金の流れを不明瞭にし、追跡を困難にしています。
市場の分析では、30億ドル相当の資産を凍結できたことで、最終的な実損が大幅に抑えられ、市場のパニックも和らいだとみられています。しかし、凍結されていない資金は依然として潜在的な売り圧力のリスクとなっており、ハッカーが資金を複数回に分けて取引所に送金し売却すれば、暗号資産市場に影響を及ぼす可能性があります。バイナンスは、ユーザーの損失はすべてプラットフォームが負担し、ユーザー資金が損なわれることはないと改めて表明しました。補償金はSAFU基金およびプラットフォームの自己資金から拠出されます。
セキュリティ研究者の分析によると、今回の事件は、ステーブルコイン発行者によるブラックリスト登録と凍結の仕組みが持つ二面性も浮き彫りにしました。大規模な盗難事件では迅速に損失を食い止め、多額の資産を取り戻すことができる一方、中央集権的な凍結権限は、分散化の理念と規制による管理をめぐる議論を引き続き呼んでいます。現在も事件の調査は続いており、当局は攻撃の全容をまとめた報告書をまだ公表していません。今後は、残る盗難資金の動向や入出金機能の再開時期が注目されます。
投資家は引き続き情報の真偽を見極め、公式ではない補償請求リンクや代理出金サービスを安易に信用しないようにしてください。このような重大なセキュリティ事件が広がる局面では、フィッシング詐欺が多発します。暗号資産は値動きが激しく、盗難資金の追跡状況に応じて相場が何度も変動する可能性があります。