
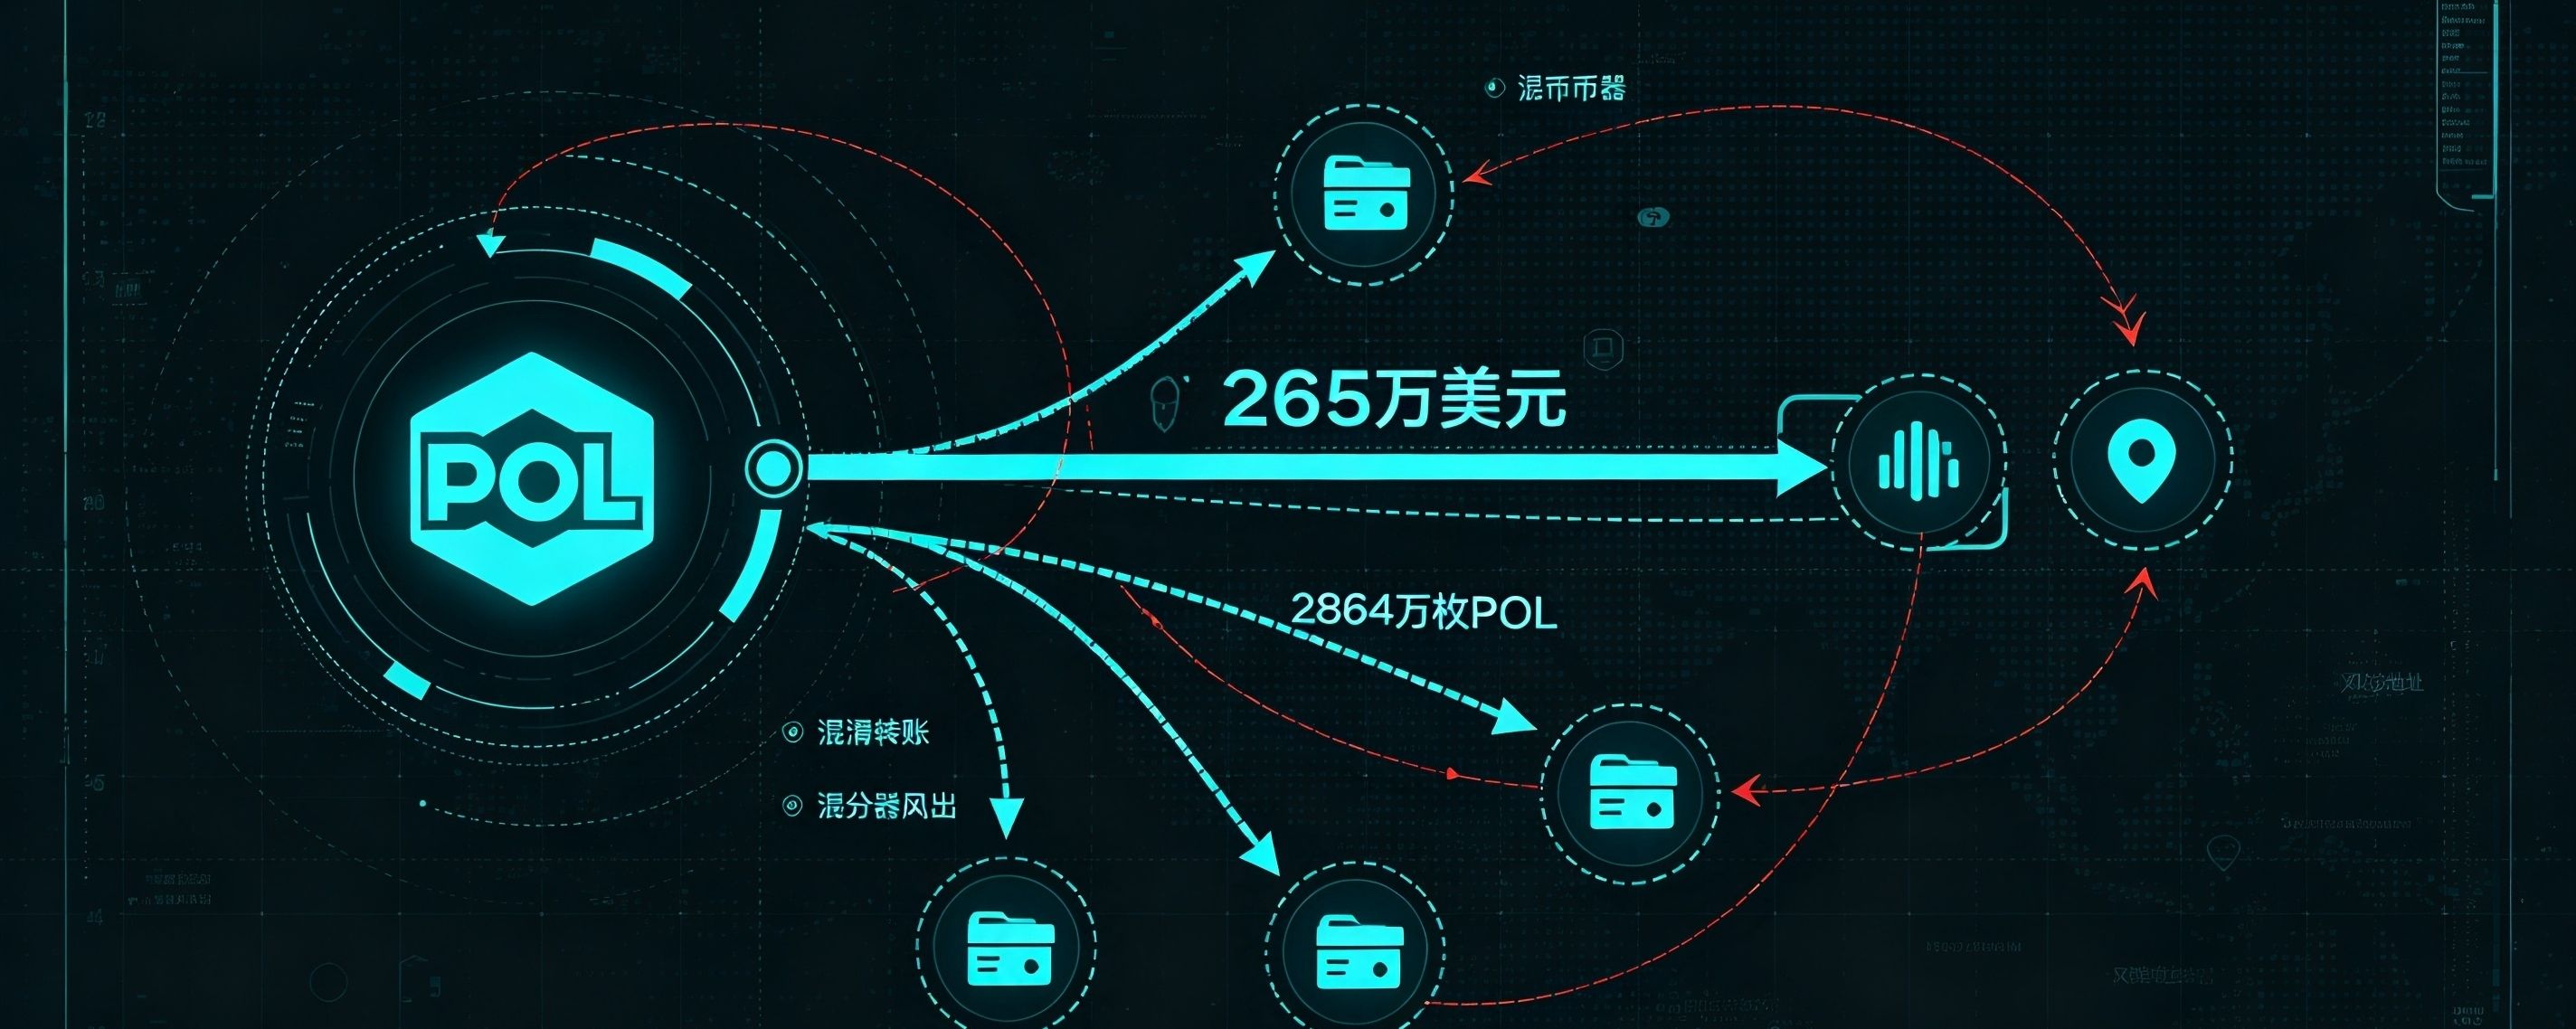

オンチェーン調査データによると、Polymarket攻撃者とみられるアドレスは、盗み出した資金を約265万ドル相当のPOLトークンに交換した後、複数回に分けて合計2,864万枚のPOLを送金した。資金の追跡を困難にする動きは続いており、オンチェーンでの追跡を難しくしている。
今回の攻撃は、サードパーティーのサプライチェーン侵害に該当する。ハッカーは改ざんされたDebugBearの監視スクリプトを利用して悪意あるコードを注入し、ユーザーがページにアクセスした際にセッション認証情報やAPIキーを窃取したうえで、ユーザーの予測市場ポジションを自動的に売却し、資産を送金した。この事件の影響を受けたユーザーアカウントは、合計で約1,000件に上る。Polymarketはすでに脆弱性の原因を確認し、リスクのあるサービスを停止するとともに、被害を受けたユーザーに全額補償すると表明した。また、本件を法執行機関に移管した。
資金の流れを見ると、攻撃者は盗み出したUSDCとUSDC.eのステーブルコインをまずPOLに一括交換し、その後、大口の資金を分割して送金しました。市場分析によると、POLに交換してから複数回に分けて送金するのは、ハッカーによる典型的なマネーロンダリング手法です。ステーブルコイン発行元による一括凍結を回避し、資産が差し押さえられる可能性を下げることが目的です。現時点では、このPOLが大規模に取引所へ送金された形跡は確認されておらず、資金の行方は引き続き注視されています。
セキュリティ研究者は、これはPolymarketで過去半年間に発生した、同種のフロントエンド・サプライチェーン攻撃としては2度目だと警告しています。プラットフォームのスマートコントラクト自体は侵害されておらず、リスクはサードパーティ製の埋め込みスクリプトに集中しています。この種の攻撃は非常に巧妙で、ページ上のポップアップや署名リクエストがプラットフォーム本来の操作かどうかを、ユーザーが見分けるのは困難です。今後、このPOLが中央集権型取引所へ流れ続ければ、POLの市場に売り圧力がかかるでしょう。複数のウォレット間で分割を繰り返しながら移動し続ければ、資金追跡に要する時間はさらに長くなります。暗号資産のサプライチェーン攻撃を完全に防ぐのは困難です。頻繁に取引するユーザーには、定期的にアクセス許可を取り消し、ログイン状態を長期間維持しないことを推奨します。
