


10月29日、MistralはLarge 4の重みをダウンロード可能にしました。これにより、企業や政府機関は、米国や中国の企業に依存せず、サイバーセキュリティAIモデルを自社内で導入できるようになります。しかし、この自由には代償が伴います。Mistralはモデルをほとんど管理できないため、誰がどのような目的で利用できるのかを決めることができません。
APIプレビューからダウンロード可能な重みへ
Large 4は10月6日にAPI経由で初めて提供され、10月29日に重みがダウンロード可能になりました。導入方法として、引き続きAPIを利用することもできます。Large 4の公式仕様によると、パラメーター数は1兆500億で、アクティブパラメーター数は520億です。これは、Cryptopolitanが先に報じた490億をわずかに上回っています。
企業はモデルをカスタマイズし、自社でホスティングできます。ただし、ホスティングサービスとして再販する場合は、別途商用ライセンスが必要です。こうした独立性こそが、Mistralの売り文句の中心です。同社幹部のPierre Stock氏はTechCrunchに、アクセスが「遮断されることはない」と語りました。
ベンチマークが示すこと、示さないこと
Mistralによると、Large 4はCoding Agent Indexで48%を記録し、GLM-5.3にほぼ並びました。一方、Large 4がタスクごとに使用したトークン数は47%少なかったとのことです。同社はまた、FrontierCode 2.0で19.7%、Terminal-Bench 4.0で41%を記録したと発表しました。
サイバーセキュリティでは、状況がやや異なります。Large 4はArtificial Analysis Cyber Indexで51点を記録し、Kimi K3.1 Pro(64点)、DeepSeek V4.1 Flash(57点)、Grok 4.7(56点)を下回りました。ただし、これらのスコアは背景を踏まえて見る必要があります。この指数は、AIモデルがセキュリティ上の脆弱性をどれだけうまく発見し、修正できるかを測定するものです。サイバー攻撃を実行する能力を評価するものではありません。
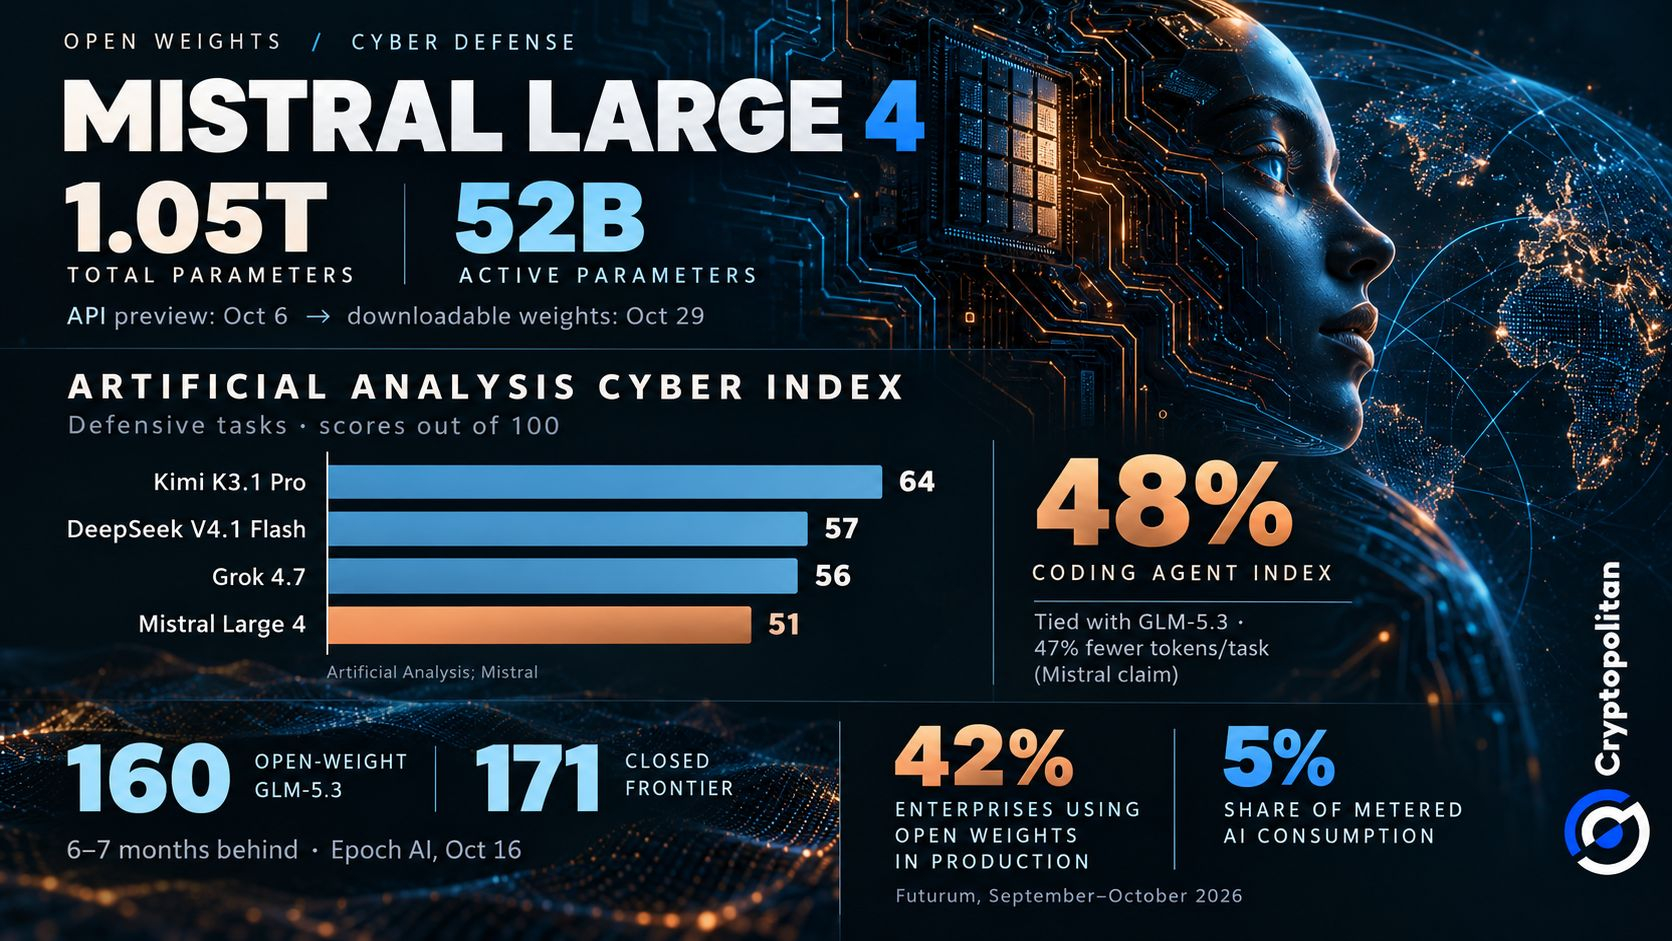 Mistral Large 4のサイバーAIベンチマークと競合モデル、オープンウェイトの採用状況
クローズドモデルの最先端にどれほど遅れているのか
コーディングと防御的サイバーセキュリティの性能向上が報告されているにもかかわらず、主要なオープンウェイトモデルは、依然として最も強力なクローズドモデルに後れを取っています。Epoch AIが10月16日に発表した分析では、最有力のオープンウェイトモデルであるGLM-5.3のCyber ECIスコアは160でした。最も強力なクローズドモデルは171点を記録しました。過去の性能を踏まえ、Epochはオープンウェイトモデルがクローズドモデルの最先端から6~7カ月遅れていると推定しました。ただし、この評価はLarge 4の最終版がリリースされる前に行われたものです。
英国のAI Security Instituteも同様の結論に達しました。同機関は、オープンウェイトモデルはクローズドウェイトの競合モデルから4~7カ月遅れていると推定しました。ただし、同機関のテストはEpoch AIのものとは異なります。
問題は防御能力だけにとどまりません。Anthropicは、管理されたテストの一環として、GLM-5.3が410回の試行のうち50回で既存の脆弱性の悪用に成功したと報告しました。また研究者らは、さまざまなシミュレーションで64~100%の割合でモデルの安全機能を回避できました。
主権を掲げる売り文句と導入の現実
企業は自社のAIシステムを管理することへの関心を高めていますが、支出の状況は異なる様相を示しています。報道によると、調査対象となった企業の42%が9月時点で本番環境にオープンウェイトモデルを導入しており、7月の31%から増加しました。
それでも、10月の従量制AI利用に占めるオープンウェイトモデルの割合はわずか5%でした。Claudeは29%、Microsoft 365 Copilotは36%を占めました。
Futurumの調査でも、本番環境でモデルを利用するユーザーの47%にとって、モデルの開発元が意思決定に影響していることが分かりました。ただし、調査の対象は主に北米であり、より広範な結論を導くには限界があります。
企業にとって、独立性が高まることは、より大きな責任を負うことも意味します。PwCは、オープンウェイトモデルを選ぶ企業は、自社でセキュリティと保守を管理しなければならないと警告しています。
撤回できない安全対策
AIモデルが機微なサイバーセキュリティ関連のタスクを処理できる場合、この責任はとりわけ重要になります。Mistralによると、Large 4は有害なサイバー関連の要求の96.6%を拒否します。しかし、モデルをダウンロードすれば、こうした安全対策は取り除くことができます。AISIも、開発者は非公開でホスティングされたコピーを監視したり、利用を停止したりできないと警告しています。
Moonshotは異なるアプローチを取りました。同社は、11月4日に予定されているウェイトの公開に先立ち、Kimi K3.1 Proからサイバーセキュリティの訓練データを削除しました。その後、社内の攻撃能力ベンチマークのスコアは90.5%から81.0%に低下しました。ただし、これらの結果は独立した検証を受けていません。
10月30日時点で、新たに公開されたLarge 4のウェイトがサイバー攻撃に関連づけられた事例は、公に記録されていません。
暗号資産ニュースを読むだけでなく、理解しましょう。ニュースレターに登録してください。無料です。